AI Workspace – L'IA sécurisée pour les données sensibles. En savoir plus.

Made in Germany

Network DDoS Protection (cloud)

  • Protégez vos centres de données contre les attaques volumétriques grâce au DDoS scrubbing

  • Évitez les coûteuses interruptions de service dues aux attaques par saturation

  • Conforme au RGPD et fabriqué en Allemagne

DDoS scrubbing sur mesure au plus haut niveau

Défense immédiate et fiable contre les attaques

Protection DDoS de haut niveau – quelle que soit votre infrastructure, sans dépendance vis-à-vis d’un fournisseur et opérationnelle en quelques minutes.

  • Protection étendue au niveau du réseau et des protocoles : Les attaques de type SYN-Flood, amplification UDP, réflexion DNS et bien d’autres encore sont repoussées de manière fiable – à partir d’un /24 IPv4 et d’un /48 IPv6.

  • Mise en œuvre rapide : Aucun matériel ni logiciel supplémentaire n'est nécessaire. Intégration et configuration en quelques étapes seulement.

  • Défense transparente grâce au SOC Myra : Notification immédiate en cas d'attaques et rapport d'incident détaillé dans les 48 heures (jours ouvrés).

Network Security

Flexibilité totale lors de la configuration et de l'utilisation

Deux modes de fonctionnement, une intégration transparente : s'adapte à vos besoins.

  • À la demande ou en permanence : Le mode « à la demande » analyse le trafic en temps réel et déclenche automatiquement les mesures d'atténuation en quelques secondes. Le mode « en permanence » achemine tout le trafic via l'infrastructure Myra, pour une réactivité maximale.

  • Connectivité flexible : connexion via Direct Connect, tunnel GRE, VLAN ou IPsec – quelle que soit votre infrastructure.

  • Configuration minimale, protection maximale : Myra surveille les flux de trafic en temps réel et déclenche automatiquement les mesures d’atténuation en cas d’anomalies suspectes. Le SOC Myra intervient si nécessaire avec des optimisations manuelles.

C'est pourquoi les RSSI choisissent Myra

Icon zertifiziert und auditiert

Hautement certifié

Vous pouvez être assuré que nos technologies, nos services et nos processus sont régulièrement audités et certifiés selon les normes les plus strictes afin de répondre aux exigences les plus élevées du secteur.

Made in Germany

En tant qu'entreprise dont le siège social est situé en Allemagne, nous respectons strictement les règles strictes du RGPD. Nous veillons également à ce que la protection de vos données soit notre priorité absolue.

Assistance locale 24h/24, 7j/7

Bénéficiez d'une assistance personnalisée de la part de nos experts en sécurité informatique du Myra Security Operations Center (SOC). Nous sommes à votre disposition 24 heures sur 24 pour traiter vos demandes rapidement et avec précision.

Myra Network DDoS Protection (cloud): Caractéristiques principales

Certifié Sécurité pour les infrastructures critiques

Protection certifiée contre les attaques DDoS, DRDoS et par amplification.

Fonctionnement à la demande

Atténuation entièrement automatique avec des temps de commutation de quelques secondes en cas d'attaque.

Flow-Monitoring

Analyses du trafic en temps réel dans notre propre centre de données pour une configuration individuelle des mesures d'atténuation.

API

Commutation automatique ou manuelle au choix.

IPv4 und IPv6

Protection pour les sous-réseaux IP à partir de /24 pour IPv4 et à partir de /48 pour IPv6.

GRE

Redirection universelle du trafic via un tunnel GRE.

VLAN

Connexion hautement performante et configurable de manière flexible pour la transmission du trafic propre.

Direct Connect

La connexion directe entre votre infrastructure et Myra vous rend indépendant des perturbations du réseau public.

IPsec (optional)

Transfert crypté du trafic propre pour des exigences de sécurité accrues.

Ouverture des fournisseurs

Peut être mis en œuvre rapidement, indépendamment de l'infrastructure existante et du fournisseur d'accès.

Options de peering étendues

Connexion de votre infrastructure aux principaux centres de données et nœuds Internet.

Rapports

Rapports d'incidents provenant du SOC Myra contenant des informations détaillées sur les incidents.

1&1 VersatelEdekadpaLogo d'Aleph Alpha, entreprise allemande d'IA et client de Myra SecurityLogo de KDVZ, prestataire informatique municipal allemand et client de Myra Security

Le savoir-faire et l'assistance sont essentiels pour la protection contre les attaques DDoS

Myra vous aide rapidement, simplement et de manière fiable, que ce soit par une prise en charge d'urgence en cas de cyberattaque aiguë ou par des mesures préventives. Nos solutions flexibles peuvent être mises en œuvre rapidement, car elles ne nécessitent aucun matériel ou logiciel supplémentaire. L'équipe d'experts du Myra Security Operations Center (SOC) vous aide à installer, configurer et utiliser nos services. De plus, le Myra SOC est à votre disposition 24 heures sur 24, 7 jours sur 7, pour vous conseiller et vous aider à repousser les attaques.

Ces attaques menacent votre infrastructure informatique

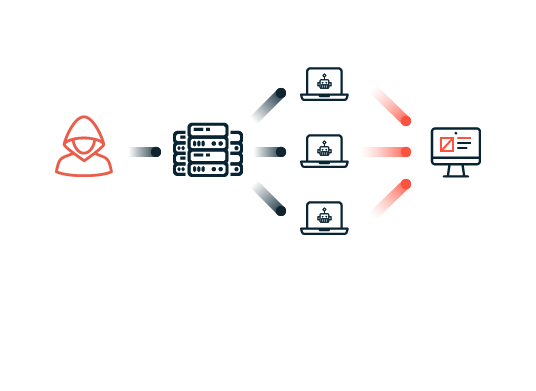
Toutes les attaques au niveau des couches réseau et transport (couches 3 et 4) saturent la cible avec des bandes passantes très élevées ou des débits de paquets immenses. Les accès légitimes ne trouvent alors plus de canal de données pour établir une communication. Par exemple, lors d'une attaque SYN/ACK (ou SYN et ACK Floods), un réseau de zombies contrôlé à distance par des pirates bombarde un serveur avec des paquets SYN. Ceux-ci font normalement partie de ce qu'on appelle le Three-Way-Handshake, qui a lieu lors de l'établissement d'une connexion TCP entre le client et le serveur. Une attaque SYN/ACK provoque des connexions semi-ouvertes en masse en envoyant de nombreux paquets SYN, mais aucun paquet ACK nécessaire à l'établissement complet de la connexion. Conséquence : aucune nouvelle connexion ne peut plus être établie et le site web n'est plus accessible.

Comment la Network DDoS Protection (cloud) protège vos centres de données

En cas d'attaque, tout le trafic est redirigé vers l'infrastructure Myra grâce à une « annonce BGP plus spécifique » déclenchée automatiquement. Le DDoS center de Myra filtre le trafic malveillant et le rejette, tandis que le trafic valide et propre continue d'être acheminé vers le serveur cible. Ainsi, même en cas d'attaque aiguë, votre serveur d'origine ne subit aucune charge supplémentaire. Une fois l'attaque terminée, l'annonce BGP est retirée. Les paquets de données sont alors à nouveau acheminés directement vers votre infrastructure et ne sont plus filtrés par Myra.

Le savoir-faire et l'assistance sont essentiels pour la protection contre les attaques DDoS

Myra vous aide rapidement, simplement et de manière fiable, que ce soit par une prise en charge d'urgence en cas de cyberattaque aiguë ou par des mesures préventives. Nos solutions flexibles peuvent être mises en œuvre rapidement, car elles ne nécessitent aucun matériel ou logiciel supplémentaire. L'équipe d'experts du Myra Security Operations Center (SOC) vous aide à installer, configurer et utiliser nos services. De plus, le Myra SOC est à votre disposition 24 heures sur 24, 7 jours sur 7, pour vous conseiller et vous aider à repousser les attaques.

Ces attaques menacent votre infrastructure informatique

Toutes les attaques au niveau des couches réseau et transport (couches 3 et 4) saturent la cible avec des bandes passantes très élevées ou des débits de paquets immenses. Les accès légitimes ne trouvent alors plus de canal de données pour établir une communication. Par exemple, lors d'une attaque SYN/ACK (ou SYN et ACK Floods), un réseau de zombies contrôlé à distance par des pirates bombarde un serveur avec des paquets SYN. Ceux-ci font normalement partie de ce qu'on appelle le Three-Way-Handshake, qui a lieu lors de l'établissement d'une connexion TCP entre le client et le serveur. Une attaque SYN/ACK provoque des connexions semi-ouvertes en masse en envoyant de nombreux paquets SYN, mais aucun paquet ACK nécessaire à l'établissement complet de la connexion. Conséquence : aucune nouvelle connexion ne peut plus être établie et le site web n'est plus accessible.

Protégez-vous dès maintenant : Demander un devis sans engagement

Bénéficiez d'une solution sur mesure qui répond à vos besoins.

Les mesures de défense automatisées de Myra interviennent en moins d'une seconde.

Défense rapide icon

Contrat de niveau de service (SLA) garantissant une disponibilité pouvant atteindre 99,999 %.

Uptime icon

Plus de 50 Tbps de capacité de défense contre les attaques volumétriques.

Protection Icon

Plus de 500 entreprises issues des secteurs hautement réglementés de la finance, des institutions gouvernementales, de la santé et des infrastructures critiques nous font confiance.

« Avec Myra, nous sommes tout simplement bien positionnés en matière de cybersécurité, de performances web et de conformité. »
– Hendrik Hoffmann, Division Manager Technology chez Sparkassen-Finanzportal GmbH

Hendrik Hoffmann

Vous trouverez toutes les informations relatives au traitement des données dans notre politique de confidentialité.

DDoS Scrubbing – Foire aux questions (FAQ)

Le DDoS Scrubbing sert à atténuer les attaques par déni de service distribué (DDoS) qui visent à provoquer des retards et des pannes de sites Web et d'infrastructures informatiques à l'aide de requêtes artificielles. En cas d'attaque, le scrubbing DDoS redirige le trafic vers un DDoS scrubbing center, où il est nettoyé avant d'être retransmis au serveur cible. La redirection vers le centre de scrubbing s'effectue généralement via DNS pour les services individuels ou via BGP pour des plages d'adresses IP entières.