Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.


Auf einen Blick
- 1. Begriffe: AI Gateway, LLM Gateway, KI-Gateway, AI API Gateway
- 2. Wie funktioniert ein AI Gateway?
- 3. Welche Kernfunktionen umfasst ein AI Gateway?
- 4. Welche Vorteile bietet ein KI-Gateway für Unternehmen?
- 5. Was sind typische Einsatzszenarien für ein KI-Gateway?
- 6. Wie integriere ich ein AI Gateway in meine bestehende IT-Infrastruktur?
- 7. Was kostet die Implementierung eines KI-Gateways?
- 8. Wie wähle ich ein passendes AI Gateway aus?
- 9. Welche Anbieter von AI Gateways gibt es in Deutschland?
- 10. AI Gateway von Myra Security
Das Wichtigste in Kürze
Definition: Ein AI Gateway (auch LLM Gateway, KI-Gateway oder AI API Gateway) bündelt den kontrollierten Zugriff auf mehrere KI-Modelle über einen einzigen Endpunkt.
Funktionen: Routing, Authentifizierung, Rate Limits, Kostenkontrolle, Logging, Schutz personenbezogener Daten (PII) und Guardrails.
Vorteile: KI kontrolliert organisationsweit einsetzen und somit Schatten-KI eindämmen, sensible Daten bleiben geschützt, Kosten sind planbar und Compliance-Kontrollen nachweisbar.
Integration: Bestehende Anwendungen stellen meist nur ihre API-Adresse auf den Gateway-Endpunkt um. Identität, Policies und Logging werden zentral angebunden.
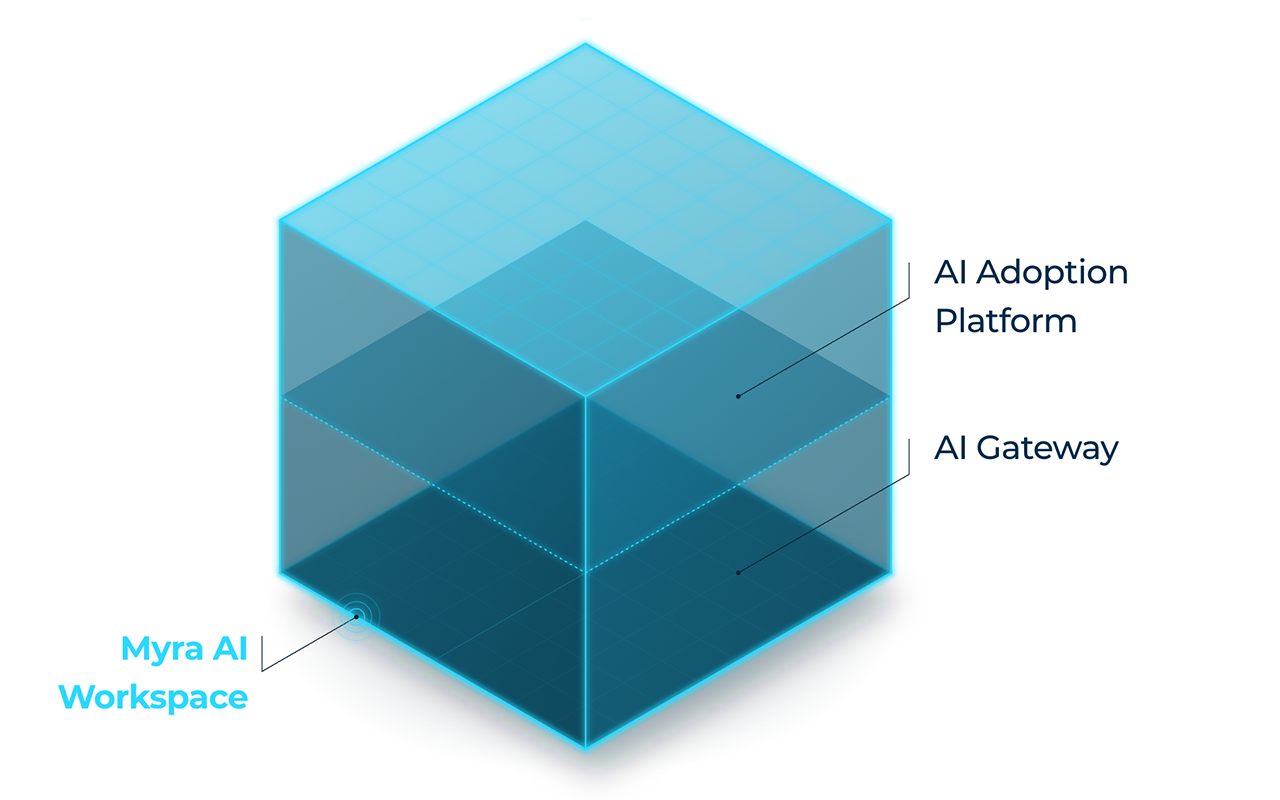
Abgrenzung: Ein API Gateway verwaltet allgemeinen API-Verkehr, ein AI Gateway versteht zusätzlich Prompts, Tokens und Modelle. Eine AI Adoption Platform ist die Oberfläche für Mitarbeitende, das AI Gateway die Steuerungsebene darunter.


Wie funktioniert ein AI Gateway?
Ein AI Gateway arbeitet meist als Reverse Proxy für KI-Anfragen. Anwendungen sprechen nicht mehr direkt mit großen Sprachmodellen von OpenAI, Anthropic, Google, Mistral oder einem selbst gehosteten Open-Weight-Modell, sondern senden ihre Anfragen an einen einheitlichen Endpunkt des Gateways. Dadurch entsteht ein kontrollierter Pfad für alle KI-Anfragen – unabhängig davon, welches Modell oder welcher Anbieter im Hintergrund genutzt wird. Viele AI Gateways stellen dafür eine OpenAI-kompatible Schnittstelle bereit. Bestehende SDKs und Tools laufen dann oft ohne Code-Anpassungen weiter.
Kurz gesagt: Ein AI Gateway nimmt KI-Anfragen entgegen, prüft Identität und Richtlinien, maskiert sensible Daten, wählt ein passendes Modell aus, leitet die Anfrage weiter und protokolliert Nutzung, Kosten und angewendete Regeln.
Typischerweise durchläuft eine Anfrage in einem AI Gateway mehrere Schritte. Reihenfolge und Umfang können sich je nach Produkt und Konfiguration unterscheiden.
Eingang: Eine Anwendung, ein Chat-Interface oder ein Agent schickt einen Prompt an den Gateway-Endpunkt.
Authentifizierung: Das Gateway prüft, wer anfragt (Person, Team, Anwendung) und welche Berechtigungen gelten.
Eingangsprüfung: Guardrails analysieren den Prompt. Je nach Konfiguration werden personenbezogene Daten erkannt und maskiert, unzulässige Inhalte und Prompt-Injection-Versuche blockiert.
Limits und Budgets: Das Gateway prüft Rate Limits und Kostenbudgets. Liegt für einen identischen Prompt bereits eine Antwort im Cache, wird sie direkt daraus ausgeliefert, um Kosten zu sparen.
Routing: Die Anfrage geht an das Modell, das laut Regelwerk passt. Fällt ein Anbieter aus, greift eine Fallback-Kette.
Ausgangsprüfung: Eventuell maskierte Daten werden in der Antwort wieder eingesetzt. Je nach Gateway lassen sich auch Modellantworten prüfen.
Protokollierung: Anfrage, Modell, Tokenverbrauch, Kosten, angewendete Regeln und weitere konfigurierte Werte werden im Audit-Log gespeichert.
Welche Kernfunktionen umfasst ein AI Gateway?
Ein AI Gateway bündelt Aufgaben, die ohne zentrale Schicht über viele Tools, Teams und API-Konten verteilt wären. Die folgenden Funktionen gelten als Grundausstattung, ihr Umfang unterscheidet sich jedoch je nach Produkt. Bei der Bewertung lohnt es sich, jede Funktion einzeln zu prüfen: Wie granular ist sie konfigurierbar und auf welcher Ebene (Organisation, Team, Person) greift sie?
Routing und Modellwahl
Auswahl des passenden KI-Modells für eine Anfrage
Bessere Steuerung von Qualität, Kosten, Verfügbarkeit und Datenschutz
Authentifizierung und Zugriffssteuerung
Prüfung von Identität, Rollen und Berechtigungen
Weniger unkontrollierte API-Nutzung und zentrale Durchsetzung von Zugriffsregeln
Rate Limits
Begrenzung von Anfragen oder Tokens pro Account, Team oder Anwendung
Schutz vor Kostenspitzen, Fehlkonfigurationen und Überlastung
Kostenkontrolle
Zuordnung und Begrenzung von Tokenverbrauch und Modellkosten
Planbare KI-Ausgaben und bessere interne Verrechnung
Logging, Audit und Observability
Dokumentation von Anfrage, Modell, Tokenverbrauch und angewendeten Regeln
Nachvollziehbarkeit, Fehleranalyse und Compliance-Nachweise
Schutz personenbezogener Daten (PII)
Erkennung und Maskierung personenbezogener Daten vor der Modellanfrage
Geringeres Datenschutzrisiko und bessere Datenminimierung
Guardrails
Prüfung und Steuerung von Prompts und Modellantworten
Schutz vor Policy-Verstößen, Jailbreak-Versuchen und Prompt Injection
Routing und Modellwahl
Auswahl des passenden KI-Modells für eine Anfrage
Authentifizierung und Zugriffssteuerung
Prüfung von Identität, Rollen und Berechtigungen
Rate Limits
Begrenzung von Anfragen oder Tokens pro Account, Team oder Anwendung
Kostenkontrolle
Zuordnung und Begrenzung von Tokenverbrauch und Modellkosten
Logging, Audit und Observability
Dokumentation von Anfrage, Modell, Tokenverbrauch und angewendeten Regeln
Schutz personenbezogener Daten (PII)
Erkennung und Maskierung personenbezogener Daten vor der Modellanfrage
Guardrails
Prüfung und Steuerung von Prompts und Modellantworten
Routing und Modellwahl
Das Routing bestimmt, welches KI-Modell eine Anfrage beantwortet. Ein AI Gateway kann Anfragen je nach Team, Datenklasse, Kosten, Verfügbarkeit oder Anwendungsfall automatisch an das passende Modell weiterleiten. Ein vertraulicher Vertragsentwurf geht dann an ein selbst gehostetes Open-Weight-Modell, eine allgemeine Rechercheanfrage an ein Frontier-Modell.
Da alle Modelle über eine einheitliche Schnittstelle erreichbar sind, lässt sich ein Modell ohne Code-Änderung wechseln. Das reduziert das Risiko eines Vendor Lock-in deutlich.
Rate Limits
Rate Limits begrenzen, wie viele Anfragen oder Tokens eine Person, ein Team oder eine Anwendung in einem bestimmten Zeitraum verbrauchen darf. Sie schützen vor Kostenspitzen, Fehlkonfigurationen und Überlastung. Zugleich sorgen sie dafür, dass einzelne Anwendungen nicht die Kontingente bei den Anbietern für alle anderen aufbrauchen.
Logging, Audit und Observability
Logging und Audit-Funktionen dokumentieren, welche KI-Anfrage wann, von wem, an welches Modell und mit welchen Regeln verarbeitet wurde. Observability hilft zusätzlich, Fehler, Latenzen und Nutzungsmuster im Betrieb zu analysieren. Das Audit-Log liefert die Nachweise, die Datenschutzbeauftragte, Revision und Aufsichtsbehörden verlangen.
Guardrails
Guardrails sind technische Leitplanken für KI-Anfragen und Modellantworten. Sie können unerwünschte Inhalte, Richtlinienverstöße, Prompt-Injection-Versuche oder die Weitergabe sensibler Informationen erkennen und blockieren. Einfache Regeln arbeiten mit Keywords, regulären Ausdrücken, Sprachrestriktionen oder der Erkennung von Quellcode. NLP-basierte Guardrails erkennen Jailbreak-Versuche und Prompt Injection, also Eingaben, die ein Modell dazu bringen sollen, seine Vorgaben zu ignorieren. Je nach Gateway legen Administratoren Guardrails auf Organisations-, Team- oder Nutzendenebene fest.
Authentifizierung und Zugriffssteuerung
Authentifizierung und Zugriffssteuerung stellen sicher, dass nur berechtigte Personen, Teams oder Anwendungen KI-Modelle nutzen können. Das AI Gateway ersetzt verstreute API-Keys durch einen zentral kontrollierten Zugang. Zudem kann es bestehende Identitätssysteme anbinden (etwa per SSO) und rollenbasierte Berechtigungen (RBAC) durchsetzen. Die Schlüssel der Anbieter liegen verschlüsselt im Gateway und sind für Nutzende nicht sichtbar. Mit „Bring Your Own Key” (BYOK) hinterlegen Organisationen eigene oder bereits bestehende KI-Zugänge und behalten trotzdem die zentrale Kontrolle.
Kostenkontrolle
Kostenkontrolle im AI Gateway macht KI-Ausgaben planbar. Das Gateway ordnet den Tokenverbrauch Modellen, Teams, Anwendungen oder Kostenstellen zu und setzt Budgets, Limits sowie Caching-Regeln durch. Budgets lassen sich idealerweise mehrstufig setzen, etwa für die Organisation, einzelne Teams und Nutzende. Ein Cache für identische oder ähnliche Prompts senkt die Kosten wiederholter Anfragen zusätzlich. Das Controlling erhält so eine belastbare Grundlage für Planung und interne Verrechnung.
Schutz personenbezogener Daten (PII)
Die PII-Schutzfunktion im AI Gateway erkennt personenbezogene und sensitive Daten wie Namen, E-Mail-Adressen, IBANs oder Telefonnummern im Prompt und ersetzt sie vor der Weitergabe an externe Modelle durch Platzhalter. So können Mitarbeitende mit KI arbeiten, ohne dass sensible Originaldaten das Gateway verlassen. Bei reversibler Tokenisierung setzt das Gateway die Originalwerte in der Antwort wieder ein. Nutzende arbeiten normal weiter, das externe Modell sieht nur pseudonymisierte Daten.
Die genannten Funktionen bilden die technische Grundlage eines AI Gateways. In größeren Organisationen kommen häufig weitere Anforderungen hinzu, etwa Mandantenfähigkeit, vererbbare Policies, delegierte Administration, SIEM-Integration, Chargeback, Hochverfügbarkeit und Data Residency. Diese Kriterien betreffen weniger die Grundfunktion eines Gateways als die Auswahl einer passenden Plattform.
Welche Vorteile bietet ein KI-Gateway für Unternehmen?
Der Nutzen eines KI-Gateways zeigt sich gleich an mehreren Stellen im Unternehmen und jede Rolle bewertet ihn etwas anders. Verantwortliche für Informationssicherheit und Datenschutz gewinnen Kontrolle über Datenflüsse, das Controlling Transparenz über Kosten, Entwicklungsteams eine stabile Schnittstelle. Für die Geschäftsführung zählt vor allem, dass sich KI breit einführen lässt, ohne neue Risiken einzugehen.
Kurz gesagt: Ein AI Gateway hilft Unternehmen, KI sicher zu skalieren. Es reduziert Schatten-KI, schützt personenbezogene Daten, macht Kosten planbar und liefert Audit-Nachweise für Datenschutz, Informationssicherheit und Compliance.
Schatten-KI eindämmen
Laut Bitkom bestätigen oder vermuten 42 % der Unternehmen, dass Mitarbeitende private KI-Tools nutzen. Der AI Adoption Report 2026 von Myra Security zeichnet ein ähnliches Bild: Demnach verwenden 41 % der Beschäftigten private KI-Zugänge für berufliche Aufgaben. Persönliche Accounts, Browser-Erweiterungen und Einzelabos laufen an IT und Datenschutz vorbei. Ein AI Gateway bündelt diesen Verkehr auf einem kontrollierten Pfad.
Mehrere Modelle, ein Regelwerk
Kaum eine Organisation kommt mit einem einzigen Modell aus. Ohne Gateway pflegt jedes Team eigene Integrationen, Schlüssel und Sicherheitsregeln. Mit Gateway gelten dieselben Policies für alle Anbieter.
Datenschutz und kontrollierte Datenverarbeitung
Ein AI Gateway hilft, personenbezogene und vertrauliche Informationen vor der Verarbeitung durch KI-Modelle zu schützen. PII-Maskierung, Routing nach Datenklassen, Guardrails und Audit-Logs sorgen dafür, dass Datenflüsse technisch gesteuert und nachvollziehbar dokumentiert werden.
Planbare Kosten
Tokenbasierte Abrechnung macht KI-Ausgaben schwer vorhersehbar. Budgets, Limits und eine saubere Kostenzuordnung geben der Finanzabteilung die Kontrolle zurück. Gleichzeitig lassen sich fragmentierte Einzelabos konsolidieren.
Belegbare Compliance
DSGVO, NIS-2 und der EU AI Act erhöhen je nach Anwendungsfall die Anforderungen an dokumentierte Datenflüsse, Risikomanagement, Zugriffskontrollen und Nachvollziehbarkeit. Prüfende wollen Belege sehen, Absichtserklärungen reichen nicht. Audit-Logs, nachvollziehbare Guardrails und klare Zugriffsrechte liefern diese Belege aus einer Quelle.
Weniger rechtliche Unsicherheit
Für 53 % der Unternehmen ist die Verunsicherung durch rechtliche Hürden und Unklarheiten ein Hemmnis für den KI-Einsatz, wie Zahlen des Bitkom belegen. Ein Gateway übersetzt interne Richtlinien in technisch durchgesetzte Regeln. Das schafft Klarheit für Mitarbeitende und erleichtert die Freigabe durch Verantwortliche für Datenschutz und Informationssicherheit.
Schnellere Umsetzung neuer Anwendungsfälle
Entwicklungsteams arbeiten gegen eine stabile Schnittstelle, ohne jedes Mal Sicherheits- und Abrechnungslogik neu zu bauen. Neue Modelle stehen nach einer Freigabe im Gateway für berechtigte Teams und Anwendungen zur Verfügung.
Was sind typische Einsatzszenarien für ein KI-Gateway?
Ein KI-Gateway lohnt sich überall dort, wo mehrere Personen, Teams oder Anwendungen auf KI-Modelle zugreifen. Die Einsatzszenarien reichen vom Chat für die gesamte Belegschaft bis zu Agenten, die Werkzeuge in eigenen Prozessketten aufrufen. Die im Gateway konfigurierten Regeln werden dabei stets durchgesetzt, es ändern sich nur die angebundenen Anwendungen.
Kurz gesagt: Ein KI-Gateway wird typischerweise überall dort eingesetzt, wo mehrere Personen, Teams oder Anwendungen auf KI-Modelle zugreifen. Typische Szenarien sind ein unternehmensweiter KI-Chat, eigene KI-Anwendungen, RAG-Systeme, KI-Agenten, MCP-Anbindungen sowie der Einsatz in Entwicklungs- und Plattform-Teams.
Ein unternehmensweiter KI-Chat nutzt ein AI Gateway, um Mitarbeitenden freigegebene Modelle über eine zentrale Oberfläche bereitzustellen. Das Gateway setzt dabei Regeln für Modellzugriff, Datenschutz, Budgets und Protokollierung durch. Eine Versicherung kann so etwa Schadensmeldungen automatisiert zusammenfassen, ohne dass Namen oder Policen-Nummern an externe Modelle gehen.
Eigene KI-Anwendungen, etwa ein Kundenservice-Chatbot, eine interne Wissenssuche oder ein Tool zur Dokumentenprüfung, nutzen ein AI Gateway als Backend für Modellzugriffe. Dadurch bleiben Modellwahl, Sicherheitsregeln und Kostenkontrolle zentral konfigurierbar.
Bei RAG-Systemen kann ein AI Gateway prüfen, welche internen Dokumente oder Textauszüge an ein Modell übergeben werden. So lassen sich vertrauliche Inhalte, personenbezogene Daten und Datenklassen vor der Modellanfrage kontrollieren und gelangen so nicht unbeabsichtigt zu externen Anbietern.
KI-Agenten nutzen ein AI Gateway, um Modell- und Werkzeugaufrufe in mehrstufigen Abläufen zentral abzusichern. Das Gateway stellt sicher, dass auch agentische Workflows denselben Guardrails, Budgets und Audit-Regeln unterliegen wie direkte Chat-Anfragen.
Entwicklungs- und Plattform-Teams nutzen ein AI Gateway, um mehrere Modelle über eine einheitliche Schnittstelle bereitzustellen. Dadurch können Teams neue Modelle testen, austauschen und produktiv nutzen, ohne Sicherheits- und Abrechnungslogik in jeder Anwendung neu zu bauen. Kosten und Nutzung bleiben so pro Projekt nachvollziehbar.
AI Gateway vs. klassisches API Gateway
Ein klassisches API Gateway prüft vor allem Zugriff, Routing und Lastverteilung für allgemeine APIs. Ein AI Gateway ergänzt diese Funktionen um KI-spezifische Kontrollen wie Prompt-Prüfung, Tokenkosten, Modell-Routing, PII-Maskierung und Guardrails.
Authentifizierung und Rate Limiting
🟢 Kernfunktion
🟢 Kernfunktion, zusätzlich tokenbasiert
Abrechnung nach Tokens und Modellen
🔴 nicht vorgesehen
🟢 Kosten pro Token, Modell, Team und Person
Inhaltsprüfung von Prompts und Antworten
🔴 nur Header und Payload-Struktur
🟢 Guardrails, PII-Erkennung, Prompt-Injection-Schutz
Einheitliche Schnittstelle über mehrere KI-Anbieter
🟡 nur mit Eigenentwicklung
🟢 ein Endpunkt für viele Modelle
Modell-Routing und Fallback zwischen Anbietern
🟡 generische Lastverteilung
🟢 regelbasiert nach Aufgabe, Datenklasse, Kosten
Streaming und lange Antwortzeiten
🟡 je nach Produkt
🟢 auf LLM-Antworten ausgelegt
Caching von Prompts
🔴 nicht vorgesehen
🟢 meist enthalten
Authentifizierung und Rate Limiting
🟢 Kernfunktion
Abrechnung nach Tokens und Modellen
🔴 nicht vorgesehen
Inhaltsprüfung von Prompts und Antworten
🔴 nur Header und Payload-Struktur
Einheitliche Schnittstelle über mehrere KI-Anbieter
🟡 nur mit Eigenentwicklung
Modell-Routing und Fallback zwischen Anbietern
🟡 generische Lastverteilung
Streaming und lange Antwortzeiten
🟡 je nach Produkt
Caching von Prompts
🔴 nicht vorgesehen
AI Gateway vs. AI Adoption Platform
Ein AI Gateway ist die technische Steuerungsebene für KI-Anfragen. Eine AI Adoption Platform ist die Nutzungsoberfläche für Mitarbeitende. Das Gateway sorgt für Kontrolle, die Plattform für produktive Anwendung im Arbeitsalltag.
Primäre Zielgruppe
Fachabteilungen, alle Mitarbeitenden
IT-, Security-, Plattform-Teams
Chat-Oberfläche und Projekte
🟢 Kernfunktion
🔴 meist nicht enthalten
Multi-Modell-Zugang
🟢 über die Oberfläche
🟢 über einen Endpunkt
Granulare Guardrails und PII-Schutz
🟡 abhängig von der Kontrollschicht
🟢 meist enthalten
Regelbasiertes Routing und Budgets
🟡 oft nur Basis-Einstellungen
🟢 meist enthalten
Manipulationserkennbares Audit-Log
🟡 je nach Anbieter
🟢 meist enthalten
Wirkung auf Schatten-KI
🟢 bietet eine freigegebene Alternative
🟡 nur mit angebundenem Frontend
Primäre Zielgruppe
Fachabteilungen, alle Mitarbeitenden
Chat-Oberfläche und Projekte
🟢 Kernfunktion
Multi-Modell-Zugang
🟢 über die Oberfläche
Granulare Guardrails und PII-Schutz
🟡 abhängig von der Kontrollschicht
Regelbasiertes Routing und Budgets
🟡 oft nur Basis-Einstellungen
Manipulationserkennbares Audit-Log
🟡 je nach Anbieter
Wirkung auf Schatten-KI
🟢 bietet eine freigegebene Alternative
Wie integriere ich ein AI Gateway in meine bestehende IT-Infrastruktur?
Ein AI Gateway wird als Zwischenschicht zwischen bestehenden Anwendungen und KI-Anbietern integriert. Häufig genügt bei OpenAI-kompatiblen Gateways eine geänderte Basis-URL und ein neuer API-Schlüssel; Identitätsprüfung, Policies, Logging und direkte Netzwerkrouten werden anschließend zentral angebunden. Ein bewährter Ablauf in acht Schritten:
Bestandsaufnahme
Erfassen Sie, welche KI-Tools, API-Keys und Anwendungen bereits im Einsatz sind, auch inoffiziell. Netzwerk- und Proxy-Logs zeigen Zugriffe auf bekannte KI-Endpunkte.
Betriebsmodell wählen
Managed Service mit dediziertem Mandanten, Betrieb in einer eigenen Cloud-Umgebung oder Self-Hosting. Die Wahl bestimmt Aufwand, Verantwortung und Rechtsrahmen.
Identitätsprüfung anbinden
Verbinden Sie das Gateway per SSO (z. B. SAML oder OpenID Connect) mit Ihrem Verzeichnisdienst und bilden Sie Gruppen auf Teams und Rollen ab.
Modelle freigeben
Hinterlegen Sie die gewünschten Anbieter und gegebenenfalls eigene Schlüssel (BYOK). Legen Sie fest, welche Modelle für welche Datenklassen zulässig sind.
Policies definieren
Guardrails, PII-Regeln, Rate Limits und Budgets gemeinsam mit Verantwortlichen für Datenschutz, Informationssicherheit und Controlling abstimmen.
Anwendungen umstellen
Bei OpenAI-kompatiblen Gateways genügt in der Regel eine geänderte Basis-URL und ein neuer API-Schlüssel.
Direkte Wege schließen
Sperren Sie direkte Verbindungen zu KI-Anbietern über Firewall oder Proxy, damit das Gateway der einzige freigegebene Pfad ist.
Monitoring anbinden und pilotieren
Logs an SIEM und Monitoring streamen, mit einem Pilotbereich starten und die Policies vor dem breiten Rollout nachschärfen.
Was kostet die Implementierung eines KI-Gateways?
Pauschale Preisangaben sind nicht möglich. Die Kosten eines KI-Gateways hängen von Betriebsmodell, Nutzerzahl, Tokenverbrauch, Integrationsaufwand und Governance-Anforderungen ab. Neben Plattform- oder Lizenzgebühren fallen häufig Kosten für Modellnutzung, SSO- und SIEM-Anbindung, Betrieb und interne Abstimmung an.
Plattform- oder Lizenzgebühr
Grundgebühr für Gateway und Mandant, oft abhängig vom technischen Setup
Welche Funktionen sind enthalten, welche kosten extra?
Nutzungsbasierte Gebühren
Bei integrierter Oberfläche häufig pro Seat
Wie viele Personen nutzen KI tatsächlich regelmäßig?
Tokenkosten
Verbrauch bei den Modellanbietern, direkt oder über das Gateway abgerechnet
Gibt es Aufschläge? Ist BYOK möglich? Was kosten selbst gehostete Modelle?
Integrationsaufwand
Anbindung von SSO, Anwendungen, SIEM, Netzwerkregeln
Wie viele Anwendungen sind umzustellen? Gibt es Unterstützung beim Onboarding?
Betrieb
Bei Self-Hosting: Infrastruktur, Updates, Patches, Bereitschaft, Personal
Open-Source-Gateways sind lizenzfrei, aber nicht betriebskostenfrei
Governance
Abstimmung von Policies, Datenschutz-Folgenabschätzung, Schulung der Administration
Fällt einmalig an und wird mit jeder neuen Policy kleiner
Plattform- oder Lizenzgebühr
Grundgebühr für Gateway und Mandant, oft abhängig vom technischen Setup
Nutzungsbasierte Gebühren
Bei integrierter Oberfläche häufig pro Seat
Tokenkosten
Verbrauch bei den Modellanbietern, direkt oder über das Gateway abgerechnet
Integrationsaufwand
Anbindung von SSO, Anwendungen, SIEM, Netzwerkregeln
Betrieb
Bei Self-Hosting: Infrastruktur, Updates, Patches, Bereitschaft, Personal
Governance
Abstimmung von Policies, Datenschutz-Folgenabschätzung, Schulung der Administration




Häufig gestellte Fragen zu AI Gateway (FAQ)
Ein AI Gateway ist eine zentrale Kontrollschicht zwischen Anwendungen, Nutzenden und KI-Modellen. Es prüft jede Anfrage, wendet Sicherheits- und Datenschutzregeln an, leitet sie an ein passendes Modell weiter und protokolliert Nutzung, Kosten und angewendete Regeln. So behalten Organisationen die Kontrolle über Daten, Kosten und Compliance.
Über den Autor


Björn Greif
Senior Editor
Über den Autor
Björn Greif startete seine Redakteurskarriere 2006 beim IT-Nachrichtenportal ZDNet. 10 Jahre und exakt 12.693 Artikel später engagierte er sich beim deutschen Start-up Cliqz für mehr Privatsphäre und Datenschutz im Web. Vom Datenschutz zur IT-Sicherheit war es dann nur noch ein kleiner Schritt: Seit 2020 schreibt Björn bei Myra über die neusten Trends und Entwicklungen in der Welt der Cybersecurity.