Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.

Made in Germany

Network DDoS Protection (cloud)

  • Sichern Sie Rechenzentren per DDoS Scrubbing gegen volumetrische Attacken

  • Verhindern Sie kostspielige Betriebsausfälle infolge von Überlastungsangriffen

  • Rechtssicher DSGVO-konform und Made in Germany

Umfassend zertifiziert|Regelmäßig auditiert|Rechtssicher DSGVO-konform

Maßgeschneidertes DDoS Scrubbing auf Spitzenniveau

Sofortige und zuverlässige Angriffsabwehr

DDoS-Schutz auf Spitzenniveau – unabhängig von Ihrer Infrastruktur, ohne Lock-in und in Minuten aktiv.

  • Breiter Schutz auf Netzwerk- und Protokollebene: SYN-Flood, UDP-Amplification, DNS-Reflection und viele weitere Angriffe werden zuverlässig abgewehrt – ab IPv4 /24 und IPv6 /48.

  • Schnell implementierbar: Keine zusätzliche Hardware oder Software nötig. Integration und Konfiguration in wenigen Schritten.

  • Transparente Abwehr durch das Myra SOC: Sofortige Benachrichtigung bei Angriffen und detaillierter Incident Report innerhalb von 48 Stunden (werktags).

Network Security

Volle Flexibilität bei Setup und Betrieb

Zwei Betriebsmodi, eine nahtlose Integration – passt sich Ihren Anforderungen an.

  • On-demand oder Always-on: On-demand analysiert Echtzeit-Traffic und leitet binnen Sekunden die Mitigation vollautomatisch ein. Always-on leitet jeden Traffic durch die Myra-Infrastruktur – für maximale Reaktionsgeschwindigkeit.

  • Flexible Konnektivität: Anbindung via Direct Connect, GRE-Tunnel, VLAN oder IPsec – unabhängig von Ihrer Infrastruktur.

  • Minimale Konfiguration, maximale Abwehr: Myra überwacht Traffic-Ströme in Echtzeit und startet automatisch die Mitigation bei verdächtigen Anomalien. Das Myra SOC unterstützt mit manuellen Optimierungen bei Bedarf.

Unsere Key Benefits im Überblick

Deshalb entscheiden sich CISOs für Myra

Icon zertifiziert und auditiert

Hochzertifiziert

Sie können sich darauf verlassen, dass unsere Technologien, Services und Prozesse regelmäßig nach den strengsten Vorgaben auditiert und zertifiziert werden, um die höchsten Branchenstandards zu erreichen.

Icon Made in Germany

Made in Germany

Als Unternehmen mit Hauptsitz in Deutschland halten wir uns strikt an die strengen Vorschriften der DSGVO. Außerdem stellen wir sicher, dass der Schutz Ihrer Daten oberste Priorität besitzt.

Icon Support

Lokaler 24/7 Support

Erhalten Sie individuelle Unterstützung von unseren IT-Sicherheitsfachleuten aus dem Myra Security Operations Center (SOC). Wir stehen Ihnen rund um die Uhr zur Verfügung, um Ihre Anliegen schnell und präzise zu bearbeiten.

Zertifizierte Sicherheit, auf die Sie sich verlassen können

Zertifikat ISO 27001 BSI zertifiziert auf der Basis von IT-GrundschutzZertifikat PCI DSSISO 9001BSI C5 Testat Typ2Zertifikat Trusted CloudIDW WPS 951 Typ 2 ZertifikatKRITIS LogoBSIG KRITIS-qualifiziert Logo
Network DDoS Protection (cloud)

Die wichtigsten Features auf einen Blick

Myra Security Karriere Icon Compliance Management

KRITIS-qualifizierte Sicherheit

Zertifizierter Schutz vor DDoS-, DRDoS- und Amplification-Angriffen.

Icon Zahnrad Schutz

On-demand-Betrieb

Vollautomatische Mitigation mit Umschaltzeiten von wenigen Sekunden im Angriffsfall.

Flow-Monitoring

Echtzeit-Traffic-Analysen im eigenen Rechenzentrum für individuelle Mitigationskonfiguration.

Icon WebTech

API

Wahlweise automatisierte oder manuelle Umschaltung.

Icon Computer Schutz

IPv4 und IPv6

Schutz für IP-Subnetze ab /24 für IPv4 und ab /48 für IPv6.

GRE

Universell einsetzbare Traffic-Weiterleitung per GRE-Tunnel.

Icon FIlter

VLAN

Hochperformante und flexibel konfigurierbare Verbindung zur Übermittlung des Clean Traffic.

/

Direct Connect

Die direkte Verbindung zwischen Ihrer Infrastruktur und Myra macht Sie unabhängig von Störungen im öffentlichen Netz.

IPsec (optional)

Verschlüsselte Weiterleitung des Clean Traffic für erhöhte Sicherheitsanforderungen.

Provideroffenheit

Unabhängig von bestehender Infrastruktur und Provider in kurzer Zeit implementierbar.

Netzwerkknoten Icon

Umfangreiche Peering-Optionen

Anbindung Ihrer Infrastruktur an den wichtigsten Rechenzentren und Internetknoten.

Icon Achtung Alarm

Reporting

Incident Reports aus dem Myra SOC mit detaillierten Informationen über Vorfälle.

Bei Myra sind Sie in bester Gesellschaft

1&1 VersatelLogo BarmeniaMunich Security ConferenceSparkasse LogoEdekadpaLogo DKBLLB Logo 1861Logo von Aleph Alpha, deutsches KI-Unternehmen und Kunde von Myra Security.CancomPartner von Myra: WitcomPartner von Myra: heinleinLogo Staatsministerium Baden-WürttembergLogo Stadt RegensburgSecuritas1822 direktHugendubelKiKBreuningerAKDB LogoLogo der KDVZ, kommunaler IT-Dienstleister und Kunde von Myra Security

Know-how und Support sind bei DDoS-Schutz entscheidend

Myra hilft Ihnen schnell, unkompliziert und zuverlässig – egal ob per Notfall-Onboarding bei einer akuten Cyberattacke oder mit präventiven Maßnahmen. Unsere flexiblen Lösungen sind kurzfristig implementierbar, da sie keine zusätzliche Hard- oder Software erfordern.

Das Expertenteam des Myra Security Operations Center (SOC) unterstützt Sie bei Einrichtung, Konfiguration und Betrieb unserer Services. Zudem steht Ihnen das Myra SOC bei der Angriffsabwehr sieben Tage die Woche rund um die Uhr mit Rat und Tat zur Seite.

/

Diese Attacken bedrohen Ihre IT-Infrastruktur

Alle Angriffe auf der Vermittlungs- und Transportschicht (Layer 3 und 4) belasten das Ziel entweder mit sehr hohen Bandbreiten oder immensen Paketraten. Legitime Zugriffe finden so keinen Datenkanal mehr, um eine Kommunikation zu etablieren.

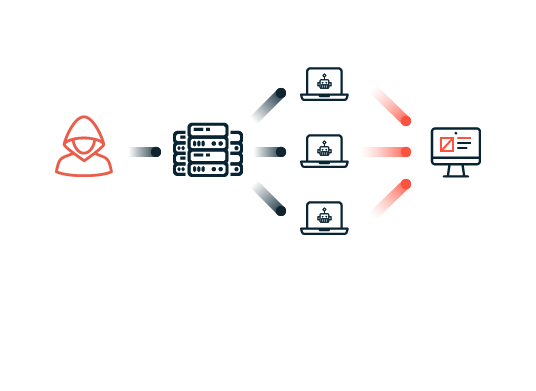
Beispielsweise bombardiert bei einer SYN/ACK-Attacke (oder SYN- und ACK-Floods) ein von Angreifern ferngesteuertes Botnetz einen Server mit SYN-Paketen. Diese sind normalerweise Teil des sogenannten Three-Way-Handshake, der beim Aufbau einer TCP-Verbindung zwischen Client und Server erfolgt.

Eine SYN/ACK-Attacke provoziert massenhaft halboffene Verbindungen, indem sie viele SYN-, aber keine zum vollständigen Verbindungsaufbau benötigten ACK-Pakete sendet. Die Folge: Es können keine neuen Verbindungen mehr hergestellt werden, und die Website ist nicht mehr erreichbar.

DDoS-Angriffe

So schützt DDoS Scrubbing Ihre Rechenzentren

Im Angriffsfall wird sämtlicher Traffic durch ein automatisch ausgelöstes „more specific BGP announcement“ auf die Myra-Infrastruktur umgeleitet. Das Myra DDoS Scrubbing Center filtert den bösartigen Angriffs-Traffic heraus und verwirft ihn, während der valide Clean Traffic weiterhin an den Zielserver ausgeliefert wird. Auf Ihrem Origin-Server entsteht dadurch selbst im akuten Angriffsfall keine zusätzliche Last.

Ist der Angriff vorüber, wird das BGP Announcement zurückgezogen. Die Datenpakete fließen dann wieder direkt zu Ihrer Infrastruktur und es erfolgt keine Filterung mehr durch Myra.

DDoS-Schutz

Know-how und Support sind bei DDoS-Schutz entscheidend

Myra hilft Ihnen schnell, unkompliziert und zuverlässig – egal ob per Notfall-Onboarding bei einer akuten Cyberattacke oder mit präventiven Maßnahmen. Unsere flexiblen Lösungen sind kurzfristig implementierbar, da sie keine zusätzliche Hard- oder Software erfordern.

Das Expertenteam des Myra Security Operations Center (SOC) unterstützt Sie bei Einrichtung, Konfiguration und Betrieb unserer Services. Zudem steht Ihnen das Myra SOC bei der Angriffsabwehr sieben Tage die Woche rund um die Uhr mit Rat und Tat zur Seite.

/

Diese Attacken bedrohen Ihre IT-Infrastruktur

Alle Angriffe auf der Vermittlungs- und Transportschicht (Layer 3 und 4) belasten das Ziel entweder mit sehr hohen Bandbreiten oder immensen Paketraten. Legitime Zugriffe finden so keinen Datenkanal mehr, um eine Kommunikation zu etablieren.

Beispielsweise bombardiert bei einer SYN/ACK-Attacke (oder SYN- und ACK-Floods) ein von Angreifern ferngesteuertes Botnetz einen Server mit SYN-Paketen. Diese sind normalerweise Teil des sogenannten Three-Way-Handshake, der beim Aufbau einer TCP-Verbindung zwischen Client und Server erfolgt.

Eine SYN/ACK-Attacke provoziert massenhaft halboffene Verbindungen, indem sie viele SYN-, aber keine zum vollständigen Verbindungsaufbau benötigten ACK-Pakete sendet. Die Folge: Es können keine neuen Verbindungen mehr hergestellt werden, und die Website ist nicht mehr erreichbar.

DDoS-Angriffe

Schützen Sie sich jetzt: 
Unverbindliche Preisanfrage stellen

Erhalten Sie eine maßgeschneiderte Lösung, die Ihren Anforderungen entspricht.

Myras automatisierte Abwehrmaßnahmen greifen in weniger als einer Sekunde.

Schnelle Reaktionszeit Demo Icon

Service-level-agreement (SLA) für eine Verfügbarkeit von bis zu 99,999 %.

SLA Demo Icon

Mehr als 50 Tbps Abwehrkapazität für volumetrische Angriffe.

DDoS Schutz Demo Icon

Über 500 Unternehmen aus den hochregulierten Bereichen Finanzen, Regierungsinstitutionen, Gesundheitswesen und kritische Infrastrukturen vertrauen auf uns.

"Mit Myra sind wir bei Cybersicherheit, Web-Performance und Compliance einfach gut aufgestellt."
– Hendrik Hoffmann, Division Manager Technology bei Sparkassen-Finanzportal GmbH

Portrait Foto von Hendrik Hoffmann

Alle Informationen zur Datenverarbeitung finden Sie in unseren Datenschutzbestimmungen.

DDoS Scrubbing – häufig gestellte Fragen (FAQ)

DDoS Scrubbing dient der Mitigation von Distributed-Denial-of-Service-Attacken (DDoS), die darauf abzielen, Verzögerungen und Ausfälle von Webseiten und IT-Infrastrukturen über künstliche Anfragen herbeizuführen. Beim DDoS Scrubbing wird der Datenverkehr im Angriffsfall an ein DDoS Scrubbing Center umgeleitet, dort bereinigt und der gesäuberte Traffic an den Zielserver weitergeleitet. Die Umleitung ins Scrubbing Center erfolgt üblicherweise für einzelne Dienste über DNS oder für ganze IP-Adressbereiche über BGP.