Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.

Cybersicherheit für Kritische Infrastrukturen (KRITIS)

Betreiber Kritischer Infrastrukturen (KRITIS) profitieren bei Myra von robusten Schutzsystemen für ihre sensiblen IT-Landschaften. Zu diesem Zweck konzipiert und implementiert Myra hochleistungsfähige Sicherheitslösungen, die lebenswichtige Infrastrukturen absichern, systemrelevante Prozesse gegen Risiken härten und dabei die Betriebseffizienz signifikant steigern.

Von CISOs empfohlen

Logo Staatsministerium Baden-WürttembergLogo DKBMunich Security ConferenceG7 Gipfel1&1 Versatel LogoNFON
IT-Sicherheit

Weshalb Kritische Infrastrukturen auf Cybersicherheit angewiesen sind

Die Bedrohungslage für Betreiber Kritischer Infrastrukturen (KRITIS) hat sich in den vergangenen Jahren signifikant verschärft. Es ist besorgniserregend, dass drei von vier Cyberattacken gezielt auf KRITIS-Einrichtungen abzielen. Im ersten Quartal 2024 wurden dem Bundesamt für Sicherheit in der Informationstechnik (BSI) insgesamt 181 Sicherheitsvorfälle gemeldet. Im Durchschnitt war jede sechste KRITIS-Organisation von einem Cybervorfall betroffen. Diese Zahlen unterstreichen die dringende Notwendigkeit, IT-Sicherheitsmaßnahmen kontinuierlich zu optimieren und an neue Bedrohungsszenarien anzupassen.

Für KRITIS-Betreiber ist effektive IT-Sicherheit nicht nur ein Schutzschild, sondern auch ein entscheidender Faktor für ihre operative Resilienz. Durch die Implementierung umfassender IT-Sicherheitskonzepte können kritische Prozesse aufrechterhalten und potenzielle Ausfälle minimiert werden. Dies trägt maßgeblich zur Stabilität der Infrastruktur bei und sichert letztlich die zuverlässige Versorgung der Bevölkerung mit lebenswichtigen Dienstleistungen.

Flughafen

KRITIS-erprobte Schutzsysteme

Icon DDoS Schutz

DDoS Protection

Myra erkennt und blockiert schädlichen Datenverkehr automatisch, sodass Ihre Anwendungen auch unter extrem starken DDoS-Angriffen verfügbar bleiben.

Mehr erfahren
Icon WAF

Web Application Firewall

Die Myra Web Application Firewall erkennt und blockiert verdächtige Aktivitäten in Echtzeit und schützt vor bekannten Exploits und Zero-Day-Schwachstellen.

Mehr erfahren
Icon Global CDN

CDN

Mit einem weltweiten Netzwerk strategisch platzierter Server liefert Myra Ihre Inhalte schnell und mit niedrigen Latenzzeiten aus.

Mehr erfahren
Regulatorik

Compliance-Vorgabe: Cybersicherheit auf höchstem Niveau

Die Compliance-Anforderungen an digitale Systeme und Prozesse für Betreiber Kritischer Infrastrukturen sind besonders umfangreich. Um die IT-Systeme von KRITIS-Einrichtungen konform nach den Anforderungen des IT-Sicherheitsgesetzes, der KRITIS-Verordnung und insbesondere der NIS-2-Richtlinie abzusichern, bedarf es hoher Expertise, verlässlicher Technologien und erfahrener Partner.

Die NIS-2-Richtlinie zielt darauf ab, ein hohes gemeinsames Cybersicherheitsniveau in der EU zu gewährleisten und die Widerstandsfähigkeit kritischer Sektoren zu stärken. Sie erweitert den Anwendungsbereich auf zusätzliche Sektoren, verschärft die Sicherheitsanforderungen und führt strengere Durchsetzungsmaßnahmen ein, um die Cybersicherheit in der gesamten EU zu verbessern.

Digitale Bedrohungen für KRITIS

OWASP Top 10

Die OWASP Top 10 ist eine Liste der zehn kritischsten Sicherheitsrisiken für Webanwendungen, die von der Open Web Application Security Project (OWASP) Foundation erstellt und regelmäßig aktualisiert wird. Sie dienen als wichtiges Dokument für Developer und Sicherheitsfachleute, um sich über die häufigsten und gefährlichsten Sicherheitslücken in Webanwendungen zu informieren.

Digitale Bedrohungen für KRITIS

DDoS-Angriff

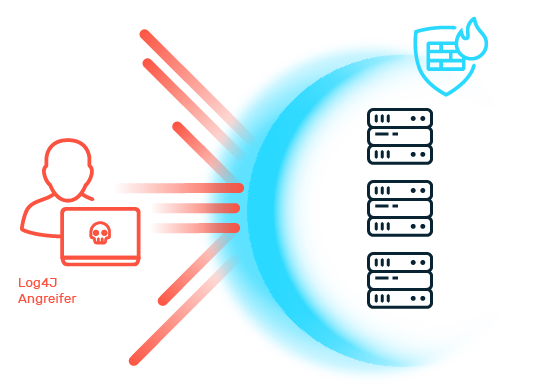
Angreifer leiten bei einem Distributed-Denial-of-Service (DDoS)-Angriff gezielt künstlichen Traffic auf die IT-Infrastrukturen, Webanwendungen oder Online-APIs von Betreibern Kritischer Infrastrukturen. Die betroffenen Dienste werden dadurch ausgebremst oder fallen komplett aus. Die Probleme halten an, bis der Angreifer die Attacke beendet oder von der betroffenen Organisation geeignete Gegenmaßnahmen getroffen werden.

DDoS-Angriffe
Digitale Bedrohungen für KRITIS

Credential Stuffing

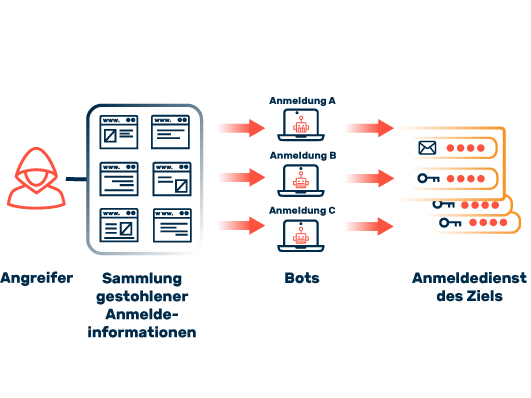
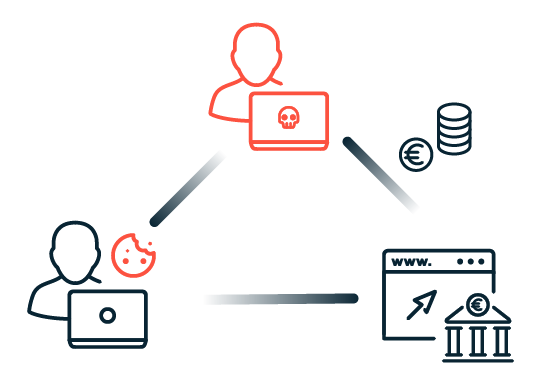
Der systematische Missbrauch von Zugangsdaten mittels Credential Stuffing zählt zu den meistgenutzten Angriffsmethoden von Cyberkriminellen gegenüber Betreiber Kritischer Infrastrukturen. Vor allem der Handel mit den gestohlenen Informationen stellt eine lukrative Einnahmequelle für Angreifer dar.

Ablauf einer Attacke mittels Credential Stuffing
Digitale Bedrohungen für KRITIS

Cross-Site Scripting (XSS)

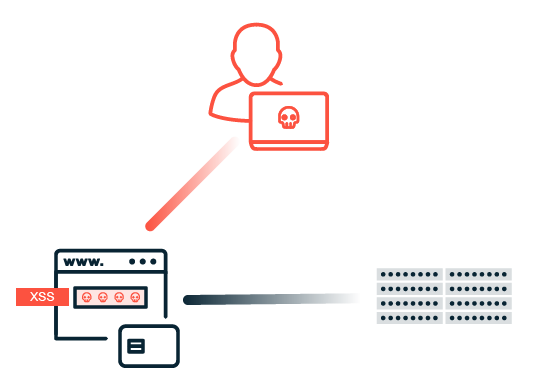
Bei einem XSS-Angriff injizieren Cyberkriminelle durch Ausnutzen von Sicherheitslücken schädlichen Code in Webanwendungen. Durch XSS-Attacken können Angreifer die Kontrolle über den Browser eines Opfers erlangen, sensible Daten wie Cookies oder Anmeldeinformationen stehlen und potenziell das gesamte Benutzerkonto kompromittieren.

Cross-Site Scripting (XSS)
Digitale Bedrohungen für KRITIS

SQL Injection

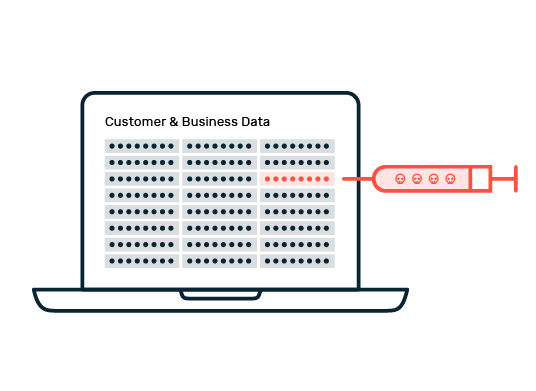
Bei einer SQL-Injection-Attacke nutzen Cyberkriminelle gezielt Sicherheitslücken aus, um etwa über Eingabemasken manipulierte Befehle oder Schadcode einzuschleusen. Dabei zielen die Angreifer darauf ab, die dahinterliegende Datenbank zu manipulieren und unautorisierten Zugriff auf vertrauliche Informationen zu erhalten.

SQL Injection
Digitale Bedrohungen für KRITIS

Zero-Day-Exploits

Zero-Day-Exploits sind Sicherheitslücken in Software oder Hardware, die dem Hersteller noch unbekannt sind und für die es noch keine Patches gibt. Diese Schwachstellen werden von Angreifern ausgenutzt, um Systeme zu kompromittieren, oft bevor die betroffenen Unternehmen überhaupt von der Lücke erfahren haben. Dennoch gibt es geeignete Lösungen, um zeitnah Gegenmaßnahmen zu ergreifen, bis die erforderlichen Updates bereitstehen.

Zero-day Exploits
Digitale Bedrohungen für KRITIS

Cross-Site Request Forgery (CSRF)

Angreifer bringen den Browser der Nutzer:innen dazu, manipulierte HTTP-Requests an eine Website oder Webapplikation zu schicken, um unerwünschte Aktionen auszulösen. Dies geschieht etwa durch das Teilen manipulierter Links oder über den Besuch schädlicher Websites, die dann wiederum eine HTTP-Anfrage im Kontext der bestehenden Benutzersitzung ausführt.

Cross-Site Request Forgery (CSRF)
Digitale Bedrohungen für KRITIS

OWASP Top 10

Die OWASP Top 10 ist eine Liste der zehn kritischsten Sicherheitsrisiken für Webanwendungen, die von der Open Web Application Security Project (OWASP) Foundation erstellt und regelmäßig aktualisiert wird. Sie dienen als wichtiges Dokument für Developer und Sicherheitsfachleute, um sich über die häufigsten und gefährlichsten Sicherheitslücken in Webanwendungen zu informieren.

Digitale Bedrohungen für KRITIS

DDoS-Angriff

Angreifer leiten bei einem Distributed-Denial-of-Service (DDoS)-Angriff gezielt künstlichen Traffic auf die IT-Infrastrukturen, Webanwendungen oder Online-APIs von Betreibern Kritischer Infrastrukturen. Die betroffenen Dienste werden dadurch ausgebremst oder fallen komplett aus. Die Probleme halten an, bis der Angreifer die Attacke beendet oder von der betroffenen Organisation geeignete Gegenmaßnahmen getroffen werden.

DDoS-Angriffe
Sanktionen

Geldbußen und Managerhaftung bei Nichteinhaltung

Für Betreiber Kritischer Infrastrukturen gelten besonders strenge Regelungen zum Datenschutz und zur IT-Sicherheit. Verstöße gegen diese Vorschriften können schwerwiegende Folgen haben. Die Datenschutzgrundverordnung (DSGVO) sieht Bußgelder von bis zu 20 Millionen Euro oder vier Prozent des weltweiten Jahresumsatzes vor, wenn KRITIS-Einrichtungen gegen die Vorschriften verstoßen.

Das deutsche Umsetzungsgesetz zur NIS-2-Richtlinie verschärft die Sanktionen weiter. Es sieht Bußgelder von bis zu 10 Millionen Euro oder bis zu zwei Prozent des weltweiten Jahresumsatzes vor. Diese Sanktionen können bei schwerwiegenden Verstößen gegen die Cybersicherheitsanforderungen verhängt werden.

Des Weiteren verpflichtet NIS-2 die Führungsebenen ausdrücklich dazu, angemessene Sicherheitsmaßnahmen zu implementieren und aufrechtzuerhalten. Versäumnisse in diesem Bereich können für Leitungsorgane persönliche Haftungsrisiken nach sich ziehen. Die möglichen Sanktionen beschränken sich nicht nur auf finanzielle Aspekte. Auch strafrechtliche Konsequenzen sind denkbar, was den Handlungsdruck auf KRITIS-Betreiber und ihre Leitungsorgane weiter erhöht. Um Risiken zu minimieren, sollten Betreiber Kritischer Infrastrukturen robuste Sicherheitssysteme etablieren und deren Wirksamkeit fortlaufend überprüfen.

Justitia

Stärken Sie Ihre Cyberabwehr mit Myra

Vier Säulen für herausragende Resilienz

Icon Radar

Security

Durch Cyberangriffe werden Daten gestohlen, Systemausfälle provoziert und Kommunikationskanäle gestört. Myra wehrt Angriffe auf Ihre digitalen Prozesse in Echtzeit ab.

Icon Performance

Performance

Traffic-Peaks durch Sales-Kampagnen, Social Media, Livestreaming​ oder unplanbare Ereignisse überfordern Web-Anwendungen. Myra liefert Ihren Content immer hochperformant aus.

Icon Compliance

Business Continuity

Myra gewährleistet den größtmöglichen Schutz für Ihr Unternehmen, indem es direkte und geo-redundante Verbindungen zu Ihrer Infrastruktur nutzt, ohne von externen Faktoren abhängig zu sein.

Icon Certificate Management

Compliance

Gesetzliche und interne Vorgaben zu IT-Sicherheit und Datenschutz erfordern auditierte Prozesse. Myra ist qualifizierter KRITIS-Sicherheitsdienstleister, BSI-zertifiziert und Ihr Compliance-Garant für strengste Anforderungen.

SUCCESS STORY

Bundesministerium für Gesundheit

Branche: Öffentlicher Sektor
Mitarbeiter:
> 500

Die Zusammenarbeit von Myra und coding. powerful. systems. CPS GmbH ermöglicht es dem Bundesministerium für Gesundheit, seine TYPO3-Website konstant hochverfügbar und performant zu halten. Selbst bei hohen Besucherzahlen ist die Website des Ministeriums schnell und stabil erreichbar

/
Konzipiert und entwickelt für hochregulierte Sektoren

Zertifizierte Sicherheit von Myra: Compliance ohne Kompromisse

  • ISO 27001 auf Basis von IT-Grundschutz (BSI)

  • Payment Card Industry Data Security Standard (PCI DSS)

  • BSI-C5-Testat Typ 2

  • KRITIS-Nachweis gemäß § 8a Abs. 3 BSIG

  • Trusted Cloud Service

  • IDW PS 951 Typ 2 (ISAE 3402)

  • Zertifizierung von Rechenzentren nach DIN EN 50600

  • VS-NfD

Zertifikat ISO 27001 BSI zertifiziert auf der Basis von IT-GrundschutzZertifikat PCI DSSBSIG KRITIS-qualifiziert LogoBSI C5 Testat Typ2Zertifikat Trusted CloudIDW WPS 951 Typ 2 Zertifikatbrand eins Logo

Haben Sie
Fragen?

Kontaktieren Sie uns via Kontaktformular oder rufen
Sie einfach an unter +49 89 414141 - 345.

Alle Informationen zur Datenverarbeitung finden Sie in unseren Datenschutzbestimmungen.