Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.

IT-Sicherheit für den Finanzsektor

Myra bietet maßgeschneiderte IT-Sicherheitslösungen für den Finanzsektor. Mit unseren hocheffizienten Abwehrsystemen statten wir Institute gegen die größten digitalen Bedrohungen aus. Gleichzeitig sorgen Performance-Lösungen von Myra dafür, dass IT-Sicherheit Banken in ihrem operativen Geschäft voranbringt und nicht einschränkt.

Von CISOs empfohlen

Finance Kunden von Myra: flatexDEGIROLogo DKBLLB 1861Logo von DSV IT ServiceFinance Kunde von Myra: smavaLogo Inn usLogo FinoaFinance Kunde von Myra: LendicoFinance Kunde von Myra: auxmoney1822 direktSparkasse Logo
Cybersicherheit

Wie IT-Sicherheit Banken voranbringt

Cyberattacken verursachen bei betroffenen Unternehmen immense Kosten. Im Extremfall kann eine mangelhafte IT-Sicherheit Banken enorm belasten und sogar existenzbedrohende Ausmaße erreichen. 7 von 10 IT-Führungskräfte erwarten gemäß einer Umfrage von Lünendonk / KPMG, dass ihr Institut schwere Schäden durch DDoS-Attacken erleiden wird.

Über das IT-Risikomanagement implementieren Banken effektive IT-Sicherheitsmaßnahmen und bauen damit ihre operative Resilienz aus. Hierdurch trägt IT-Sicherheit indirekt zum wirtschaftlichen Erfolge eines Instituts bei.

Person im Anzug steht auf einer Treppe

KRITIS-erprobte Schutzsysteme für Banken

Regulatorik

IT-Compliance als regulatorische Herausforderung

Speziell in der Finanzindustrie sind die aufsichtsrechtlichen Anforderungen an digitale Systeme und Prozesse immens. Um die Banken-IT Compliance-konform nach den Anforderungen gemäß KWG, MaRisk, BAIT und DORA abzusichern, bedarf es hoher Expertise und verlässlicher Technologie. Außerdem sind die Datenschutz-Grundverordnung (DSGVO) sowie die NIS-2-Richtlinie zu beachten.

Institute, die bestimmte Schwellenwerte an Transaktionen überschreiten, zählen zu den Kritischen Infrastrukturen (KRITIS), für die höhere Vorgaben an das IT-Risikomanagement gelten. Insgesamt erfordern regulatorische Richtlinien von betroffenen Instituten, regelmäßig die Einhaltung strenger Schutzrichtlinien nachzuweisen sowie Integrität, Verfügbarkeit, Authentizität sowie Vertraulichkeit von Daten und Prozessen sicherzustellen.

Außenansicht von Hochhäusern im Bankenviertel
Die größten Bedrohungen für digitales Banking

OWASP Top 10

Die OWASP Top 10 ist eine Liste der zehn kritischsten Sicherheitsrisiken für Webanwendungen, die von der Open Web Application Security Project (OWASP) Foundation erstellt und regelmäßig aktualisiert wird. Sie dienen als wichtiges Dokument für Developer und Sicherheitsfachleute, um sich über die häufigsten und gefährlichsten Sicherheitslücken in Webanwendungen zu informieren.

Die größten Bedrohungen für digitales Banking

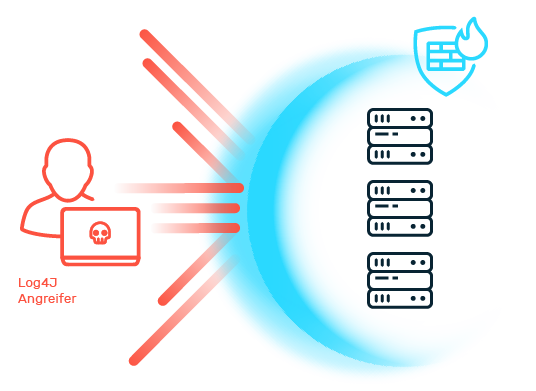
DDoS-Angriff

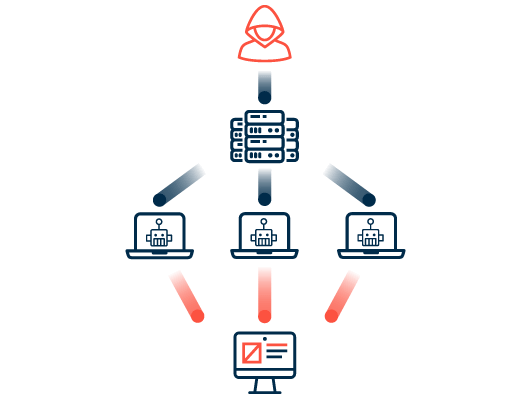
Angreifer leiten bei einem Distributed-Denial-of-Service (DDoS)-Angriff gezielt künstlichen Traffic auf die IT-Infrastrukturen, Webanwendungen oder Online-APIs von Banken und Zahlungsdienstleistern. Die betroffenen Dienste werden dadurch ausgebremst oder fallen komplett aus. Die Probleme halten an, bis der Angreifer die Attacke beendet oder vom betroffenen Institut geeignete Gegenmaßnahmen getroffen werden.

DDoS-Angriffe
Die größten Bedrohungen für digitales Banking

Credential Stuffing

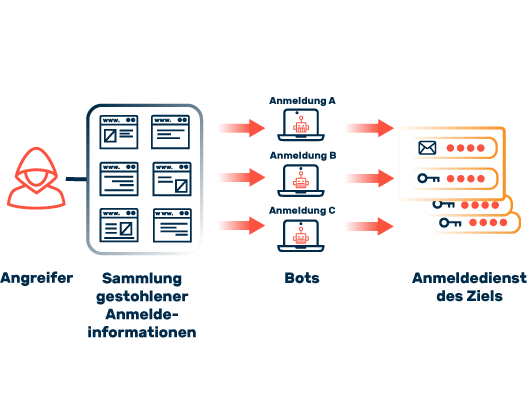
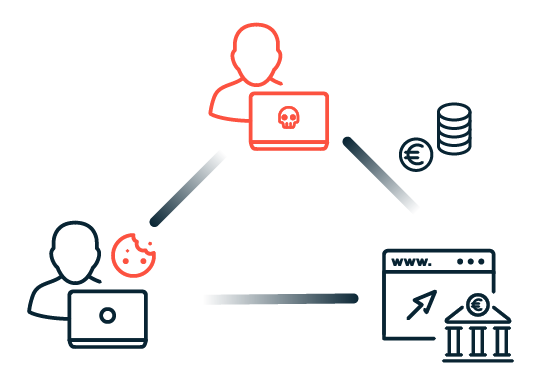
Der systematische Missbrauch von Zugangsdaten mittels Credential Stuffing zählt zu den meistgenutzten Angriffsmethoden von Cyberkriminellen gegenüber Finanzdienstleistungen und Payment-Diensten. Vor allem der Handel mit den gestohlenen Informationen stellt eine lukrative Einnahmequelle für Angreifer dar.

Ablauf einer Attacke mittels Credential Stuffing
Die größten Bedrohungen für digitales Banking

Cross-Site Scripting (XSS)

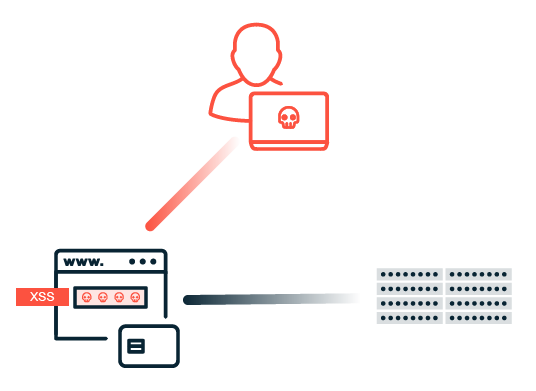
Bei einem XSS-Angriff injizieren Cyberkriminelle durch Ausnutzen von Sicherheitslücken schädlichen Code in Webanwendungen. Durch XSS-Attacken können Angreifer die Kontrolle über den Browser eines Opfers erlangen, sensible Daten wie Cookies oder Anmeldeinformationen stehlen und potenziell das gesamte Benutzerkonto kompromittieren.

Cross-Site Scripting (XSS)
Die größten Bedrohungen für digitales Banking

SQL Injection

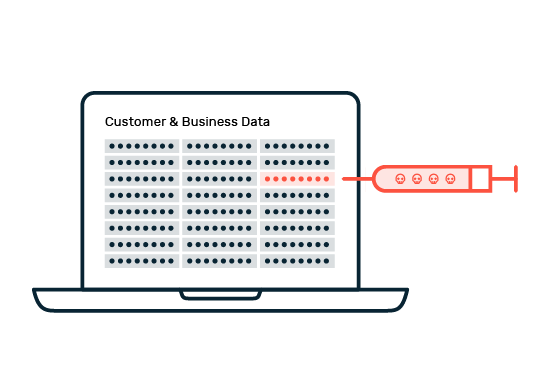
Bei einer SQL-Injection-Attacke nutzen Cyberkriminelle gezielt Sicherheitslücken aus, um etwa über Eingabemasken manipulierte Befehle oder Schadcode einzuschleusen. Dabei zielen die Angreifer darauf ab, die dahinterliegende Datenbank zu manipulieren und unautorisierten Zugriff auf vertrauliche Informationen zu erhalten.

SQL Injection
Die größten Bedrohungen für digitales Banking

Zero-Day-Exploits

Zero-Day-Exploits sind Sicherheitslücken in Software oder Hardware, die dem Hersteller noch unbekannt sind und für die es noch keine Patches gibt. Diese Schwachstellen werden von Angreifern ausgenutzt, um Systeme zu kompromittieren, oft bevor die betroffenen Unternehmen überhaupt von der Lücke erfahren haben. Dennoch gibt es geeignete Lösungen, um zeitnah Gegenmaßnahmen zu ergreifen, bis die erforderlichen Updates bereitstehen.

Zero-day Exploits
Bedrohungen für digitales Banking

Cross-Site Request Forgery (CSRF)

Angreifer bringen den Browser der Nutzer:innen dazu, manipulierte HTTP-Requests an eine Website oder Webapplikation zu schicken, um unerwünschte Aktionen auszulösen. Dies geschieht etwa durch das Teilen manipulierter Links oder über den Besuch schädlicher Websites, die dann wiederum eine HTTP-Anfrage im Kontext der bestehenden Benutzersitzung ausführt.

Cross-Site Request Forgery (CSRF)
Die größten Bedrohungen für digitales Banking

OWASP Top 10

Die OWASP Top 10 ist eine Liste der zehn kritischsten Sicherheitsrisiken für Webanwendungen, die von der Open Web Application Security Project (OWASP) Foundation erstellt und regelmäßig aktualisiert wird. Sie dienen als wichtiges Dokument für Developer und Sicherheitsfachleute, um sich über die häufigsten und gefährlichsten Sicherheitslücken in Webanwendungen zu informieren.

Die größten Bedrohungen für digitales Banking

DDoS-Angriff

Angreifer leiten bei einem Distributed-Denial-of-Service (DDoS)-Angriff gezielt künstlichen Traffic auf die IT-Infrastrukturen, Webanwendungen oder Online-APIs von Banken und Zahlungsdienstleistern. Die betroffenen Dienste werden dadurch ausgebremst oder fallen komplett aus. Die Probleme halten an, bis der Angreifer die Attacke beendet oder vom betroffenen Institut geeignete Gegenmaßnahmen getroffen werden.

DDoS-Angriffe
Strafen

Bußgelder und Managerhaftung bei Verstößen

Verletzen Finanzunternehmen die regulatorischen Vorgaben für Datensicherheit oder Datenschutz, drohen drastische Geldstrafen von bis zu 20 Millionen Euro (gemäß DSGVO). NIS-2 und DORA nehmen darüber hinaus die zuständigen Leitungsorgane in Verantwortung.

Diese Regelwerke sehen nicht nur hohe Bußgelder vor, sondern auch persönliche Haftung für Führungskräfte, wenn sie ihre Pflichten zur Sicherstellung der Datensicherheit vernachlässigen. Die Strafen können neben finanziellen Sanktionen auch strafrechtliche Konsequenzen umfassen, was den Druck auf Unternehmen und ihre Führungskräfte erhöht, strenge Sicherheitsmaßnahmen zu implementieren und kontinuierlich zu überwachen.

Person arbeitet an zwei Laptops

Stärken Sie Ihre Cyberabwehr mit Myra

Vier Säulen für herausragende Resilienz

Icon Radar

Security

Durch Cyberangriffe werden Daten gestohlen, Systemausfälle provoziert und Kommunikationskanäle gestört. Myra wehrt Angriffe auf Ihre digitalen Prozesse in Echtzeit ab.

Icon Performance

Performance

Traffic-Peaks durch Sales-Kampagnen, Social Media, Livestreaming​ oder unplanbare Ereignisse überfordern Web-Anwendungen. Myra liefert Ihren Content immer hochperformant aus.

Icon Compliance

Business Continuity

Myra gewährleistet den größtmöglichen Schutz für Ihr Unternehmen, indem es direkte und geo-redundante Verbindungen zu Ihrer Infrastruktur nutzt, ohne von externen Faktoren abhängig zu sein.

Icon Certificate Management

Compliance

Gesetzliche und interne Vorgaben zu IT-Sicherheit und Datenschutz erfordern auditierte Prozesse. Myra ist qualifizierter KRITIS-Sicherheitsdienstleister, BSI-zertifiziert und Ihr Compliance-Garant für strengste Anforderungen.

SPARKASSE.DE

Sparkassen vertrauen auf Myra

Mit unserem Know-how, unseren smarten Lösungen und erfolgreichen Zertifizierungen erfüllen wir alle Voraussetzungen, um Kunden aus der Finanzbranche abzusichern. Mit Sparkasse.de schützt Myra unter anderem die zentrale Online-Präsenz der Sparkassen. Als deutscher Experte für IT-Sicherheit ist Myra der Compliance-Garant für wesentliche und nicht wesentliche Auslagerungen.

Gebäude der Sparkasse
Konzipiert und entwickelt für hochregulierte Sektoren

Zertifizierte Sicherheit von Myra: Compliance ohne Kompromisse

  • ISO 27001 auf Basis von IT-Grundschutz (BSI)

  • Payment Card Industry Data Security Standard (PCI DSS)

  • BSI-C5-Testat Typ 2

  • KRITIS-Nachweis gemäß § 8a Abs. 3 BSIG

  • Trusted Cloud Service

  • IDW PS 951 Typ 2 (ISAE 3402)

  • VS-NfD

Zertifikat ISO 27001 BSI zertifiziert auf der Basis von IT-GrundschutzZertifikat PCI DSSBSIG KRITIS-qualifiziert LogoBSI C5 Testat Typ2Zertifikat Trusted CloudIDW WPS 951 Typ 2 Zertifikatbrand eins Logo
Case Study

Compliance-konforme IT-Sicherheit für Finoa

Branche: Finance
Mitarbeiteranzahl: >50

Myra bietet Finoa einen vollautomatischen Schutz ihrer Lösungen gegen DDoS-Angriffe, Schadcode und Bots. Seit der Implementierung der Myra-Lösungen profitiert Finoa von einer umfassenden Sicherheitsarchitektur, die ihre Plattform zuverlässig schützt.

Finoa

Haben Sie
Fragen?

Kontaktieren Sie uns via Kontaktformular oder rufen
Sie einfach an unter +49 89 414141 - 345.

Alle Informationen zur Datenverarbeitung finden Sie in unseren Datenschutzbestimmungen.

FAQ: Finanzindustrie und IT-Sicherheit

DORA (Digital Operational Resilience Act) und NIS-2 (Network and Information Security 2) sind zwei bedeutende EU-Regularien, die die Cybersicherheit im Finanzsektor und anderen kritischen Infrastrukturen stärken sollen. DORA zielt darauf ab, die Betriebsstabilität digitaler Systeme im Finanzsektor zu gewährleisten. Es stellt sicher, dass Finanzinstitute auch bei Cyberangriffen funktionsfähig bleiben und Finanzdienstleistungen verfügbar bleiben. NIS-2 harmonisiert die Cybersecurity-Anforderungen für kritische Infrastrukturen und Grundversorgungsbereiche in der EU. Es legt besonderen Wert auf Risikomanagement und die Meldung von Sicherheitsvorfällen.