update page now

Neu: EU CAPTCHA – DSGVO-konformer Bot-Schutz. Jetzt 3 Monate kostenlos testen.

Made in Germany

Network DDoS Protection (on-prem)

  • Starke Sicherheit vor volumetrischen DDoS-Angriffen

  • Hochzertifizierter BGP-Schutz selbst für kleine Netze bis hin zu einzelnen IPs

  • Ausbaufähig zur hybriden DDoS-Schutzlösung für höchste Ausfallsicherheit

Umfassend zertifiziert|Regelmäßig auditiert|Rechtssicher DSGVO-konform

Auf diesen DDoS-Schutz haben Ihre Kunden gewartet

Der Uptime-Garant für Ihre Kunden

Stellen Sie Ihren Kunden mit unserer DDoS Appliance eine umfangreich zertifizierte Scrubbing-Technologie als On-Premises-Lösung direkt in Ihrem Rechenzentrum zur Verfügung. Myra Network DDoS Protection (on-prem) bietet BSI-qualifizierten Schutz vor volumetrischen Angriffen auf Netzwerk- und Protokollebene. 

  • Schützen Sie Ihre Kunden vor vielfältigen DDoS-Bedrohungen

  • DDoS-Schutz für IP-Subnetze ab /25 für IPv4 und ab /49 für IPv6 bis zu einzelnen IPs

  • Automatisierte Angriffsabwehr mit Traffic-Filterung in Echtzeit

  • Interaktives Dashboard (Web-GUI) zur Datenvisualisierung (optional)

Hybrid Scrubbing für erweiterten DDoS-Schutz

Optional lässt sich die DDoS Appliance über das zertifizierte Myra Network DDoS Protection (cloud) zur hybrigen Schutzlösung ausbauen. Hierdurch kann eine DDoS-Mitigation selbst dann sichergestellt werden, wenn Überlastungsangriffe die Gesamtbandbreite aller Anbindungen Ihres Rechenzentrums übersteigen. Die hybride Schutzlösung bewahrt Ihre Kunden vor teuren Ausfällen.

  • Zusätzliche DDoS-Mitigation über Myra Network DDoS Protection (cloud)

  • Geolocation: Blockieren definierter IP-Standorte (optional) 

  • Individualisierung der Scrubbing-Maßnahmen  (optional) 

Überzeugen Sie sich selbst

Kundennetzwerke zentral verwalten und absichern

Unsere Key Benefits im Überblick

Deshalb entscheiden sich CISOs für Myra

Icon zertifiziert und auditiert

Hochzertifiziert

Sie können sich darauf verlassen, dass unsere Technologien, Services und Prozesse regelmäßig nach den strengsten Vorgaben auditiert und zertifiziert werden, um die höchsten Branchenstandards zu erreichen.

Icon Made in Germany

Made in Germany

Als Unternehmen mit Hauptsitz in Deutschland halten wir uns strikt an die strengen Vorschriften der DSGVO. Außerdem stellen wir sicher, dass der Schutz Ihrer Daten oberste Priorität besitzt.

Icon Support

Lokaler 24/7 Support

Erhalten Sie individuelle Unterstützung von unseren IT-Sicherheitsfachleuten aus dem Myra Security Operations Center (SOC). Wir stehen Ihnen rund um die Uhr zur Verfügung, um Ihre Anliegen schnell und präzise zu bearbeiten.

Zertifizierte Sicherheit, auf die Sie sich verlassen können

Zertifikat ISO 27001 BSI zertifiziert auf der Basis von IT-GrundschutzZertifikat PCI DSSISO 9001BSI C5 Testat Typ2Zertifikat Trusted CloudIDW WPS 951 Typ 2 ZertifikatKRITIS LogoBSIG KRITIS-qualifiziert Logo
Network DDoS Protection (on-prem)

Die wichtigsten Features auf einen Blick

Icon Zahnrad Schutz

On-demand-Betrieb

Vollautomatische Mitigation mit Umschaltzeiten von wenigen Sekunden im Angriffsfall.

Icon Computer Schutz

IPv6 und IPv4

Schutz für IP-Subnetze ab /25 für IPv4 und ab /49 für IPv6 bis zu einzelnen IPs.

Professional Services

24/7 Notfallsupport durch das Myra Security Operations Center (SOC).

Icon WebTech

API

Wahlweise automatisierte oder manuelle Umschaltung.

Icon Regler

Individuelle Konfiguration

Schwellenwerte, IP-Präfixe, Maßnahmen.

Myra Security Karriere Icon Compliance Management

KRITIS-qualifizierte Sicherheit

Schutz vor DDoS-, DRDoS- und Amplification-Angriffen.

Bei Myra sind Sie in bester Gesellschaft

1&1 VersatelLogo BarmeniaMunich Security ConferenceSparkasse LogoEdekadpaLogo DKBLLB Logo 1861Logo von Aleph Alpha, deutsches KI-Unternehmen und Kunde von Myra Security.CancomPartner von Myra: WitcomPartner von Myra: heinleinLogo Staatsministerium Baden-WürttembergLogo Stadt RegensburgSecuritas1822 direktHugendubelKiKBreuningerAKDB LogoLogo der KDVZ, kommunaler IT-Dienstleister und Kunde von Myra Security

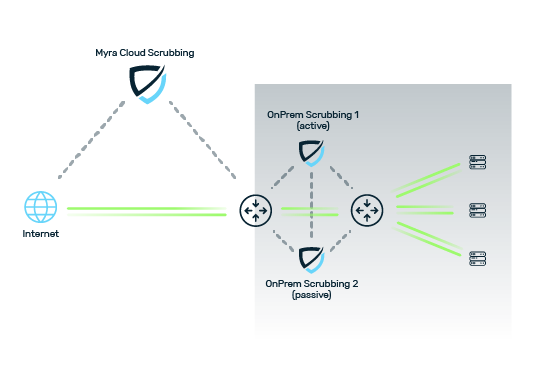
Hybridansatz sorgt für flexiblen DDoS-Schutz

Wenn Überlastungsangriffe die Anbindung Ihres Providers übersteigen, kann deren Mitigation zusätzlich durch das Myra Network DDoS Protection (cloud) erfolgen. Dieses hybride Schutzkonzept bewahrt Ihre Kunden vor teurer Downtime.

Die Lösung besteht aus einer Kombination von redundanten (optional), durch Myra betriebenen Scrubbing-Center-Einheiten in Ihrem Rechenzentrum und dem erprobten Myra Network DDoS Protection (cloud). Sobald Angriffe ein kritisches Volumen erreichen, steht Ihnen im Hintergrund zusätzlich das Myra Network DDoS Protection (cloud) zur Verfügung. So können DDoS-Attacken bei Bedarf mit der vollen Abwehrkapazität von Myra von mehreren TBit/s Bandbreite mitigiert werden.

Hybrid Scrubbing

DDoS-Angriffe auf IT-Infrastruktur abwehren

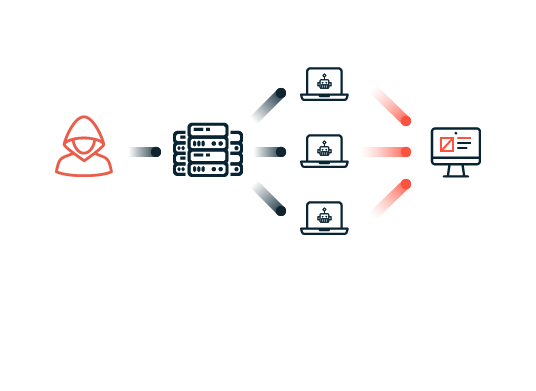
Alle Angriffe auf Layer 3/4 belasten das Ziel entweder mit sehr hohen Bandbreiten oder immensen Paketraten. Hierzu zählen unter anderem ICMP-Flood, UDP-Fragmentation, UDP- Reflection, UDP-Amplification via DNS, NTP, rpcbind, SSDP, SYN-Flood, ACK-Flood und RST-Flood. Die Folge dieser Attacken: Legitime Zugriffe finden keinen Datenkanal mehr, um eine Kommunikation zu etablieren. 

Die DDoS Appliance von Myra erkennt DDoS-Angriffsarten automatisch und filtert den schädlichen Traffic umgehend. Auf Ihren Servern entsteht dadurch selbst im akuten Angriffsfall keine zusätzliche Last.

DDoS-Angriffe

Hybridansatz sorgt für flexiblen DDoS-Schutz

Wenn Überlastungsangriffe die Anbindung Ihres Providers übersteigen, kann deren Mitigation zusätzlich durch das Myra Network DDoS Protection (cloud) erfolgen. Dieses hybride Schutzkonzept bewahrt Ihre Kunden vor teurer Downtime.

Die Lösung besteht aus einer Kombination von redundanten (optional), durch Myra betriebenen Scrubbing-Center-Einheiten in Ihrem Rechenzentrum und dem erprobten Myra Network DDoS Protection (cloud). Sobald Angriffe ein kritisches Volumen erreichen, steht Ihnen im Hintergrund zusätzlich das Myra Network DDoS Protection (cloud) zur Verfügung. So können DDoS-Attacken bei Bedarf mit der vollen Abwehrkapazität von Myra von mehreren TBit/s Bandbreite mitigiert werden.

Hybrid Scrubbing

DDoS-Angriffe auf IT-Infrastruktur abwehren

Alle Angriffe auf Layer 3/4 belasten das Ziel entweder mit sehr hohen Bandbreiten oder immensen Paketraten. Hierzu zählen unter anderem ICMP-Flood, UDP-Fragmentation, UDP- Reflection, UDP-Amplification via DNS, NTP, rpcbind, SSDP, SYN-Flood, ACK-Flood und RST-Flood. Die Folge dieser Attacken: Legitime Zugriffe finden keinen Datenkanal mehr, um eine Kommunikation zu etablieren. 

Die DDoS Appliance von Myra erkennt DDoS-Angriffsarten automatisch und filtert den schädlichen Traffic umgehend. Auf Ihren Servern entsteht dadurch selbst im akuten Angriffsfall keine zusätzliche Last.

DDoS-Angriffe

Schützen Sie sich jetzt: 
Unverbindliche Preisanfrage stellen

Erhalten Sie eine maßgeschneiderte Lösung, die Ihren Anforderungen entspricht.

Myras automatisierte Abwehrmaßnahmen greifen in weniger als einer Sekunde.

Schnelle Reaktionszeit Demo Icon

Service-level-agreement (SLA) für eine Verfügbarkeit von bis zu 99,999 %.

SLA Demo Icon

Mehr als 50 Tbps Abwehrkapazität für volumetrische Angriffe.

DDoS Schutz Demo Icon

Über 500 Unternehmen aus den hochregulierten Bereichen Finanzen, Regierungsinstitutionen, Gesundheitswesen und kritische Infrastrukturen vertrauen auf uns.

"Mit Myra sind wir bei Cybersicherheit, Web-Performance und Compliance einfach gut aufgestellt."
– Hendrik Hoffmann, Division Manager Technology bei Sparkassen-Finanzportal GmbH

Portrait Foto von Hendrik Hoffmann

Alle Informationen zur Datenverarbeitung finden Sie in unseren Datenschutzbestimmungen.

Häufige Fragen zu Network DDoS Protection (on-prem) (FAQ)

Als DDoS Appliance (auch DDoS Protection Appliance oder DDoS Mitigation Appliance) werden Hardware-basierte Scrubbing-Lösungen bezeichnet, die in Rechenzentren zur Abwehr von DDoS-Angriffen installiert werden. In Kombination mit einer automatisierten Angriffserkennung via Flow Monitoring können DDoS Appliances in kürzester Zeit auf Anomalien im Datenverkehr reagieren und schädlichen Traffic abwehren, bevor ein Impact auf den Servern des Betreiberunternehmens entsteht.