update page now

Neu: EU CAPTCHA – DSGVO-konformer Bot-Schutz. Jetzt 3 Monate kostenlos testen.

IT-Sicherheit für Behörden

Für Bund, Länder und Kommunen bietet Myra maßgeschneiderte Cybersecurity-Konzepte, die auf die spezifischen Anforderungen des öffentlichen Sektors zugeschnitten sind. Unsere fortschrittlichen Verteidigungsmechanismen stellen einen robusten Schutz gegen komplexe digitale Angriffe dar. Darüber hinaus optimieren Myras leistungsstarke Performance-Lösungen die Verwaltungsprozesse, sodass Behörden und öffentliche Einrichtungen von erhöhter Sicherheit profitieren, ohne Einbußen bei Effizienz oder Funktionalität hinnehmen zu müssen.

Von CISOs empfohlen

Logo Stadt RegensburgLogo Staatsministerium Baden-WürttembergMunich Security ConferenceG7 GipfelLogo Stadt HeilbronnAKDB LogoLogo der KDVZ, kommunaler IT-Dienstleister und Kunde von Myra Security
CYBERSICHERHEIT

Wie IT-Sicherheit Behörden voranbringt

E-Government und digitale Bürgerdienste erfordern eine sichere IT-Infrastruktur in Behörden. Eine mangelhafte IT-Security kann hingegen die Funktionsfähigkeit ganzer Verwaltungen gefährden.

Laut Untersuchungen der Allianz sind Cybervorfälle das größte Risiko für den öffentlichen Sektor. Seit einigen Jahren nehmen insbesondere politisch motivierte Cyberakteure die Webseiten, Portale und Online-Schnittstellen (APIs) von Behörden verstärkt ins Visier, um für Aufmerksamkeit zu sorgen und Unruhe in der Bevölkerung zu verbreiten. So traf beispielsweise im März 2024 eine massive DDoS-Angriffswelle französische Regierungswebseiten.

Durch effektives IT-Risikomanagement und die Implementierung umfassender Sicherheitsmaßnahmen können Behörden ihre digitale Resilienz stärken. Das BSI empfiehlt den Einsatz von Sicherheitsmanagementsystemen, regelmäßige Penetrationstests und Schulungen zur Sensibilisierung der Mitarbeiter, um die Kontinuität wichtiger Verwaltungsprozesse zu gewährleisten.

Menschen im Büro am arbeiten

KRITIS-erprobte Schutzsysteme für Behörden

Icon DDoS Schutz

DDoS Protection

Myra erkennt und blockiert schädlichen Datenverkehr automatisch, sodass Ihre Anwendungen auch unter extrem starken DDoS-Angriffen verfügbar bleiben.

Mehr erfahren
Icon WAF

Web Application Firewall

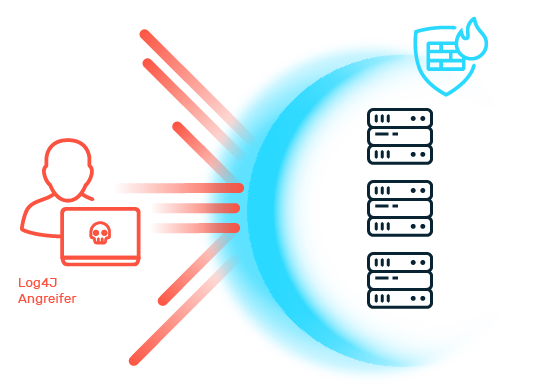
Die Myra Web Application Firewall erkennt und blockiert verdächtige Aktivitäten in Echtzeit und schützt vor bekannten Exploits und Zero-Day-Schwachstellen.

Mehr erfahren
Icon Global CDN

CDN

Mit einem weltweiten Netzwerk strategisch platzierter Server liefert Myra Ihre Inhalte schnell und mit niedrigen Latenzzeiten aus.

Mehr erfahren
REGULATORIK

IT-Compliance als regulatorische Herausforderung

Der Aufbau der IT-Sicherheit für Behörden erfordert enorme Expertise. In der öffentlichen Verwaltung sind die regulatorischen Anforderungen an digitale Systeme und Prozesse beträchtlich. Zur Compliance-konformen Absicherung der IT müssen mitunter die Anforderungen aus dem IT-Sicherheitsgesetz 2.0 und den BSI-Standards beachtet werden. Außerdem müssen die Datenschutzgrundverordnung (DSGVO) sowie für Bundesbehörden die NIS2-Richtlinie berücksichtigt werden.

Insgesamt erfordern diese regulatorischen Richtlinien von den betroffenen Verwaltungseinheiten, regelmäßig die Einhaltung strenger Schutzrichtlinien nachzuweisen sowie Integrität, Verfügbarkeit, Authentizität und Vertraulichkeit von Daten und Prozessen sicherzustellen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) spielt dabei eine zentrale Rolle bei der Identifizierung von IT-Sicherheitsrisiken und der Unterstützung von Bund, Ländern und Kommunen.

Bundestag Außenansicht
Digitale Bedrohungen für Behörden

OWASP Top 10

Die OWASP Top 10 ist eine Liste der zehn kritischsten Sicherheitsrisiken für Webanwendungen, die von der Open Web Application Security Project (OWASP) Foundation erstellt und regelmäßig aktualisiert wird. Sie dienen als wichtiges Dokument für Developer und Sicherheitsfachleute, um sich über die häufigsten und gefährlichsten Sicherheitslücken in Webanwendungen zu informieren.

Digitale Bedrohungen für Behörden

DDoS-Angriff

Angreifer leiten bei einem Distributed-Denial-of-Service (DDoS)-Angriff gezielt künstlichen Traffic auf die IT-Infrastrukturen, Webanwendungen oder Online-APIs von Behörden. Die betroffenen Dienste werden dadurch ausgebremst oder fallen komplett aus. Die Probleme halten an, bis der Angreifer die Attacke beendet oder von der betroffenen Behörde geeignete Gegenmaßnahmen getroffen werden.

DDoS-Angriffe
Digitale Bedrohungen für Behörden

Credential Stuffing

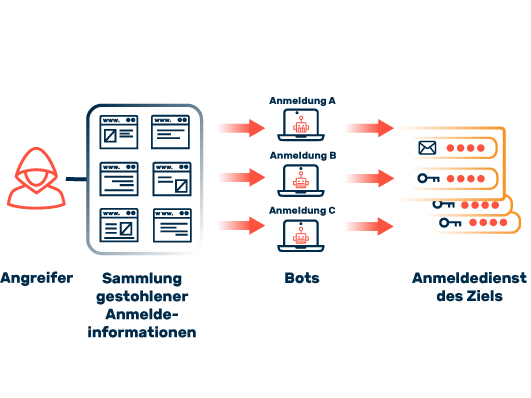
Der systematische Missbrauch von Zugangsdaten mittels Credential Stuffing zählt zu den meistgenutzten Angriffsmethoden von Cyberkriminellen gegenüber den Onlinediensten der öffentlichen Verwaltung. Vor allem der Handel mit den gestohlenen Informationen stellt eine lukrative Einnahmequelle für Angreifer dar.

Ablauf einer Attacke mittels Credential Stuffing
Digitale Bedrohungen für Behörden

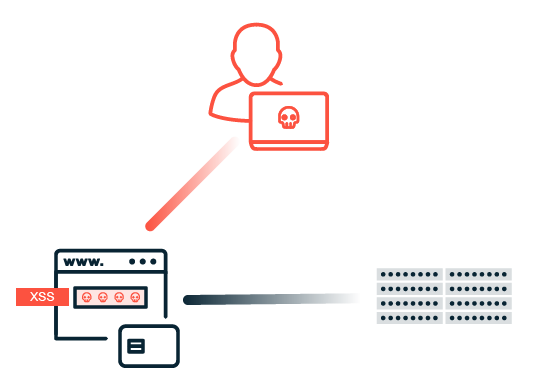
Cross-Site Scripting (XSS)

Bei einem XSS-Angriff injizieren Cyberkriminelle durch Ausnutzen von Sicherheitslücken schädlichen Code in Webanwendungen. Durch XSS-Attacken können Angreifer die Kontrolle über den Browser eines Opfers erlangen, sensible Daten wie Cookies oder Anmeldeinformationen stehlen und potenziell das gesamte Benutzerkonto kompromittieren.

Cross-Site Scripting (XSS)
Digitale Bedrohungen für Behörden

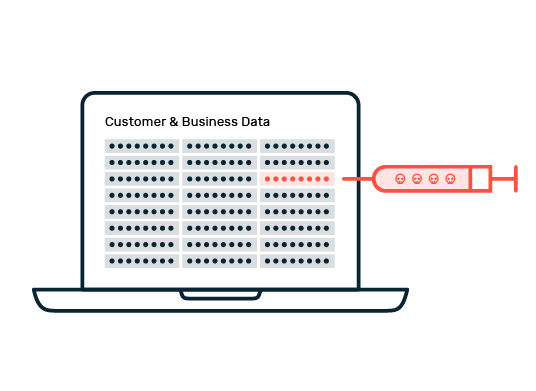
SQL Injection

Bei einer SQL-Injection-Attacke nutzen Cyberkriminelle gezielt Sicherheitslücken aus, um etwa über Eingabemasken manipulierte Befehle oder Schadcode einzuschleusen. Dabei zielen die Angreifer darauf ab, die dahinterliegende Datenbank zu manipulieren und unautorisierten Zugriff auf vertrauliche Informationen zu erhalten.

SQL Injection
Digitale Bedrohungen für Behörden

Zero-Day-Exploits

Zero-Day-Exploits sind Sicherheitslücken in Software oder Hardware, die dem Hersteller noch unbekannt sind und für die es noch keine Patches gibt. Diese Schwachstellen werden von Angreifern ausgenutzt, um Systeme zu kompromittieren, oft bevor die betroffenen Behörden überhaupt von der Lücke erfahren haben. Dennoch gibt es geeignete Lösungen, um zeitnah geeignete Gegenmaßnahmen zu ergreifen, bis die erforderlichen Updates bereitstehen.

Zero-day Exploits
Digitale Bedrohungen für Behörden

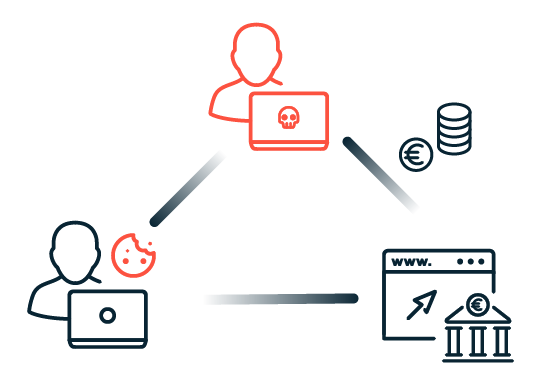
Cross-Site Request Forgery (CSRF)

Angreifer bringen den Browser der Nutzer:innen dazu, manipulierte HTTP-Requests an eine Website oder Webapplikation zu schicken, um unerwünschte Aktionen auszulösen. Dies geschieht etwa durch das Teilen manipulierter Links oder über den Besuch schädlicher Websites, die dann wiederum eine HTTP-Anfrage im Kontext der bestehenden Benutzersitzung ausführt.

Cross-Site Request Forgery (CSRF)
Digitale Bedrohungen für Behörden

OWASP Top 10

Die OWASP Top 10 ist eine Liste der zehn kritischsten Sicherheitsrisiken für Webanwendungen, die von der Open Web Application Security Project (OWASP) Foundation erstellt und regelmäßig aktualisiert wird. Sie dienen als wichtiges Dokument für Developer und Sicherheitsfachleute, um sich über die häufigsten und gefährlichsten Sicherheitslücken in Webanwendungen zu informieren.

Digitale Bedrohungen für Behörden

DDoS-Angriff

Angreifer leiten bei einem Distributed-Denial-of-Service (DDoS)-Angriff gezielt künstlichen Traffic auf die IT-Infrastrukturen, Webanwendungen oder Online-APIs von Behörden. Die betroffenen Dienste werden dadurch ausgebremst oder fallen komplett aus. Die Probleme halten an, bis der Angreifer die Attacke beendet oder von der betroffenen Behörde geeignete Gegenmaßnahmen getroffen werden.

DDoS-Angriffe
Sanktionen

Folgen von Cybervorfällen

Behörden und öffentliche Stellen in Deutschland sind bei Verstößen gegen die Datenschutzgrundverordnung (DSGVO) von direkten Geldbußen ausgenommen. Dies basiert auf einer Sonderregelung in Art. 83 Abs. 7 DSGVO, die es den EU-Mitgliedstaaten erlaubt, von Geldbußen gegen öffentliche Stellen abzusehen. Stattdessen können zuständige Aufsichtsbehörden alternative Sanktionen verhängen, wie Anordnungen zur Beendigung von Verstößen, Anweisungen zur Anpassung der Datenverarbeitung oder zeitlich begrenzte oder dauerhafte Verbote bestimmter Datenverarbeitungen.

Trotz der Ausnahme von Geldbußen haben Datenschutzverstöße für Behörden und ihre Verantwortlichen erhebliche Konsequenzen. Dazu gehören öffentlicher Druck durch transparente Berichterstattung, individuelle Sanktionen gegen verantwortliche Personen bei absichtlichen Verstößen, dienstrechtliche Konsequenzen für Führungskräfte und in schwerwiegenden Fällen sogar strafrechtliche Verfolgung. Zudem besteht die Möglichkeit von Schadensersatzansprüchen durch Betroffene.

Person arbeitet an zwei Laptops

Stärken Sie Ihre Cyberabwehr mit Myra

Vier Säulen für herausragende Resilienz

Icon Radar

Security

Durch Cyberangriffe werden Daten gestohlen, Systemausfälle provoziert und Kommunikationskanäle gestört. Myra wehrt Angriffe auf Ihre digitalen Prozesse in Echtzeit ab.

Icon Performance

Performance

Traffic-Peaks durch Sales-Kampagnen, Social Media, Livestreaming​ oder unplanbare Ereignisse überfordern Web-Anwendungen. Myra liefert Ihren Content immer hochperformant aus.

Icon Compliance

Business Continuity

Myra gewährleistet den größtmöglichen Schutz für Ihr Unternehmen, indem es direkte und geo-redundante Verbindungen zu Ihrer Infrastruktur nutzt, ohne von externen Faktoren abhängig zu sein.

Icon Certificate Management

Compliance

Gesetzliche und interne Vorgaben zu IT-Sicherheit und Datenschutz erfordern auditierte Prozesse. Myra ist qualifizierter KRITIS-Sicherheitsdienstleister, BSI-zertifiziert und Ihr Compliance-Garant für strengste Anforderungen.

Konzipiert und entwickelt für hochregulierte Sektoren

Zertifizierte Sicherheit von Myra: Compliance ohne Kompromisse

  • ISO 27001 auf Basis von IT-Grundschutz (BSI)

  • Payment Card Industry Data Security Standard (PCI DSS)

  • BSI-C5-Testat Typ 2

  • KRITIS-Nachweis gemäß § 8a Abs. 3 BSIG

  • Trusted Cloud Service

  • IDW PS 951 Typ 2 (ISAE 3402)

  • VS-NfD

Zertifikat ISO 27001 BSI zertifiziert auf der Basis von IT-GrundschutzZertifikat PCI DSSBSIG KRITIS-qualifiziert LogoBSI C5 Testat Typ2Zertifikat Trusted CloudIDW WPS 951 Typ 2 Zertifikatbrand eins Logo
Unsere Kunden

Digitale Krisenhilfe: Akute Lastspitzen bewältigen

Gerade in gesellschaftlichen Ausnahmesituationen ist es essenziell, dass Millionen BürgerInnen jederzeit auf die offiziellen Webseiten und Apps von Regierung und Behörden, z.B. der BZgA, zugreifen können. Dank der Myra Technologie laufen diese Seiten auch in Ausnahmezuständen hochperformant und ermöglichen so millionenfache, parallele Zugriffe.

Haben Sie
Fragen?

Kontaktieren Sie uns via Kontaktformular oder rufen
Sie einfach an unter +49 89 414141 - 345.

Alle Informationen zur Datenverarbeitung finden Sie in unseren Datenschutzbestimmungen.

FAQ: IT-Sicherheit für Behörden

NIS2 legt großen Wert auf die Sicherheit in der digitalen Lieferkette. Behörden und öffentliche Einrichtungen auf Bundesebene müssen daher sicherstellen, dass auch ihre Dienstleister und Zulieferer den Cybersecurity-Standards entsprechen. Dies bedeutet, dass öffentliche Verwaltungen nicht nur ihre eigenen Systeme und Prozesse schützen müssen, sondern auch auf die Absicherung ihrer Partner und Dienstleister achten, um die gesamte Lieferkette im Blick zu behalten. Vor diesem Hintergrund ist die Auswahl verlässlicher Partner mit der erforderlichen Expertise im öffentlichen Sektor und den entsprechenden Nachweisen in Form von einschlägigen Zertifizierungen und Testaten wie ISO 27001 oder BSI C5 von hoher Bedeutung.