Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.

Cybersecurity Update Q3 2024

Verschärfte DDoS-Bedrohungslage fordert strategische Antworten

SECURITY INSIGHTS | 18. Oktober 2024
AUTOR: Christof Klaus, Head of Global Network Defense

Die Cybersicherheitslage hat sich in den vergangenen Monaten dramatisch verschärft. Im Update für Q3 2024 erfahren Sie mehr über die aktuellen Entwicklungen, basierend auf Daten unseres Myra Security Operations Center (SOC). Insbesondere die Zunahme von DDoS-Attacken auf öffentliche Einrichtungen unterstreicht die Dringlichkeit holistischer Schutzmaßnahmen.

Cybersecurity Update Q3 2024

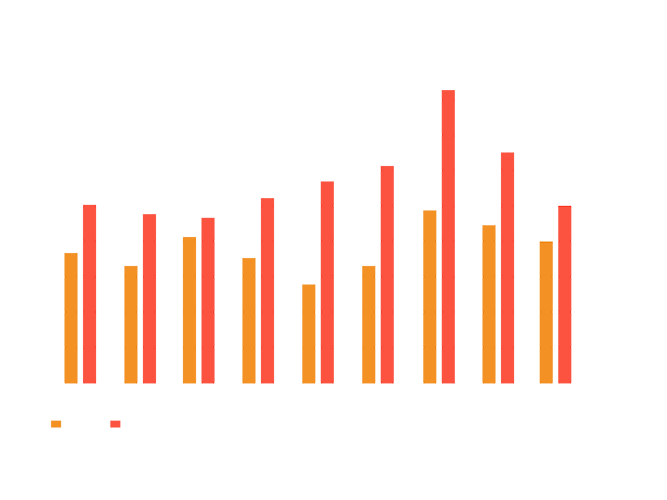
Die Cybersicherheitslage hat sich im dritten Quartal 2024 deutlich verschärft. Die Analyse der Abwehrdaten aus dem Myra SOC belegt für das dritte Quartal 2024 einen signifikanten Anstieg schädlicher Webanfragen im Vergleich zum Vorjahreszeitraum. Konkret verzeichneten unsere Monitoring-Systeme eine Zunahme von 46,6 Prozent. Besonders auffällig war die Entwicklung im Monat Juli 2024, der mit einem Plus von 69,7 Prozent gegenüber Juli 2023 den stärksten Anstieg erfasste. Dieser schädliche Traffic setzt sich zusammen aus DDoS-Angriffen, Attacken auf Schwachstellen in Online-Anwendungen und Bot-basierten Angriffen.

Die Erfahrungen aus unserem SOC decken sich mit den Analysen der Europäischen Agentur für Cybersicherheit (ENISA), die in ihrem neuen „Threat Landscape 2024“-Report erstmals DDoS-Angriffe mit einem Anteil von 46,3 Prozent aller Attacken als größte Cyberbedrohung in der EU listet, gefolgt von Ransomware mit 27,3 Prozent. Besonders häufig betroffen sind der öffentliche Sektor, das Transportwesen und die Finanzbranche.

Der beobachtete Anstieg im dritten Quartal reiht sich nahtlos in den Gesamttrend des Jahres 2024 ein – über den bisherigen Jahresverlauf verzeichneten die Systeme von Myra einen Zuwachs von 50,6 Prozent. Die kontinuierliche Zunahme von Cyberangriffen über mehrere Quartale hinweg unterstreicht die Notwendigkeit einer fortlaufenden Anpassung und Verbesserung von Sicherheitsstrategien in Unternehmen und Organisationen.

Massive DDoS-Angriffswelle vor den österreichischen Nationalratswahlen

Im September 2024 war über einen längeren Zeitraum hinweg eine signifikante Häufung von DDoS-Angriffen auf österreichische Organisationen zu beobachten. Am 16. September warnte das CERT.at vor der Angriffswelle, die erst nach den Nationalratswahlen am 29. September abebbte. Diese konzertierten Angriffe betrafen verschiedene Sektoren und führten zu temporären Ausfällen sowie zu Störungen bei mehreren betroffenen Einrichtungen. Eine zentrale Landesbehörde konnte dank unserer Schutzsysteme eine 24-stündige Attacke abwehren, sodass sie ohne Folgen blieb.

Die kontinuierliche Zunahme von Cyberangriffen über mehrere Quartale hinweg unterstreicht die Notwendigkeit einer fortlaufenden Anpassung und Verbesserung von Sicherheitsstrategien.
Christof Klaus
Head of Global Network Defense bei Myra Security
Schädlicher Traffic

24h-Angriff auf österreichische Behörde

Über einen Zeitraum von 24 Stunden versuchten Angreifer mit verschiedenen Methoden, die Systeme der Landesbehörde zu überlasten. Dank der zertifizierten Sicherheitsinfrastruktur von Myra konnten die Angriffe jedoch auf allen Netzwerkebenen umgehend erkannt und abgewehrt werden. Die ausgeklügelten Automatisierungsprozesse ermöglichten eine blitzschnelle Reaktion.

Mitigationsverlauf einer 24-stündigen Attacke
Schädlicher Traffic

2023 vs 2024

Im dritten Quartal 2024 stieg die Zahl schädlicher Webanfragen um 46,6 Prozent im Vergleich zum Vorjahr. Ein zentrales Ereignis in Q3 war die massive DDoS-Angriffswelle rund um die österreichischen Nationalratswahlen, bei der eine zentrale Landesbehörde eine 24-stündige Attacke erfolgreich abwehrte. 

Schädlicher Traffic

Juli 2024

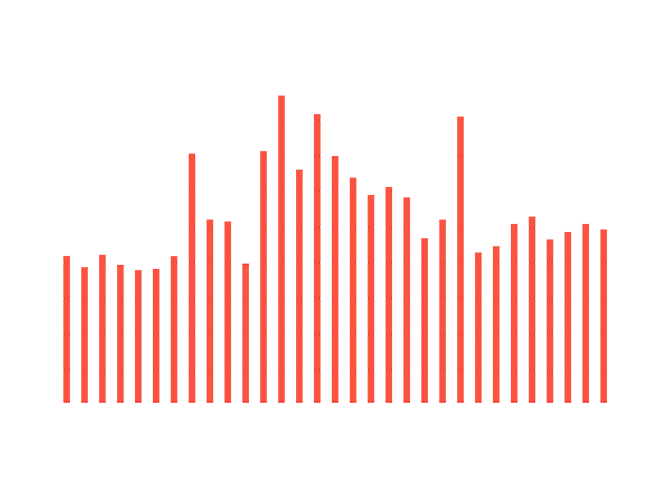
Der Juli markierte mit einem Plus von 69,7 Prozent gegenüber dem Vorjahresmonat den stärksten Zuwachs an schädlichem Traffic in Q3. Als besonders brisant gilt, dass dieser massive Anstieg parallel zu den weitreichenden Crowdstrike-Ausfällen erfolgte, die viele Unternehmen weltweit beschäftigten und die IT-Sicherheitsabteilungen zusätzlich belasteten.

Schädlicher Traffic

August 2024

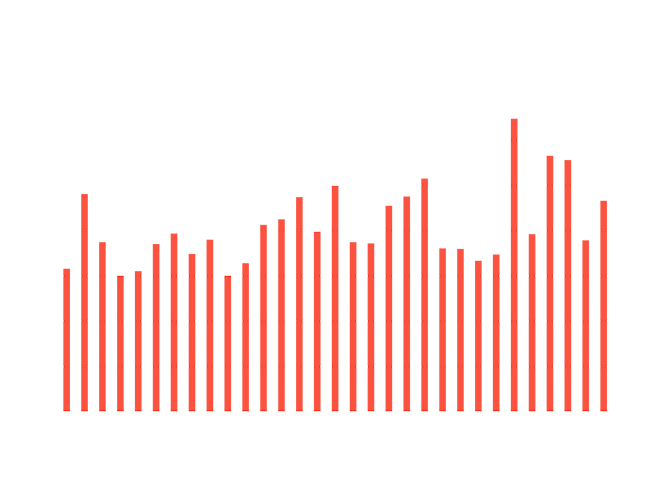
Im August verzeichneten die Monitoring-Systeme von Myra eine Zunahme schädlicher Anfragen um 41, 48 Prozent. Mit ein Grund für den Anstieg ist die zunehmende Professionalisierung von Cyberkriminellen sowie der Trend zu Cybercrime-as-a-Service-Angeboten. Darüber hinaus nutzen Angreifer vermehrt Künstliche Intelligenz (KI), um günstig und schnell Schadcode oder Phishing-Kampagnen zu erstellen – bereits jedes zweite Unternehmen sorgt sich vor KI-gestützten Angriffen.

Schädlicher Traffic

September 2024

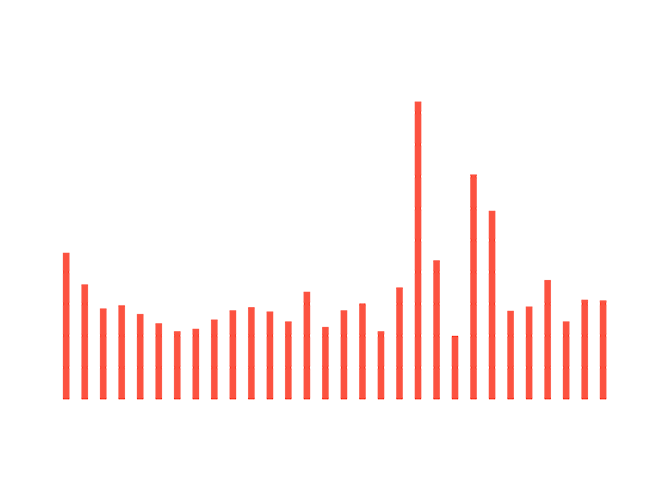
Am 16. September warnte das österreichische Computer Emergency Response Team (CERT.at) vor einer groß angelegten DDoS-Angriffskampagne gegen Behörden und Organisationen im Land. Besonders betroffen waren die Websites von Ministerien, Verwaltungsbehörden, Energieversorgern, öffentlichen Verkehrsbetrieben und politischen Parteien. Die Angriffswelle lässt sich auch anhand der Mitigationsdaten aus dem Myra SOC nachvollziehen – insbesondere eine 24-stündige Attacke auf eine österreichische Behörde ist hier hervorzuheben.

Schädlicher Traffic

24h-Angriff auf österreichische Behörde

Über einen Zeitraum von 24 Stunden versuchten Angreifer mit verschiedenen Methoden, die Systeme der Landesbehörde zu überlasten. Dank der zertifizierten Sicherheitsinfrastruktur von Myra konnten die Angriffe jedoch auf allen Netzwerkebenen umgehend erkannt und abgewehrt werden. Die ausgeklügelten Automatisierungsprozesse ermöglichten eine blitzschnelle Reaktion.

Mitigationsverlauf einer 24-stündigen Attacke
Schädlicher Traffic

2023 vs 2024

Im dritten Quartal 2024 stieg die Zahl schädlicher Webanfragen um 46,6 Prozent im Vergleich zum Vorjahr. Ein zentrales Ereignis in Q3 war die massive DDoS-Angriffswelle rund um die österreichischen Nationalratswahlen, bei der eine zentrale Landesbehörde eine 24-stündige Attacke erfolgreich abwehrte. 

Ähnliche Artikel