Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.


Möchten Sie Ihre digitale Souveränität mit BSI-zertifizierten und rechtssicher DSGVO-konformen Anwendungs- und Netzwerksicherheitslösungen verbessern? Kontaktieren Sie uns jetzt, wir helfen Ihnen gerne weiter.
Welche Risiken gehen vom Einsatz nicht-europäischer Dienstleister aus?
Cloud Services werden weithin geschätzt, weil sie effizient, skalierbar und hochverfügbar sind. Aber was, wenn bisher eingesetzte Cloud-Dienste plötzlich nicht mehr zur Verfügung stehen?
Laut dem „Cloud Report 2025“ des Branchenverbandes Bitkom würden knapp zwei Drittel (62 Prozent) der Unternehmen in Deutschland ohne Cloud-Dienste stillstehen. In der Wirtschaft wächst daher die Sorge vor einer zu hohen Abhängigkeit von nicht-europäischen Dienstleistern. Mehr als drei Viertel (78 Prozent) halten Deutschland für zu abhängig von US-Anbietern. Und jedes zweite Unternehmen (50 Prozent) sieht sich angesichts der Politik der Trump-Regierung gezwungen, die eigene Cloud-Strategie zu überdenken.
Folgende Risiken gilt es beim Einsatz nicht-europäischer Dienstleister zu beachten:

Politische Einflussnahme
Aggressive Zollpolitik oder politische Anordnungen können zu abrupten Preiserhöhungen oder sogar zur Einschränkung des Zugriffs auf zentrale Cloud-Dienste (z.B. Google, Microsoft, Amazon) führen, was massive Dienstausfälle und wirtschaftliche Schäden in Europa verursachen würde. Die Folgen für Organisationen aller Branchen und insbesondere kritische Infrastrukturen wären verheerend.
Stimmen aus der Praxis: Weshalb Fachleute mehr digitale Souveränität einfordern




Myra Minds Folge 1: Digitale Souveränität mit Prof. Dr. Dennis-Kenji Kipker
Im Podcast begrüßt Christof Klaus, Director Global Network Defense bei Myra Security, den Cybersecurity-Experten Prof. Dr. Dennis-Kenji Kipker. Gemeinsam sprechen sie u. a. über die Compliance-Herausforderungen bei der TLS-Terminierung und darüber, warum Europa heute mehr denn je auf lokale und souveräne Schutzlösungen setzen muss.
Digitale Souveränität
IT-Compliance
Risiken bei der Providerwahl
Schritt für Schritt zu mehr digitaler Souveränität
Digitale Souveränität ist kein einmaliges Projekt, sondern ein kontinuierlicher Prozess, der individuell auf Ihre Organisation zugeschnitten sein muss. Um Risiken zu minimieren, langfristige Unabhängigkeit zu sichern sowie die Wettbewerbsfähigkeit zu stärken, empfiehlt sich ein systematisches, mehrstufiges Vorgehen, das sowohl strategische als auch operative Maßnahmen umfasst. Die folgenden Schritte haben sich dabei als Best Practices etabliert:


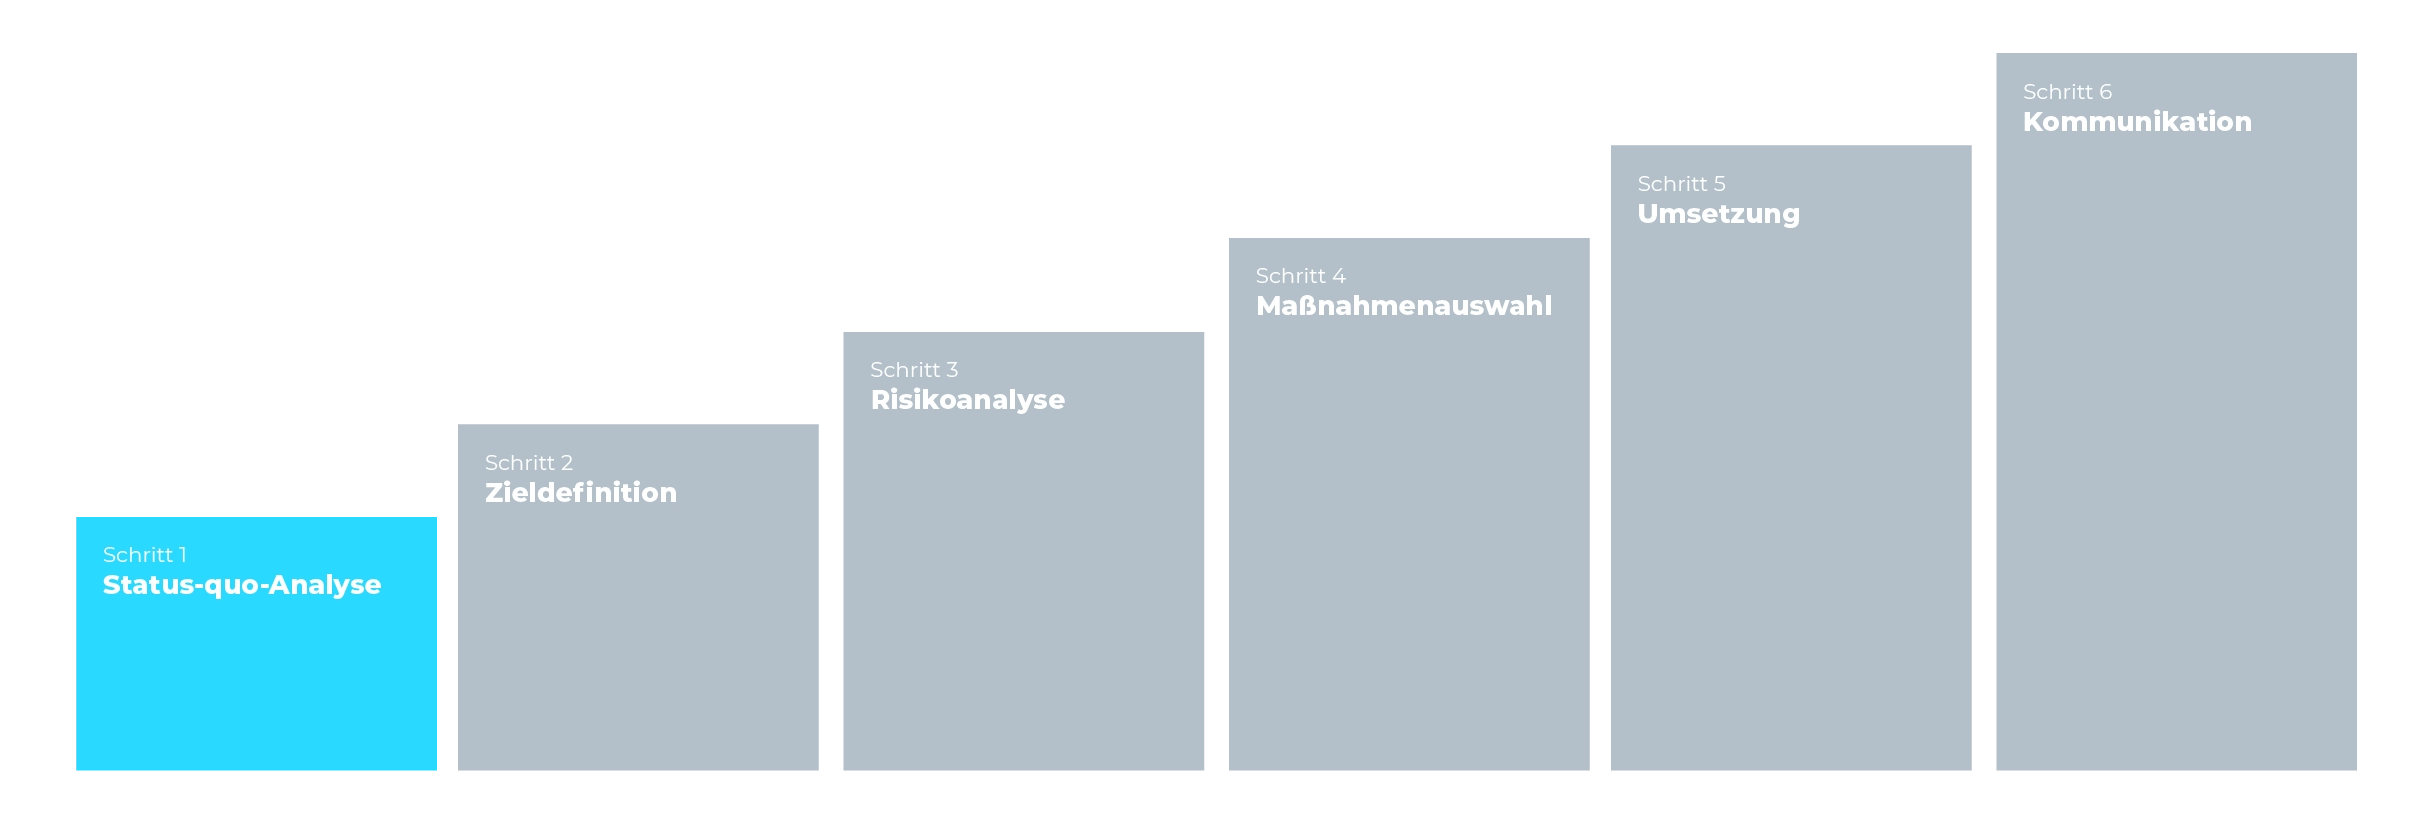
Strategische Standortbestimmung
Identifikation der geschäftskritischen Prozesse, Produkte und Services: Analysieren Sie, welche Bereiche für Ihr Geschäftsmodell essenziell sind und wo digitale Abhängigkeiten am stärksten wirken (z.B. Infrastruktur, Software, Daten, Know-how).
Bewertung der bestehenden Abhängigkeiten: Untersuchen Sie, von welchen externen Anbietern (z.B. Cloud, SaaS, proprietäre Software) Sie abhängig sind und wie kritisch diese Abhängigkeiten für Ihr Geschäft sind.
Erfassung regulatorischer Anforderungen: Berücksichtigen Sie Compliance-Vorgaben wie DSGVO, NIS-2, DORA und branchenspezifische Richtlinien.
Mehr digitale Unabhängigkeit mit Myra


IT-Sicherheitslösungen made in Germany
Myra entwickelt alle Sicherheitslösungen in Deutschland und dient so als sichere europäische Alternative zu US-Lösungen


Rechtssicher DSGVO-konform
Unsere Lösungen sind rechtssicher DSGVO-konform und bieten ein umfassendes Compliance-Level für höchste Anforderungen.


Datenverarbeitung in Europa
Bei Myra erfolgt die SSL/TLS-Terminierung auf Kundenwunsch ausschließlich in Deutschland bzw. in Europa.


PoPs in vielen europäischen Ländern
Wir haben viele PoP-Standorte in ganz Europa, außerhalb des Einflussbereichs US-amerikanisher Gesetze wie dem CLOUD Act.
So steht Myra beim Thema digitale Souveränität im Vergleich zu Wettbewerbern da
Rechtssicher DSGVO-konform (unterliegt nicht dem US CLOUD Act oder FISA Section 702)
Option zur ausschließlichen Verarbeitung von Daten in deutschen Rechenzentren
Technologieentwicklung in der EU / Deutschland
Unternehmensführung in der EU / Deutschland
Es gilt EU-Recht / deutsches Recht
Rechtssicher DSGVO-konform (unterliegt nicht dem US CLOUD Act oder FISA Section 702)
Option zur ausschließlichen Verarbeitung von Daten in deutschen Rechenzentren
Technologieentwicklung in der EU / Deutschland
Unternehmensführung in der EU / Deutschland
Es gilt EU-Recht / deutsches Recht
Kontakt aufnehmen – Risiken minimieren
Sie haben Ihren Souveränitäts-Check abgeschlossen – jetzt können Sie den nächsten Schritt zur Stärkung Ihrer Sicherheit und digitalen Unabhängigkeit unternehmen. Egal, ob Sie fachkundige Unterstützung, eine individuelle Sicherheitsberatung oder weitere Informationen zu unseren DSGVO-konformen, souveränen Lösungen „Made in Germany“ benötigen, wir sind für Sie da.
Alle Anfragen werden zeitnah und streng vertraulich behandelt.


Mit über 11 Jahren Erfahrung in der IT Sicherheit sind wir der richtige Ansprechpartner für Sie.


Unsere Geschäftszeiten sind Montag bis Freitag, 9 bis 18 Uhr (CET).


Füllen Sie das Kontaktformular aus oder nutzen Sie eine der weiteren Kontaktmöglichkeiten.


FAQ: Datenschutzabkommen, Überwachungsgesetze und Co.
Safe Harbor war ein Datenschutzabkommen zwischen der EU und den USA, das von 2000 bis 2015 galt und den Datentransfer zwischen beiden Regionen ermöglichen sollte. Es basierte auf einer Selbstzertifizierung von US-Unternehmen, die sich verpflichteten, bestimmte Datenschutzprinzipien einzuhalten, ohne dass eine externe Kontrolle stattfand. Der Europäische Gerichtshof erklärte Safe Harbor 2015 für ungültig, da das Datenschutzniveau in den USA als unzureichend angesehen wurde und EU-Bürgern keine ausreichenden Rechtsschutzmöglichkeiten eingeräumt wurden (Schrems I).