Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.


Auf einen Blick
Governance-Vorlagen: versioniert, mit Vorschau vor dem Anwenden, ohne Unterschreiten der Datenresidenz-Vorgaben
Audit-Log: HMAC-SHA-256-Hash-Kette, Schlüssel außerhalb der Datenbank
Vier-Augen-Freigabe für Änderungen an Prompt-Bibliothek, Projekten und Organisationseinstellungen
Compliance-Reports als CSV oder PDF
Ampel-Anzeige im Chat: Nutzende sehen vor dem Absenden, in welchem Datenschutzmodus ihre nächste Nachricht verarbeitet wird
Preisreferenz: ab 13 € pro Nutzer und Monat zzgl. MwSt.
Kurz erklärt: AI Act Governance beschreibt die technischen und organisatorischen Kontrollen, mit denen Organisationen KI-Nutzung steuern, dokumentieren und nachweisen. Myra AI Workspace unterstützt dies mit Governance-Vorlagen, Guardrails, Vier-Augen-Freigaben, Audit-Logs, Governance-Dashboard und Compliance-Reports. Ein HMAC-SHA-256-verkettetes Audit-Log macht nachträgliche Manipulationen an Admin-Protokollen erkennbar.


Governance, die sich selbst dokumentiert
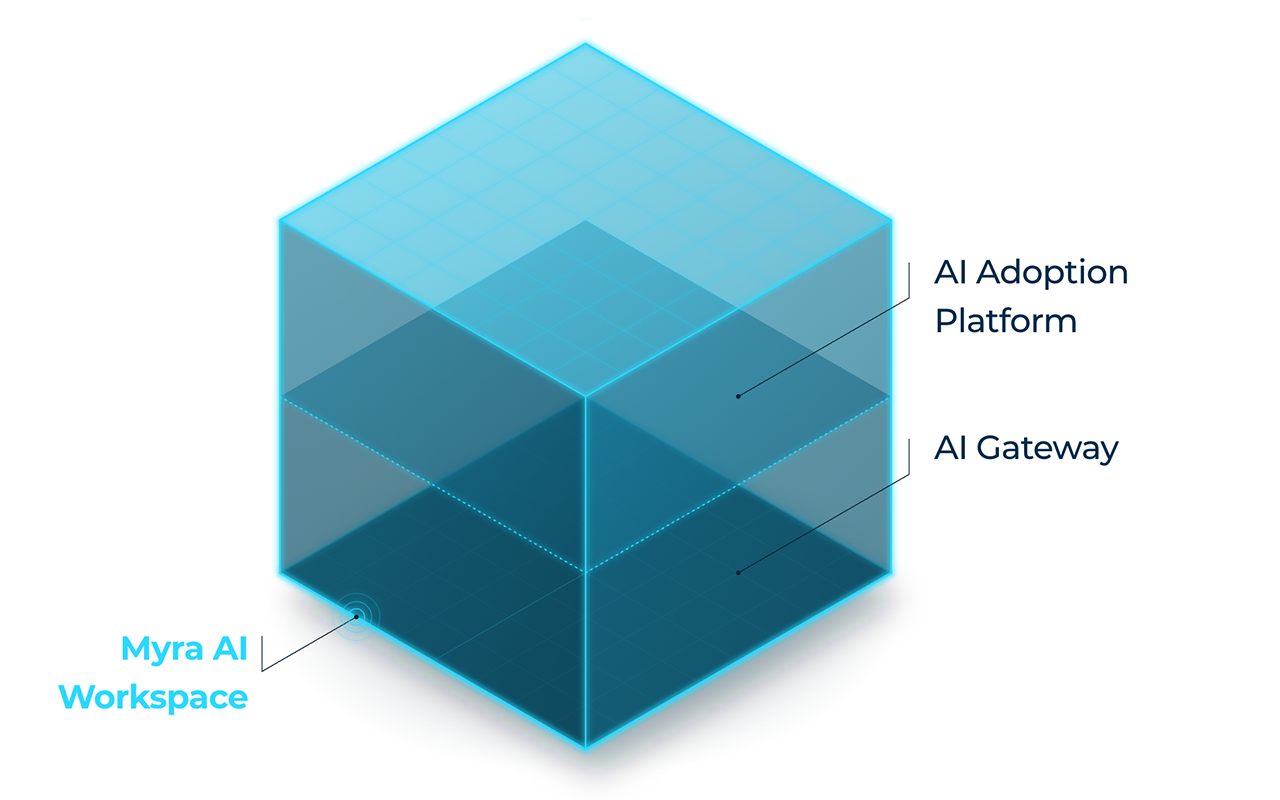
Myra AI Workspace vereint ein AI Gateway mit einer Chat- und Projektoberfläche. Die Governance-Funktionen liegen im Gateway. Sie greifen bei jeder Anfrage, unabhängig vom gewählten Modell.
KI-Governance-Vorlagen: Pflichten werden zu Einstellungen
KI-Governance-Vorlagen übersetzen interne Richtlinien und regulatorische Anforderungen in konkrete Gateway-Einstellungen. Eine Governance-Vorlage hält fest, welche Pflichten aus EU AI Act oder DSGVO sie abdeckt und auf welche Gateway-Einstellungen sie wirkt. So steht Ihre regulatorische Absicht an einer versionierten, prüfbaren Stelle. Die zugrunde liegende Richtlinie muss nicht für jedes Gateway neu hergeleitet werden.
Vorschau vor dem Anwenden: Für jede Einstellung zeigt der Dialog den Status „Will change“, „Unchanged“, „Set on tenant“ oder „Blocked by residency floor“.
Datenresidenz bleibt geschützt: Eine Vorlage kann Residenz-Vorgaben verschärfen, aber nie unter die festgelegte Untergrenze senken.
Kein versehentlicher Ausfall: Würde eine Vorlage alle Anbieter sperren, verweigert das System das Anwenden.
Freigabe durch den Datenschutzbeauftragten: Vorlagen lassen sich als vom Datenschutzbeauftragten freigegeben kennzeichnen und sind dann in der Oberfläche schreibgeschützt.
Klare Zuständigkeit: Vorlagen erstellen und anwenden dürfen nur Admins, Tenant-Admins und KI-Manager. Jede Vorlage gehört genau einem Mandanten.
Aktuell steuern Vorlagen drei Einstellungen: EU-Region-Routing, die Durchsetzung der Anbieter-Allowlist und die verpflichtende PII-Maskierung. Weitere Einstellungen sind als Erweiterung vorgesehen. Vorlagen sind ein Werkzeug zur Umsetzung, keine rechtliche Compliance-Garantie.
Manipulationserkennbares Audit-Log für Admin-Änderungen
Ein manipulationserkennbares Audit-Log verhindert Änderungen nicht zwingend, macht sie aber überprüfbar sichtbar. Das Audit-Log schreibt für jede schreibende Anfrage an die Admin-API (POST, PATCH, PUT, DELETE) einen Eintrag. Erfasst werden Zeitpunkt, handelnde Person, Quell-IP, Methode, Pfad und Antwortstatus. Hinzu kommen sicherheitsrelevante Ereignisse, zum Beispiel:
das Deaktivieren oder Entfernen eines PII-Maskierungsdetektors
geänderte Löschfristen für Konversationen und Request-Logs
Konversationen, die ein Projekt mit Residenz-Beschränkung verlassen
erweigerte Zugriffe, fehlgeschlagene Anmeldungen, SSO-Ereignisse und Vortäuschung einer Administratoridentität
Ein Hintergrundprozess versiegelt jeden Eintrag in einer fortlaufenden Hash-Kette. Jeder Eintrag erhält eine lückenlose Sequenznummer und einen HMAC-SHA-256-Wert. Dieser wird über den Inhalt des Eintrags und den Hash des vorherigen Eintrags berechnet. Der Schlüssel liegt außerhalb der Datenbank. Wer nur Datenbankzugriff hat, kann nach einer Manipulation keine stimmige Kette neu berechnen. Regelmäßige Checkpoints verankern zusätzlich den Stand der Kette.
Audit-Einträge bleiben standardmäßig 365 Tage gespeichert, mindestens 180 Tage, höchstens zehn Jahre. Gelöscht werden nur ganze, abgeschlossene Abschnitte. Jeder Löschlauf erzeugt einen eigenen, ebenfalls versiegelten Löschprotokoll-Eintrag.
Vier-Augen-Prinzip für Konfigurationsänderungen
Konfigurationsgenehmigungen setzen ein Vier-Augen-Prinzip für sensible Konfigurationsänderungen um. Ist die Vier-Augen-Kontrolle aktiv, wartet eine Änderung von Tenant-Admin oder KI-Manager auf die Freigabe durch eine zweite administrierende Person. Das betrifft die zentrale Prompt-Bibliothek, Projekte und die Organisationseinstellungen. Budgetänderungen lassen sich separat absichern. Offene Änderungen verfallen nach sieben Tagen.
Governance-Dashboard und Compliance-Reports
Das Governance-Dashboard bündelt technische Nachweise, die Security-, Datenschutz- und Revisionsteams für Prüfungen benötigen. Pro Mandant zeigt es die Aktivität der letzten 30 Tage: Anfragen, Detektor-Treffer sowie maskierte und blockierte Anfragen. Dazu kommen die Verteilung der Anfragen auf EU, Nicht-EU und unbekannte Regionen, die Zahl der Vorlagen und offene Freigaben. Compliance-Reports stehen als CSV und PDF zum Download bereit. Monatliche Snapshots lassen sich pro Mandant aktivieren.
Ampel-Anzeige: Datenschutz, den Sie sehen können
Ein Farbcode im Chat zeigt jederzeit, wie die nächste Nachricht verarbeitet wird:
🟢 Grün: Open-Weight-Modelle auf Myra-eigener EU-Infrastruktur für besonders sensible Daten und Geschäftsgeheimnisse ohne Zugriff durch Dritte
🟡 Orange: Frontier-Modelle mit automatischer Maskierung personenbezogener Daten, vorab prüfbar per Vorschau
🔴 Rot: Frontier-Modelle ohne Maskierung, nur verfügbar nach Admin-Freigabe
Ampel und Audit-Log machen dieselbe Änderung aus zwei Perspektiven sichtbar: im Chat für Nutzende und im Audit-Log für Revision und Compliance.
Transparenzhinweise für KI-generierte Inhalte unterstützen Organisationen zudem dabei, Kennzeichnungspflichten im jeweiligen Nutzungskontext umzusetzen. Exportierte Dokumente erhalten einen Hinweis „KI-generiert“, im Einklang mit den Transparenzpflichten nach Art. 50 EU AI Act.
Anforderung, Rechtsbezug, Umsetzung
Die Tabelle beschreibt technische Funktionen von Myra AI Workspace. Ob diese Funktionen Pflichten aus dem EU AI Act, der DSGVO oder anderen Vorgaben erfüllen, hängt vom Einsatz und von der Konfiguration ab. Das muss die Organisation selbst bewerten.
Ereignisse automatisch protokollieren
Art. 12 EU AI Act (Hochrisiko-Systeme; Anbieterpflicht), ergänzend Art. 19 EU AI Act
Audit-Log für schreibende Admin-Aktionen und Sicherheitsereignisse; strukturierter Log-Eintrag je KI-Anfrage
Teilweise unterstützt. Die technische Grundlage ist vorhanden. Das Request-Logging lässt sich aber pro Organisation oder pro Anfrage abschalten. Bei Hochrisiko-Einsatz muss es aktiv bleiben. Ob der Use Case als Hochrisiko gilt, stuft die Organisation selbst ein.
Protokolle mind. sechs Monate aufbewahren
Art. 26 Abs. 6 EU AI Act (Betreiber von Hochrisiko-Systemen); Speicherbegrenzung nach Art. 5 Abs. 1 lit. e DSGVO
Audit-Log: mind. 180 Tage, Standard 365 Tage, bis zu 3.650 Tage; die Frist legt Myra als Betreiber fest. Request-Logs: 30 bis 3.650 Tage, pro Organisation einstellbar
Teilweise unterstützt. Für das Audit-Log gilt eine feste Mindestfrist. Request-Logs müssen auf mindestens sechs Monate eingestellt werden.
Manipulation an Protokollen erkennen
Art. 32 Abs. 1 lit. b DSGVO (Integrität); ergänzend NIS-2 Art. 21 und DORA (IKT-Risikomanagement)
Hash-Kette mit HMAC-SHA-256 über das Audit-Log, Schlüssel außerhalb der Datenbank, regelmäßige Checkpoints
Teilweise unterstützt. Für das Audit-Log umgesetzt: Manipulation wird erkennbar, aber nicht verhindert. Die Request-Logs sind nicht durch die Hash-Kette gesichert.
KI-Inhalte kennzeichnen
Art. 50 Abs. 1, 2 und 4 EU AI Act
Hinweis auf KI-Interaktion nach dem Login; Markierung „KI-generiert“ an Chat-Antworten, auch in geteilten Unterhaltungen; Fußzeile in Dokument-Exporten (PDF, DOCX, ODT, TXT, PPTX, ODP, MD)
Teilweise unterstützt. Die sichtbare Kennzeichnung ist umgesetzt. Nicht gekennzeichnet werden Tabellenexporte (CSV, XLSX, ODS), Original-Downloads, die Zwischenablage und generierte Bilder.
Pflichten auf technische Kontrollen abbilden
Art. 25 und 32 DSGVO; Art. 44 ff. DSGVO (Datenresidenz)
Versionierte Governance-Vorlagen mit Vorschau; drei steuerbare Einstellungen (EU-Region-Routing, Provider-Allowlist, PII-Maskierung); die Residenz-Untergrenze wird immer eingehalten
Teilweise unterstützt. Die Vorlagen helfen bei der Umsetzung, ersetzen aber keine rechtliche Bewertung. Verbindlich sind nur Vorlagen, die der Datenschutz freigegeben hat. Die PII-Maskierung lässt sich nur für die ganze Organisation festlegen.
Funktionstrennung bei ausgewählten Konfigurationsänderungen
ISO/IEC 27001:2022, Anhang A 5.3; BSI C5 (OIS-04); für Finanzinstitute MaRisk AT 4.3.1
Vier-Augen-Freigabe für Prompt-Bibliothek, Agents, Agent-Zeitpläne, Projekte und Organisationseinstellungen; Budgetänderungen mit eigenem Schalter; pro Organisation aktivierbar (Standard: aus)
Teilweise unterstützt. Für Gateway-Einstellungen (Guardrails, Routing, Provider) und für Änderungen durch Platform-Admins gibt es keine Freigabe. Die Organisation braucht mindestens zwei berechtigte Admins.
Nachweise für Prüfende bereitstellen
Rechenschaftspflicht nach Art. 5 Abs. 2 und Art. 24 DSGVO
Compliance-Reports als CSV/PDF, Governance-Dashboard; monatliche Snapshots nach Aktivierung durch Myra
Unterstützt. Die Reports liefern Material für Nachweise. Sie enthalten Kennzahlen, aber keine rechtliche Bewertung.
Ereignisse automatisch protokollieren
Art. 12 EU AI Act (Hochrisiko-Systeme; Anbieterpflicht), ergänzend Art. 19 EU AI Act
Protokolle mind. sechs Monate aufbewahren
Art. 26 Abs. 6 EU AI Act (Betreiber von Hochrisiko-Systemen); Speicherbegrenzung nach Art. 5 Abs. 1 lit. e DSGVO
Manipulation an Protokollen erkennen
Art. 32 Abs. 1 lit. b DSGVO (Integrität); ergänzend NIS-2 Art. 21 und DORA (IKT-Risikomanagement)
KI-Inhalte kennzeichnen
Art. 50 Abs. 1, 2 und 4 EU AI Act
Pflichten auf technische Kontrollen abbilden
Art. 25 und 32 DSGVO; Art. 44 ff. DSGVO (Datenresidenz)
Funktionstrennung bei ausgewählten Konfigurationsänderungen
ISO/IEC 27001:2022, Anhang A 5.3; BSI C5 (OIS-04); für Finanzinstitute MaRisk AT 4.3.1
Nachweise für Prüfende bereitstellen
Rechenschaftspflicht nach Art. 5 Abs. 2 und Art. 24 DSGVO
Für wen ist AI Act Governance relevant?
Verantwortliche für Security, Compliance und Datenschutz: erhalten prüfbare Nachweise über Admin-Änderungen, Freigaben und Sicherheitsereignisse.
IT- und Plattform-Teams: steuern Governance-Regeln zentral per Vorlage statt über verstreute Einzelkonfigurationen.
Finanzabteilung: kann Budgetänderungen über separate Vier-Augen-Freigaben kontrollieren.
Geprüft und betrieben auf Myra-eigener EU-Infrastruktur



Häufig gestellte Fragen zu KI‑Governance und Audit-Logs (FAQ)
Ein manipulationserkennbares Audit-Log macht nachträgliche Änderungen sichtbar. In Myra AI Workspace erhält jeder Eintrag einen HMAC-SHA-256-Wert, der auch den vorherigen Eintrag einbezieht. Wer einen Eintrag verändert, löscht, umsortiert oder rückdatiert einfügt, bricht die Kette. Eine Prüfroutine meldet die erste Abweichung.