Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.


Auf einen Blick
- 1. So passen die vier Dimensionen zum Framework
- 2. Europäische KI, DSGVO-konforme KI und Data Privacy Framework: was die Begriffe aussagen
- 3. Typische Einwände gegen souveräne KI
- 4. Souveräne KI für Geschäftsführung, IT-Leitung, Einkauf und öffentlichen Sektor
- 5. Fragenkatalog für die Anbieterprüfung souveräner KI
- 6. Pseudonymisierung, Betriebsoptionen und Tarife
Was ist souveräne KI? Die Definition in Kürze
Für Unternehmen und Behörden bedeutet eine souveräne KI-Nutzung in aller Regel nicht, ein eigenes Sprachmodell zu trainieren. Entscheidend ist viel mehr das Zusammenspiel aus Betreiber, Architektur und Vertrag. Vertragliche Zusagen reichen dabei nur so weit wie das Recht, dem der Betreiber unterliegt. Und eine Konfiguration schützt nur so weit, wie der Server sie technisch durchsetzt.
Auf dieser Seite stellen wir Ihnen vier Prüfdimensionen und das EU Cloud Sovereignty Framework vor, die Ihnen dabei helfen, souveräne KI-Lösungen zu bewerten. Ein Fragenkatalog unterstützt die Anbieterprüfung zusätzlich.
Souveräne KI: nationale Infrastruktur oder Kontrolle im eigenen Betrieb?
Der Begriff wird in zwei Bedeutungen verwendet. Staaten und die EU verstehen unter souveräner KI, international oft „Sovereign AI“, eigene Rechenkapazität, Forschung und Modellentwicklung. Die Europäische Kommission hat zum Beispiel eine Ausschreibung für bis zu sieben AI-Gigafactories gestartet und stellt sie als Beitrag zur technologischen Souveränität Europas dar. Dabei geht es darum, wer die nächste Modellgeneration baut.
Eine Kommune, eine Krankenkasse oder ein mittelständisches Unternehmen trainiert kein Spitzenmodell. Für diese Organisationen stellen sich konkretere Fragen: Lässt sich festlegen, wohin Eingaben und Dokumente gehen? Lässt sich das gegenüber Aufsichtsbehörde oder Revision belegen? Und gelingt in zwei Jahren der Wechsel zu einem anderen Anbieter ohne Datenverlust? Die Antworten auf diese Fragen lassen sich prüfen.
Die vier Dimensionen souveräner KI
Souveränität lässt sich nicht an einem einzelnen Merkmal ablesen. Die folgenden vier Dimensionen bündeln die wesentlichen Prüffragen und die Nachweise, die Sie von einem Anbieter verlangen können.
Datenstandort
Wo liegen Eingaben, Dateien, Protokolle und Sicherungskopien? In welchem Land rechnet das Modell? Wer verwaltet die Schlüssel?
Benannte Orte je Datenart in AVV und Produktdokumentation; Nachweis je Anfrage, wo sie verarbeitet wurde
Jurisdiktion und Betrieb
Welchem Recht unterliegt jede Stelle der Kette: Vertragspartner, Hoster, Modellbetreiber, Websuche? Von wo aus wird der Dienst betrieben und unterstützt?
Sitz und Konzernstruktur, Standorte von Betrieb und Support, schriftliche Auskunft, Bewertung durch Ihre Rechtsabteilung
Modellherkunft
Wer hat das Modell entwickelt und trainiert, wer betreibt es, unter welcher Lizenz?
Modelldokumentation, Lizenztext, Angaben des Anbieters zu den Trainingsdaten
Abhängigkeiten
Was passiert, wenn ein Anbieter Preise oder Bedingungen ändert oder ein Modell abschaltet?
Export in offenen Formaten, Regelung zum Vertragsende, ein getestetes Ausweichmodell
Datenstandort
Wo liegen Eingaben, Dateien, Protokolle und Sicherungskopien? In welchem Land rechnet das Modell? Wer verwaltet die Schlüssel?
Jurisdiktion und Betrieb
Welchem Recht unterliegt jede Stelle der Kette: Vertragspartner, Hoster, Modellbetreiber, Websuche? Von wo aus wird der Dienst betrieben und unterstützt?
Modellherkunft
Wer hat das Modell entwickelt und trainiert, wer betreibt es, unter welcher Lizenz?
Abhängigkeiten
Was passiert, wenn ein Anbieter Preise oder Bedingungen ändert oder ein Modell abschaltet?
Datenstandort und Jurisdiktion von souveräner KI: zwei verschiedene Fragen
Beide werden oft verwechselt. Das britische National Cyber Security Centre weist in seinen Cloud-Sicherheitsprinzipien darauf hin, dass die Frage nach der Rechtsordnung komplexer sein kann, als nur die Orte von Speicherung, Verarbeitung und Zugriff zu klären. Als eigene Faktoren nennt es den Rechtssitz des Anbieters und die Orte, von denen aus der Dienst betrieben und unterstützt wird. Auch der Kriterienkatalog C5 des BSI verlangt in der Systembeschreibung Angaben zu Gerichtsstand und Offenlegungspflichten, nicht nur zum Datenstandort.
Das bekannteste Beispiel ist der US CLOUD Act aus dem Jahr 2018. Nach 18 U.S.C. § 2713 muss ein Anbieter elektronischer Kommunikations- oder Cloud-Dienste Inhalte und Daten in seinem Besitz, Gewahrsam oder unter seiner Kontrolle sichern, aufbewahren oder herausgeben, unabhängig davon, ob sie innerhalb oder außerhalb der USA gespeichert sind. Diese Pflicht entsteht nicht automatisch. Sie setzt ein Verfahren nach dem Stored Communications Act voraus, etwa einen Durchsuchungsbeschluss, eine gerichtliche Anordnung oder eine Subpoena. Maßgeblich ist also die Kontrolle über die Daten, nicht allein der Serverstandort.
Welche Unternehmen der US-Gerichtsbarkeit unterliegen, erläutert das US-Justizministerium in seinem Whitepaper vom April 2019. Danach ist sie nicht auf US-Unternehmen, Unternehmen mit Sitz in den USA oder in US-Besitz beschränkt, aber auch nicht unbegrenzt. Bei Unternehmen, die Dienste in den USA anbieten, hängt sie stark von den Umständen des Einzelfalls ab; bei Tochtergesellschaften davon, ob das verpflichtete Unternehmen ausreichende Kontrolle über die dort gespeicherten Daten hat. Zugleich betont das Ministerium, dass der CLOUD Act die Zuständigkeit US-amerikanischer Gerichte über Unternehmen nicht erweitert hat.
Gegen eine Anordnung vorzugehen, ist nur eingeschränkt möglich. Ein gesetzliches Antragsrecht wegen eines Konflikts mit ausländischem Recht (18 U.S.C. § 2703(h)) besteht nur gegenüber Staaten mit einem CLOUD-Act-Abkommen, derzeit dem Vereinigten Königreich und Australien, nicht der EU. Allgemeine völkerrechtliche Grundsätze der Rücksichtnahme (Comity) bleiben davon unberührt. Zudem kann ein Gericht dem Anbieter untersagen, betroffene Kundinnen und Kunden über die Anordnung zu informieren.
Für die Prüfung heißt das: Ein Rechenzentrum in Frankfurt klärt den Standort, nicht die Jurisdiktion. Lassen Sie sich vom Anbieter erklären, ob und warum er US-Recht unterliegt. Prüfen Sie außerdem, ob und wie lange Prompts, Antworten, hochgeladene Dateien und Protokolle gespeichert werden, denn herausgegeben werden kann nur, was beim Anbieter vorhanden ist. Kurze oder keine Speicherung verringert den Umfang, an der Frage der Jurisdiktion ändert sie nichts.
Modellherkunft: Wer hat das KI-Modell trainiert?
Wer ein Modell einsetzt, sollte wissen, woher es kommt. Der Europäische Datenschutzausschuss hat in seiner Opinion 28/2024 (angenommen am 17.12.2024) beschrieben, dass Aufsichtsbehörden prüfen können, ob der Verantwortliche, der ein Modell einsetzt, bewertet hat, dass es nicht durch unrechtmäßige Verarbeitung personenbezogener Daten entwickelt wurde. Die Prüftiefe hängt vom Risiko des Einsatzes ab.
Herkunft und Betrieb sind auch hier zu trennen. Ein offenes Modell (Open-Weight-Modell), das ein Unternehmen aus den USA oder aus China veröffentlicht hat, kann vollständig auf Servern in der EU laufen. Eingaben fließen dann nicht an den Entwickler. Offen bleiben Fragen, die der Betriebsort nicht beantwortet: Welche Lizenz gilt? Was ist über die Trainingsdaten bekannt? Wie verhält sich das Modell bei Themen, die im Herkunftsland politisch sensibel sind? Diese Punkte gehören als dokumentierte Abwägung in die Bewertung, nicht automatisch auf eine Ausschlussliste.
Lassen Sie sich vom Anbieter nennen, welches Modell antwortet, wer es entwickelt hat und unter welcher Lizenz es läuft. Halten Sie diese Angaben in Ihrer Dokumentation fest.
Abhängigkeiten zeigen sich erst beim Anbieterwechsel
Ein KI-Arbeitsbereich, in dem über zwei Jahre Prompts, Projekte und Wissensbasen gewachsen sind, ist schwer zu verlassen, wenn der Export nur aus einem PDF des Chatverlaufs besteht. Und wer nur ein Modell getestet hat, hat keine Alternative, wenn dessen Anbieter die Bedingungen ändert.
Auch der Gesetzgeber setzt hier an. Kapitel VI des EU Data Act verpflichtet Anbieter von Datenverarbeitungsdiensten, einschließlich SaaS-Diensten, seit dem 12. September 2025, den Wechsel zu einem anderen Anbieter zu ermöglichen; ab dem 12. Januar 2027 dürfen sie dafür keine Wechselentgelte mehr verlangen. Für Finanzunternehmen verlangt DORA (Art. 28 Abs. 8) Ausstiegsstrategien für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen. Ob und wie diese Pflichten auf einen konkreten KI-Dienst anwendbar sind, sollte Ihre Rechtsabteilung prüfen.


So passen die vier Dimensionen zum Framework
Datenstandort
SOV-3 Data & AI Sovereignty
Jurisdiktion und Betrieb
SOV-1 Strategic Sovereignty, SOV-2 Legal & Jurisdictional Sovereignty, SOV-4 Operational Sovereignty
Modellherkunft
SOV-3 Data & AI Sovereignty, SOV-5 Supply Chain Sovereignty, SOV-6 Technology Sovereignty
Abhängigkeiten
SOV-4 Operational Sovereignty, SOV-6 Technology Sovereignty
Zusätzlich im Framework
SOV-7 Security & Compliance Sovereignty, SOV-8 Environmental Sustainability
Datenstandort
SOV-3 Data & AI Sovereignty
Jurisdiktion und Betrieb
SOV-1 Strategic Sovereignty, SOV-2 Legal & Jurisdictional Sovereignty, SOV-4 Operational Sovereignty
Modellherkunft
SOV-3 Data & AI Sovereignty, SOV-5 Supply Chain Sovereignty, SOV-6 Technology Sovereignty
Abhängigkeiten
SOV-4 Operational Sovereignty, SOV-6 Technology Sovereignty
Zusätzlich im Framework
SOV-7 Security & Compliance Sovereignty, SOV-8 Environmental Sustainability
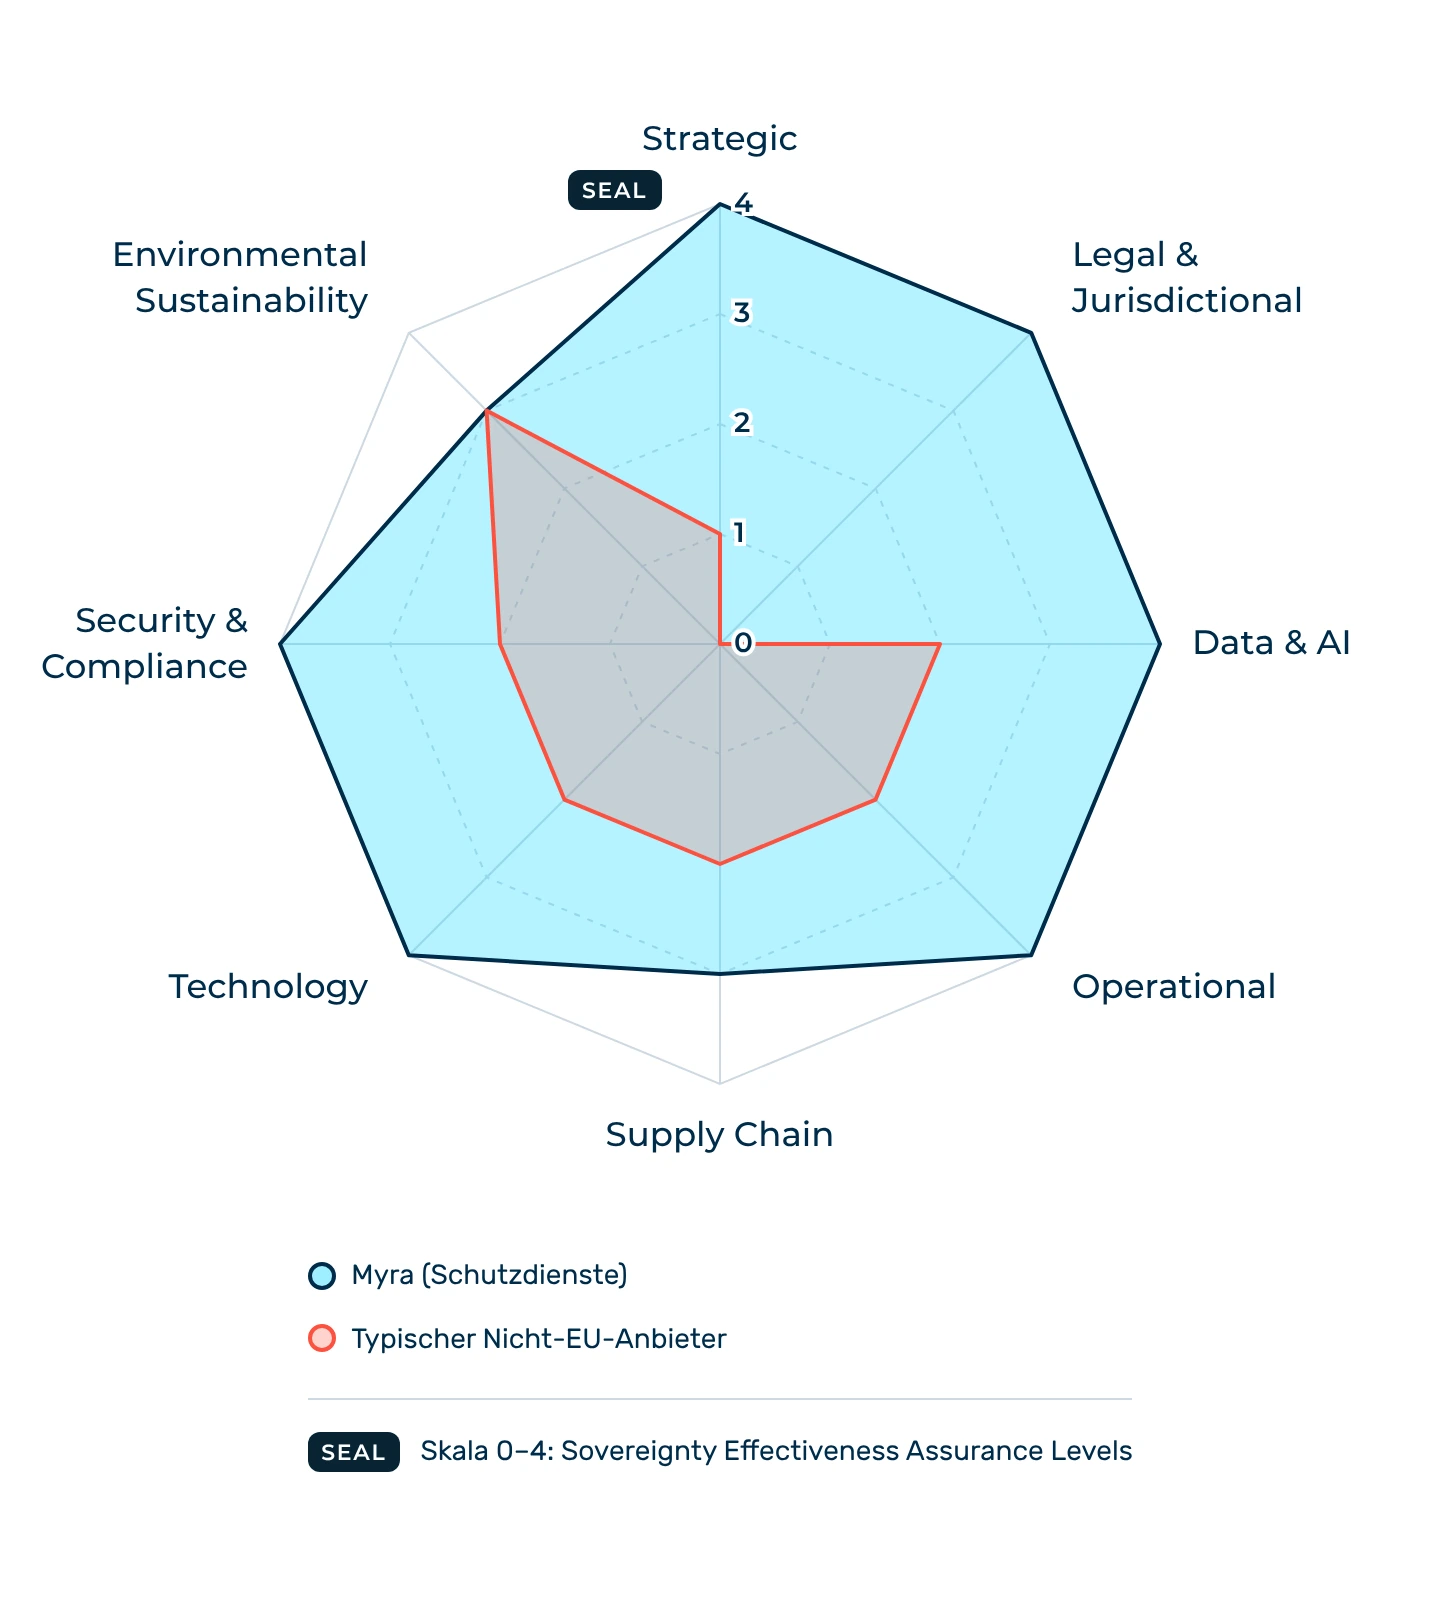
Myra hat seine Schutzdienste wie DDoS-Schutz, WAF und CDN anhand der Einflussfaktoren des Frameworks selbst bewertet und die Ergebnisse im Fact Sheet „Wie Sie mit Myra Ihre digitale Sicherheit und Unabhängigkeit stärken“ veröffentlicht. Für Myra AI Workspace hängt die Einordnung von der Konfiguration ab, insbesondere davon, ob eine Organisation externe Modelle zulässt.
Für Anbieter von außerhalb der Europäischen Union lassen sich manche Kriterien, die im Cloud Sovereignty Framework gefordert werden, schlichtweg nicht realisieren – gerade hinsichtlich Legal & Jurisdictional Sovereignty.“


Lösungsansätze für souveräne KI im Vergleich
KI-Dienst eines außereuropäischen Anbieters, direkt genutzt
teils EU-Region wählbar; Recht des Sitzstaats gilt für den Anbieter, auch bei Speicherung in der EU
meist proprietär, Angaben begrenzt
abhängig von Exportfunktionen und Vertrag
Hyperscaler-Angebot mit EU-Region oder EU-Datengrenze
EU; Anbieter bleibt Teil eines außereuropäischen Konzerns
breite Auswahl, meist proprietär
Bindung an Plattformdienste prüfen
Sovereign-Cloud-Konstrukt: EU-Betreibergesellschaft mit außereuropäischer Technologie
EU; EU-Betreiber; Abhängigkeit von Technologie und Lizenzen des Herstellers bleibt
wie die zugrunde liegende Plattform
je nach Ausgestaltung
Europäischer KI-Anbieter
überwiegend EU; je nach Funktion Unterauftragsverarbeiter außerhalb möglich; EU-Sitz; US-Bezüge wie Geschäftstätigkeit in den USA und Kette der Unterauftragsverarbeiter prüfen
eigene Modelle, teils offen
meist gut; Exportumfang prüfen
EU-Betreiber mit selbst betriebenen offenen Modellen
EU; maßgeblich ist der Betreiber; US-Bezüge und Unterauftragsverarbeiter prüfen
Entwickler kann außerhalb der EU sitzen; Lizenz prüfen
hoch; Modelle austauschbar
Eigener Betrieb (On-Premises)
eigenes Rechenzentrum; eigene
wie bei offenen Modellen
vollständig; Aufwand für Hardware, Betrieb und Updates
KI-Dienst eines außereuropäischen Anbieters, direkt genutzt
teils EU-Region wählbar; Recht des Sitzstaats gilt für den Anbieter, auch bei Speicherung in der EU
Hyperscaler-Angebot mit EU-Region oder EU-Datengrenze
EU; Anbieter bleibt Teil eines außereuropäischen Konzerns
Sovereign-Cloud-Konstrukt: EU-Betreibergesellschaft mit außereuropäischer Technologie
EU; EU-Betreiber; Abhängigkeit von Technologie und Lizenzen des Herstellers bleibt
Europäischer KI-Anbieter
überwiegend EU; je nach Funktion Unterauftragsverarbeiter außerhalb möglich; EU-Sitz; US-Bezüge wie Geschäftstätigkeit in den USA und Kette der Unterauftragsverarbeiter prüfen
EU-Betreiber mit selbst betriebenen offenen Modellen
EU; maßgeblich ist der Betreiber; US-Bezüge und Unterauftragsverarbeiter prüfen
Eigener Betrieb (On-Premises)
eigenes Rechenzentrum; eigene
Europäische KI, DSGVO-konforme KI und Data Privacy Framework: was die Begriffe aussagen
Europäische KI
„Europäisch“ beschreibt meist den Sitz des Anbieters, nicht den Ort der Verarbeitung. Mistral AI zum Beispiel hat seinen Sitz in Paris und speichert Daten laut Hilfecenter standardmäßig in der EU; je nach Funktion können sie vorübergehend an Unterauftragsverarbeiter außerhalb der EU gehen, deren Orte das Trust Center nennt. Das ist transparent beschrieben. Es zeigt, dass „Anbieter aus Europa“ und „Verarbeitung ausschließlich in Europa“ verschiedene Aussagen sind.
DSGVO-konforme KI
„DSGVO-konform“ ist kein Prädikat, das ein Anbieter für Sie vergeben kann. Zweck, Rechtsgrundlage, Vertrag nach Art. 28 DSGVO und gegebenenfalls eine Datenschutz-Folgenabschätzung bleiben Aufgaben des Verantwortlichen. Die Datenschutzkonferenz geht in ihrer Orientierungshilfe vom 06.05.2024 davon aus, dass eine Folgenabschätzung beim Einsatz von KI vielfach erforderlich sein wird. Sie hält außerdem technisch geschlossene Systeme aus datenschutzrechtlicher Sicht für vorzugswürdig. Eine souveräne KI-Umgebung erleichtert diese Prüfung, ersetzt sie aber nicht.
EU-US Data Privacy Framework
Häufig fällt das Argument, das EU-US Data Privacy Framework habe die Frage erledigt. Es folgte auf das Privacy Shield, das der Europäische Gerichtshof 2020 für ungültig erklärt hatte (Schrems II), und beruht auf dem Durchführungsbeschluss (EU) 2023/1795 vom 10.07.2023. Das Gericht der EU hat die Klage dagegen am 03.09.2025 abgewiesen (T-553/23); seit dem 31.10.2025 ist ein Rechtsmittel beim Europäischen Gerichtshof anhängig (C-703/25 P).
Zusätzliche Unsicherheit bringt ein Urteil des US Supreme Court vom 29.06.2026 (Trump v. Slaughter): Seitdem kann der US-Präsident Mitglieder der Federal Trade Commission ohne Begründung abberufen. Der Angemessenheitsbeschluss stützt sich unter anderem auf die FTC als unabhängige Aufsicht über die zertifizierten Unternehmen. Der Europäische Datenschutzausschuss hat die Kommission am 31.07.2026 gebeten zu prüfen, ob das Urteil die Grundlage des Beschlusses berührt. Der Beschluss gilt weiter. Wer sich darauf stützt, sollte dokumentieren, welche Alternative bei einem Wegfall in Betracht käme.
Vor allem aber regelt das Framework Übermittlungen an zertifizierte US-Unternehmen. Gegen einen Zugriff nach dem CLOUD Act auf Daten, die in der EU gespeichert sind, schützt es nicht.
Was DSGVO und EU AI Act verlangen
Die DSGVO knüpft Übermittlungen in Drittländer an Bedingungen (Art. 44 ff.). Art. 48 DSGVO bestimmt, dass Urteile und Entscheidungen von Drittlandbehörden, die eine Übermittlung verlangen, nur auf Grundlage internationaler Übereinkünfte anerkannt oder vollstreckt werden, unbeschadet anderer Übermittlungsgründe. Eine solche Übereinkunft ist das seit 2010 geltende Rechtshilfeabkommen zwischen der EU und den USA. Ein CLOUD-Act-Abkommen für direkte Anordnungen an Diensteanbieter gibt es dagegen nicht; die Verhandlungen laufen seit 2019. Ein Konflikt entsteht deshalb vor allem, wenn US-Behörden sich direkt an den Diensteanbieter wenden, statt den Rechtshilfeweg zu nutzen.
Dieser Konflikt trifft zunächst den Anbieter. Als Auftragsverarbeiter darf er personenbezogene Daten nur auf Ihre Weisung verarbeiten, es sei denn, das Unionsrecht oder das Recht eines Mitgliedstaats verpflichtet ihn dazu (Art. 28 Abs. 3 lit. a, Art. 29 DSGVO). US-Recht gehört nicht dazu. Gibt ein Anbieter auf eine US-Anordnung hin Daten heraus, handelt er insoweit außerhalb Ihrer Weisungen (vgl. Art. 28 Abs. 10 DSGVO). Ihre Pflichten als Verantwortliche beginnen früher: Sie dürfen nur Auftragsverarbeiter einsetzen, die hinreichende Garantien bieten (Art. 28 Abs. 1 DSGVO), und müssen das Risiko eines Drittstaatenzugriffs bei den technischen und organisatorischen Maßnahmen berücksichtigen (Art. 32 DSGVO). Digitale Souveränität ist ein Weg, diese Anforderungen belegbar zu erfüllen.
Typische Einwände gegen souveräne KI
„Unser Hyperscaler bietet eine EU-Lösung an.“
EU-Regionen, Datengrenzen und Sovereign-Cloud-Konstrukte verbessern die Lage beim Datenstandort deutlich, teils auch beim Betrieb. Entscheidend ist, wie viel Zugriff, Kontrolle und technische Abhängigkeit beim außereuropäischen Konzern verbleibt. Genau das bewertet das Cloud Sovereignty Framework. Die erste Beschaffung der Kommission zeigt: Solche Angebote können ein Mindestniveau erreichen, europäische Anbieter mit eigener Technologie wurden aber höher eingestuft. Lassen Sie sich die Einstufung je Ziel begründen.
„Ein offenes Modell auf einem deutschen Server ist automatisch souverän.“
Der Betrieb in Deutschland beantwortet die Frage nach dem Standort. Für die Jurisdiktion kommt es darauf an, wer die Verarbeitung durchführt, nicht woher die Modellgewichte stammen; zu prüfen sind also der Betreiber und seine Unterauftragsverarbeiter. Die Modellherkunft bleibt eine eigene Dimension: Lizenz, Trainingsdaten und Modellverhalten sollten dokumentiert sein. Ein Vorteil offener Modelle ist ihre Austauschbarkeit. Wer mehrere Modelle unterschiedlicher Herkunft verfügbar hält, verringert Abhängigkeiten.
„Das regeln wir im Vertrag.“
Verträge sind das richtige Instrument für Standortzusagen, Ankündigungsfristen, Exportrechte und Löschnachweise. Gegen eine Herausgabeanordnung nach dem Recht, dem der Betreiber unterliegt, helfen sie nicht: Gibt ein Anbieter auf eine solche Anordnung hin Daten heraus, handelt er insoweit außerhalb Ihrer Weisungen, und ein Gericht kann ihm sogar untersagen, Sie darüber zu informieren. Deshalb gehören Vertrag, Konzernstruktur und technische Durchsetzung gemeinsam in die Prüfung.
Souveräne KI für Geschäftsführung, IT-Leitung, Einkauf und öffentlichen Sektor
Geschäftsführung: Handlungsfreiheit sichern
Für die Geschäftsführung ist souveräne KI eine Frage der Handlungsfreiheit. Drei Risiken stehen im Vordergrund: eine Herausgabeanordnung nach fremdem Recht, kurzfristige Änderungen von Preisen, Bedingungen oder Verfügbarkeit und hohe Wechselkosten. Die zentrale Entscheidung lautet, welche Datenklassen auf welchem Niveau verarbeitet werden dürfen, etwa Personal- und Gesundheitsdaten nur in der EU, allgemeine Recherche auch mit externen Modellen. Die übrigen Rollen setzen diese Entscheidung um.
IT-Leitung: technische Durchsetzung prüfen
Für die IT-Leitung zählt, ob Vorgaben technisch erzwungen werden. Lässt sich pro Projekt oder Organisation festlegen, welche Modelle antworten dürfen? Lehnt der Server unzulässige Anfragen ab, bevor Daten das Haus verlassen? Lässt sich je Anfrage nachweisen, wo sie verarbeitet wurde? Hinzu kommen die Anbindung an das Identitätsmanagement, die Protokollierung und die Weitergabe von Ereignissen an ein SIEM.
Einkauf: Antworten vergleichbar machen
Für den Einkauf ist der Fragenkatalog unten das Arbeitsinstrument. Bewährt hat sich, jede Frage als Muss- oder Soll-Kriterium einzustufen und schriftliche Antworten zu verlangen. Warnsignale sind ausweichende Antworten, Verweise auf künftige Funktionen und Zusagen, die im Marketing stehen, aber nicht im Vertrag oder in der AVV.
Öffentlicher Sektor: Mindestanforderungen festlegen
Behörden und öffentliche Unternehmen können das Cloud Sovereignty Framework als Vorlage für Mindestanforderungen in Ausschreibungen nutzen. Als Nachweis bietet sich zusätzlich das BSI-C5-Testat an, das Angaben zu Gerichtsstand und Offenlegungspflichten einschließt. Bei KI-Diensten sollten Vergabestellen gesondert prüfen, ob sich ein vorhandenes Testat auf die Infrastruktur bezieht oder auch auf die KI-Anwendung selbst.
Fragenkatalog für die Anbieterprüfung souveräner KI
Stellen Sie die Fragen schriftlich für jede Stelle der Verarbeitungskette. Die beiden rechten Spalten zeigen, woran Sie belastbare Antworten erkennen und wann Sie nachfragen sollten.
1
Mit welcher Gesellschaft schließen wir den Vertrag? Welches Recht und welcher Gerichtsstand gelten?
Gesellschaft, Recht und Gerichtsstand sind im Vertrag benannt
Vertriebsgesellschaft ohne Angaben zum Konzern
2
Wo und wie lange werden Eingaben, Dateien, Protokolle und Sicherungskopien gespeichert? Welche Daten werden an anderen Orten gespeichert (Anmeldung, Abrechnung, Benachrichtigungen, Metadaten)?
Orte und Aufbewahrungsfristen je Datenart
pauschal „in der EU“, keine Fristen
3
In welchem Land läuft die Inferenz für jedes freigegebene Modell, auch für Websuche und Integrationen?
Ort je Modell und Nachweis je Anfrage
„in der Regel“ ohne Nachweis
4
Wer hostet die Anwendung, wer betreibt die Modelle, welche Unterauftragsverarbeiter sind beteiligt? Wie früh kündigen Sie Änderungen an?
öffentliches Register, Vorankündigung mit Widerspruchsrecht
Liste nur auf Anfrage, keine Frist
5
Unterliegt eine Stelle der Kette einer Rechtsordnung, nach der Behörden außerhalb der EU Herausgabe verlangen können? Wie informieren Sie uns über ein solches Verlangen, soweit Sie dürfen?
begründete Aussage je Stelle, einschließlich Geschäftstätigkeit in den USA; vertragliche Benachrichtigungspflicht
nur Verweis auf Rechenzentrumsstandort oder Firmensitz
6
Welche Modelle stehen zur Wahl? Wer hat sie entwickelt und unter welcher Lizenz laufen sie?
Modell, Entwickler und Lizenz je Modell
„eigene Modellmischung“ ohne Details
7
Lässt sich pro Projekt festlegen, welche Modelle antworten dürfen, und erzwingt der Server das, auch für Ausweichrouten?
serverseitige Durchsetzung, protokolliert
nur Richtlinie oder Schulung
8
Verwenden Sie unsere Daten zum Training? Hängt das vom Tarif ab?
vertraglich ausgeschlossen; Ausnahmen nur mit Einwilligung
Regelung nur in Datenschutzhinweisen oder abhängig vom Tarif
9
Welche Daten erhalten wir bei Vertragsende in welchem Format und innerhalb welcher Frist zurück?
Export in offenen Formaten, Frist, Löschbestätigung
Export nur als PDF
10
Welches zweite Modell haben wir für kritische Aufgaben getestet, falls ein Anbieter ausfällt?
mehrere Modelle über eine Schnittstelle, Ausweichregeln konfigurierbar
ein Modell, ein Anbieter
11
Worauf genau beziehen sich Zertifikate und Testate?
Geltungsbereich benannt: Unternehmen, Infrastruktur, Anwendung
Zertifikat ohne Angabe des Geltungsbereichs
12
Wie ordnen Sie Ihr Angebot nach dem EU Cloud Sovereignty Framework ein?
SEAL-Stufe je Ziel mit Begründung
Gesamturteil ohne Herleitung
1
Mit welcher Gesellschaft schließen wir den Vertrag? Welches Recht und welcher Gerichtsstand gelten?
2
Wo und wie lange werden Eingaben, Dateien, Protokolle und Sicherungskopien gespeichert? Welche Daten werden an anderen Orten gespeichert (Anmeldung, Abrechnung, Benachrichtigungen, Metadaten)?
3
In welchem Land läuft die Inferenz für jedes freigegebene Modell, auch für Websuche und Integrationen?
4
Wer hostet die Anwendung, wer betreibt die Modelle, welche Unterauftragsverarbeiter sind beteiligt? Wie früh kündigen Sie Änderungen an?
5
Unterliegt eine Stelle der Kette einer Rechtsordnung, nach der Behörden außerhalb der EU Herausgabe verlangen können? Wie informieren Sie uns über ein solches Verlangen, soweit Sie dürfen?
6
Welche Modelle stehen zur Wahl? Wer hat sie entwickelt und unter welcher Lizenz laufen sie?
7
Lässt sich pro Projekt festlegen, welche Modelle antworten dürfen, und erzwingt der Server das, auch für Ausweichrouten?
8
Verwenden Sie unsere Daten zum Training? Hängt das vom Tarif ab?
9
Welche Daten erhalten wir bei Vertragsende in welchem Format und innerhalb welcher Frist zurück?
10
Welches zweite Modell haben wir für kritische Aufgaben getestet, falls ein Anbieter ausfällt?
11
Worauf genau beziehen sich Zertifikate und Testate?
12
Wie ordnen Sie Ihr Angebot nach dem EU Cloud Sovereignty Framework ein?
Myra AI Workspace im Souveränitätscheck: die Antworten von Myra
Myra Security schützt seit Jahren Behörden, Banken, Versicherungen und Betreiber kritischer Infrastrukturen vor Cyberangriffen. Das Unternehmen ist inhabergeführt, hat ausschließlich europäische Anteilseigner aus der DACH-Region und hat seinen Hauptsitz mit der gesamten Geschäftsführung in München. Entwicklung und Betrieb der Schutzdienste erfolgen in Deutschland auf eigener Hardware.
Unabhängige Prüfungen belegen diese Sicherheitsexpertise: Myra verfügt über eine Zertifizierung nach ISO 27001 auf Basis von IT-Grundschutz, ein BSI-C5-Testat Typ 2 und den KRITIS-Nachweis gemäß § 8a Abs. 3 BSIG, dazu PCI DSS und IDW PS 951 Typ 2 (ISAE 3402). Myra AI Workspace nutzt diese Sicherheitsexpertise und läuft auf der eigenen Infrastruktur von Myra in Deutschland. Die Plattform selbst ist bislang nicht Gegenstand dieser Zertifizierungen; die Auditierung nach BSI C5 und PCI DSS läuft derzeit.
Die folgende Tabelle beantwortet den Fragenkatalog. Grundlage sind die Nutzungsbedingungen (Stand 14.08.2026), der Auftragsverarbeitungsvertrag (Version 1.1.1 vom 21.08.2026), die Datenschutzhinweise (Stand 16.10.2026) und die Produktdokumentation von Myra AI Workspace.
1 · Vertragspartner, Recht, Gerichtsstand
Myra Security GmbH, München. Es gilt deutsches Recht. Für Kaufleute, juristische Personen des öffentlichen Rechts und öffentlich-rechtliche Sondervermögen ist München ausschließlicher Gerichtsstand.
2 · Speicherorte
Anwendungsserver und Datenbanken laufen auf einem von Myra betriebenen Virtualisierungscluster in einem Rechenzentrum in Deutschland, nicht auf der Public Cloud eines Dritten. Service-E-Mails versendet Myra über eigene Mailserver. Konversationen und hochgeladene Dateien bleiben gespeichert und werden nach einer konfigurierbaren Frist (Standard: 90 Tage) automatisch gelöscht, sofern Ihre Organisation keine abweichende Löschfrist festgelegt hat. Für Anfrageprotokolle kann Ihre Organisation kürzere Fristen festlegen. Laut AVV findet die vertraglich vereinbarte Datenverarbeitung grundsätzlich ausschließlich in der EU bzw. im EWR statt; eine Ausnahme gilt nur, wenn die Organisation ein Modell eines Anbieters außerhalb von EU/EWR auswählt. Für Push-Benachrichtigungen der mobilen Apps nutzt Myra die Dienste von Apple und Google.
3 · Ort der Inferenz
Von Myra betriebene Modelle laufen auf der EU-Infrastruktur von Myra. Externe Modelle laufen beim jeweiligen Anbieter. Mit aktivierter EU-Region-Beschränkung lässt der Server nur EU-gehostete Anbieter und Myra-Modelle zu, auch für Ausweichrouten; die Websuche läuft dann über einen europäischen Suchanbieter. Unabhängig davon protokolliert Myra AI Workspace für jede Anfrage, in welcher Rechtsordnung sie tatsächlich verarbeitet wurde: in der EU, außerhalb der EU oder nicht nachweisbar.
4 · Hosting und Unterauftragsverarbeiter
Myra betreibt die Anwendung und die eigenen Modelle selbst. Die Unterauftragsverarbeiter, darunter die externen Modellanbieter, stehen in einem öffentlichen Register im Trust Center, einschließlich geplanter Änderungen und Änderungshistorie. Die Hinzuziehung oder Ersetzung eines Unterauftragsverarbeiters kündigt Myra laut AVV mindestens 30 Tage vorab per E-Mail an; Kundenorganisationen können innerhalb von 30 Tagen aus berechtigten datenschutzrechtlichen Gründen widersprechen.
5 · Rechtsordnung und Herausgabeverlangen
Die Myra Security GmbH hat ihren Sitz in München und weder eine US-Muttergesellschaft noch eine US-Tochtergesellschaft. Die Konzernstruktur allein beantwortet die Frage der US-Gerichtsbarkeit allerdings nicht; maßgeblich sind auch Geschäftstätigkeiten in den USA und die eingesetzten Unterauftragsverarbeiter, die Myra im Trust Center öffentlich auflistet. Bei den von Myra betriebenen Modellen ist kein externer Modellanbieter an der Verarbeitung beteiligt. Für die Jurisdiktion kommt es darauf an, wer die Verarbeitung durchführt, nicht woher die Modellgewichte stammen. Für externe Modelle ist die Rechtslage gesondert zu bewerten: Nutzt eine Organisation ein Modell eines US-Anbieters wie OpenAI oder Anthropic, das je nach Tarif bereitgestellt oder von der Administration freigegeben wird, gilt für diese Anfragen auch das Recht dieses Anbieters. Daten gehen an einen externen Anbieter nur, wenn ein Modell dieses Anbieters ausgewählt bzw. aktiviert ist. Für Anbieter außerhalb von EU/EWR stützt Myra die Übermittlung auf die Garantien nach Art. 44 ff. DSGVO, etwa das EU-US Data Privacy Framework oder EU-Standardvertragsklauseln, und führt die erforderliche Transfer-Folgenabschätzung durch. Behördlichen Herausgabeverlangen kommt Myra nur nach, soweit eine gesetzliche Pflicht besteht, und benachrichtigt die Kundenorganisation vorab, soweit dies zulässig ist.
6 · Modelle, Entwickler, Lizenz
Die von Myra betriebenen Modelle sind offene Modelle (Open-Weight-Modelle) verschiedener Entwickler. Derzeit sind das Qwen 3.8 (27B) von Alibaba Cloud aus China, Gemma 4 (31B) von Google aus den USA und Mistral Small 4 von Mistral AI aus Frankreich. Sie laufen ausschließlich auf Servern von Myra; Eingaben gelangen nicht an die Entwickler. Alle drei Modelle stehen unter der Open-Source-Lizenz Apache 2.0, die kommerzielle Nutzung, Anpassung und den Betrieb auf eigener Infrastruktur erlaubt. Zusätzlich lassen sich Modelle von mehr als 20 Anbietern anbinden. Welches Modell eine Antwort erzeugt hat, ist im Anfrageprotokoll dokumentiert.
7 · Serverseitige Durchsetzung
Ja. Pro Projekt lässt sich die Zugriffsstufe „Nur lokal“ festlegen. Dann stehen nur Myra-Modelle zur Wahl; Cloud-Modelle, Websuche und externe Konnektoren sind gesperrt, und der Server prüft jede Antwort darauf, dass sie auf einem Myra-Server entstanden ist. Die Code-Ausführung bleibt verfügbar, weil sie in einer Myra-eigenen Umgebung ohne Netzzugang läuft. Die EU-Region-Beschränkung lässt sich pro Gateway aktivieren; organisationsweit richtet Myra sie auf Wunsch ein, nachgeordnete Einstellungen können sie dann nicht unterschreiten. Im Standardzustand ist sie nicht aktiviert, sodass Organisationen bei Bedarf auch außereuropäische Modelle nutzen können. Myra empfiehlt, die Beschränkung zu aktivieren.
8 · Training
Myra nutzt Kundendaten nicht zum Training von KI-Modellen (Nutzungsbedingungen, Abschnitt 5.4). Ausnahmen bedürfen einer ausdrücklichen, jederzeit widerruflichen Einwilligung. Für kommerzielle Modellanbieter ist die Nutzung von API-Inhalten zum Training nach deren jeweiligen Bedingungen ausgeschlossen.
9 · Vertragsende und Export
Nach Vertragsende steht ein Exportfenster von 30 Tagen zur Verfügung. Der Export enthält unter anderem vollständige Konversationen und Nachrichten sowie Projekte, Agenten, Workflows, Prompts, Rollen und Konfiguration in den Formaten CSV und JSON. Aus Sicherheitsgründen nicht enthalten sind Zugangsdaten und Schlüssel; Dateien der Wissensbasis werden als extrahierter Text exportiert. Anschließend werden die Daten nach Wahl zurückgegeben oder datenschutzgerecht gelöscht; das Löschprotokoll legt Myra auf Anforderung vor.
10 · Ausweichmodell
Myra AI Workspace bindet Modelle über eine einheitliche, OpenAI-kompatible Schnittstelle an. Routing-Regeln, Ausweichketten und ein Circuit Breaker leiten Anfragen bei Störungen auf ein anderes Modell um. Stellt ein Anbieter ein Modell ein, informiert Myra unverzüglich und stellt nach Möglichkeit ein Ersatzmodell bereit. Welches Ausweichmodell für eine kritische Aufgabe geeignet ist, sollte Ihre Organisation selbst testen.
11 · Geltungsbereich der Zertifikate
Die genannten Zertifizierungen und Testate beziehen sich auf Myra als Unternehmen und seine Schutzdienste; Zertifikate und Prüfberichte stellt Myra auf Anfrage unter NDA bereit. Myra AI Workspace selbst ist bislang nicht zertifiziert; die Auditierung nach BSI C5 und PCI DSS läuft derzeit. Für die Plattform gelten die in den Nutzungsbedingungen beschriebenen Sicherheitsmaßnahmen, darunter die Verschlüsselung ruhender Daten mit AES-256, eine zusätzliche Verschlüsselung von Zugangsschlüsseln mit einem außerhalb der Datenbank verwahrten Hauptschlüssel und ein durch eine kryptografische Hash-Kette gesichertes Audit-Log.
12 · Cloud Sovereignty Framework
Für die Schutzdienste von Myra liegt eine Selbstbewertung nach dem Framework vor (Fact Sheet). Bei Myra AI Workspace hängt die Einordnung von der Konfiguration ab: Mit der Zugriffsstufe „Nur lokal“ laufen alle Modellanfragen ausschließlich auf Servern von Myra; sind externe Modelle zugelassen, gelten für diese Anfragen zusätzlich die Bedingungen und die Rechtsordnung des jeweiligen Anbieters.
1 · Vertragspartner, Recht, Gerichtsstand
Myra Security GmbH, München. Es gilt deutsches Recht. Für Kaufleute, juristische Personen des öffentlichen Rechts und öffentlich-rechtliche Sondervermögen ist München ausschließlicher Gerichtsstand.
2 · Speicherorte
Anwendungsserver und Datenbanken laufen auf einem von Myra betriebenen Virtualisierungscluster in einem Rechenzentrum in Deutschland, nicht auf der Public Cloud eines Dritten. Service-E-Mails versendet Myra über eigene Mailserver. Konversationen und hochgeladene Dateien bleiben gespeichert und werden nach einer konfigurierbaren Frist (Standard: 90 Tage) automatisch gelöscht, sofern Ihre Organisation keine abweichende Löschfrist festgelegt hat. Für Anfrageprotokolle kann Ihre Organisation kürzere Fristen festlegen. Laut AVV findet die vertraglich vereinbarte Datenverarbeitung grundsätzlich ausschließlich in der EU bzw. im EWR statt; eine Ausnahme gilt nur, wenn die Organisation ein Modell eines Anbieters außerhalb von EU/EWR auswählt. Für Push-Benachrichtigungen der mobilen Apps nutzt Myra die Dienste von Apple und Google.
3 · Ort der Inferenz
Von Myra betriebene Modelle laufen auf der EU-Infrastruktur von Myra. Externe Modelle laufen beim jeweiligen Anbieter. Mit aktivierter EU-Region-Beschränkung lässt der Server nur EU-gehostete Anbieter und Myra-Modelle zu, auch für Ausweichrouten; die Websuche läuft dann über einen europäischen Suchanbieter. Unabhängig davon protokolliert Myra AI Workspace für jede Anfrage, in welcher Rechtsordnung sie tatsächlich verarbeitet wurde: in der EU, außerhalb der EU oder nicht nachweisbar.
4 · Hosting und Unterauftragsverarbeiter
Myra betreibt die Anwendung und die eigenen Modelle selbst. Die Unterauftragsverarbeiter, darunter die externen Modellanbieter, stehen in einem öffentlichen Register im Trust Center, einschließlich geplanter Änderungen und Änderungshistorie. Die Hinzuziehung oder Ersetzung eines Unterauftragsverarbeiters kündigt Myra laut AVV mindestens 30 Tage vorab per E-Mail an; Kundenorganisationen können innerhalb von 30 Tagen aus berechtigten datenschutzrechtlichen Gründen widersprechen.
5 · Rechtsordnung und Herausgabeverlangen
Die Myra Security GmbH hat ihren Sitz in München und weder eine US-Muttergesellschaft noch eine US-Tochtergesellschaft. Die Konzernstruktur allein beantwortet die Frage der US-Gerichtsbarkeit allerdings nicht; maßgeblich sind auch Geschäftstätigkeiten in den USA und die eingesetzten Unterauftragsverarbeiter, die Myra im Trust Center öffentlich auflistet. Bei den von Myra betriebenen Modellen ist kein externer Modellanbieter an der Verarbeitung beteiligt. Für die Jurisdiktion kommt es darauf an, wer die Verarbeitung durchführt, nicht woher die Modellgewichte stammen. Für externe Modelle ist die Rechtslage gesondert zu bewerten: Nutzt eine Organisation ein Modell eines US-Anbieters wie OpenAI oder Anthropic, das je nach Tarif bereitgestellt oder von der Administration freigegeben wird, gilt für diese Anfragen auch das Recht dieses Anbieters. Daten gehen an einen externen Anbieter nur, wenn ein Modell dieses Anbieters ausgewählt bzw. aktiviert ist. Für Anbieter außerhalb von EU/EWR stützt Myra die Übermittlung auf die Garantien nach Art. 44 ff. DSGVO, etwa das EU-US Data Privacy Framework oder EU-Standardvertragsklauseln, und führt die erforderliche Transfer-Folgenabschätzung durch. Behördlichen Herausgabeverlangen kommt Myra nur nach, soweit eine gesetzliche Pflicht besteht, und benachrichtigt die Kundenorganisation vorab, soweit dies zulässig ist.
6 · Modelle, Entwickler, Lizenz
Die von Myra betriebenen Modelle sind offene Modelle (Open-Weight-Modelle) verschiedener Entwickler. Derzeit sind das Qwen 3.8 (27B) von Alibaba Cloud aus China, Gemma 4 (31B) von Google aus den USA und Mistral Small 4 von Mistral AI aus Frankreich. Sie laufen ausschließlich auf Servern von Myra; Eingaben gelangen nicht an die Entwickler. Alle drei Modelle stehen unter der Open-Source-Lizenz Apache 2.0, die kommerzielle Nutzung, Anpassung und den Betrieb auf eigener Infrastruktur erlaubt. Zusätzlich lassen sich Modelle von mehr als 20 Anbietern anbinden. Welches Modell eine Antwort erzeugt hat, ist im Anfrageprotokoll dokumentiert.
7 · Serverseitige Durchsetzung
Ja. Pro Projekt lässt sich die Zugriffsstufe „Nur lokal“ festlegen. Dann stehen nur Myra-Modelle zur Wahl; Cloud-Modelle, Websuche und externe Konnektoren sind gesperrt, und der Server prüft jede Antwort darauf, dass sie auf einem Myra-Server entstanden ist. Die Code-Ausführung bleibt verfügbar, weil sie in einer Myra-eigenen Umgebung ohne Netzzugang läuft. Die EU-Region-Beschränkung lässt sich pro Gateway aktivieren; organisationsweit richtet Myra sie auf Wunsch ein, nachgeordnete Einstellungen können sie dann nicht unterschreiten. Im Standardzustand ist sie nicht aktiviert, sodass Organisationen bei Bedarf auch außereuropäische Modelle nutzen können. Myra empfiehlt, die Beschränkung zu aktivieren.
8 · Training
Myra nutzt Kundendaten nicht zum Training von KI-Modellen (Nutzungsbedingungen, Abschnitt 5.4). Ausnahmen bedürfen einer ausdrücklichen, jederzeit widerruflichen Einwilligung. Für kommerzielle Modellanbieter ist die Nutzung von API-Inhalten zum Training nach deren jeweiligen Bedingungen ausgeschlossen.
9 · Vertragsende und Export
Nach Vertragsende steht ein Exportfenster von 30 Tagen zur Verfügung. Der Export enthält unter anderem vollständige Konversationen und Nachrichten sowie Projekte, Agenten, Workflows, Prompts, Rollen und Konfiguration in den Formaten CSV und JSON. Aus Sicherheitsgründen nicht enthalten sind Zugangsdaten und Schlüssel; Dateien der Wissensbasis werden als extrahierter Text exportiert. Anschließend werden die Daten nach Wahl zurückgegeben oder datenschutzgerecht gelöscht; das Löschprotokoll legt Myra auf Anforderung vor.
10 · Ausweichmodell
Myra AI Workspace bindet Modelle über eine einheitliche, OpenAI-kompatible Schnittstelle an. Routing-Regeln, Ausweichketten und ein Circuit Breaker leiten Anfragen bei Störungen auf ein anderes Modell um. Stellt ein Anbieter ein Modell ein, informiert Myra unverzüglich und stellt nach Möglichkeit ein Ersatzmodell bereit. Welches Ausweichmodell für eine kritische Aufgabe geeignet ist, sollte Ihre Organisation selbst testen.
11 · Geltungsbereich der Zertifikate
Die genannten Zertifizierungen und Testate beziehen sich auf Myra als Unternehmen und seine Schutzdienste; Zertifikate und Prüfberichte stellt Myra auf Anfrage unter NDA bereit. Myra AI Workspace selbst ist bislang nicht zertifiziert; die Auditierung nach BSI C5 und PCI DSS läuft derzeit. Für die Plattform gelten die in den Nutzungsbedingungen beschriebenen Sicherheitsmaßnahmen, darunter die Verschlüsselung ruhender Daten mit AES-256, eine zusätzliche Verschlüsselung von Zugangsschlüsseln mit einem außerhalb der Datenbank verwahrten Hauptschlüssel und ein durch eine kryptografische Hash-Kette gesichertes Audit-Log.
12 · Cloud Sovereignty Framework
Für die Schutzdienste von Myra liegt eine Selbstbewertung nach dem Framework vor (Fact Sheet). Bei Myra AI Workspace hängt die Einordnung von der Konfiguration ab: Mit der Zugriffsstufe „Nur lokal“ laufen alle Modellanfragen ausschließlich auf Servern von Myra; sind externe Modelle zugelassen, gelten für diese Anfragen zusätzlich die Bedingungen und die Rechtsordnung des jeweiligen Anbieters.


FAQ: Häufige Fragen zu souveräner KI
Souveräne KI bezeichnet den Einsatz von KI-Diensten, bei dem eine Organisation nachweisbar kontrolliert, wo Daten verarbeitet werden, welchem Recht der Betreiber unterliegt, welche Modelle antworten und wie sie den Anbieter wechseln kann.
Quellen
18 U.S.C. § 2713 (CLOUD Act), Cornell LII
18 U.S.C. § 2703(h), Cornell LII
18 U.S.C. § 2705(b), Cornell LII
U.S. Department of Justice: Whitepaper April 2019, FAQ 24 & 25
Verordnung (EU) 2016/679 (DSGVO), Art. 4, 28, 29, 32, 44–49
Verordnung (EU) 2023/2854 (Data Act), Kapitel VI
Verordnung (EU) 2022/2554 (DORA), Art. 28 Abs. 8
EU-US Rechtshilfeabkommen, ABl. L 181
Rechtsmittel C-703/25 P, ABl. C/2025/6610
EDSA: Opinion 28/2024, KI-Modelle
DSK: Orientierungshilfe KI und Datenschutz, Version 1.0
Europäische Kommission: Cloud Sovereignty Framework, Version 1.2.1
Europäische Kommission: Beschaffung souveräner Cloud, 17.04.2026
Google: Gemma 4 / Qwen 3.8 / Mistral Small 4, Hugging Face
Mistral: Where do you store my data?, Hilfecenter
Myra AI Workspace: Nutzungsbedingungen / Datenschutzhinweise / AVV, Produktdokumentation