Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.
AI Gateway oder AI-Adoption-Plattform: Was Organisationen mit sensiblen Daten wirklich brauchen
SECURITY INSIGHTS | 23. September 2026
Zwei Begriffe kursieren im Markt für unternehmensweite KI: „AI Gateway“ und „AI-Adoption-Plattform“. Oft werden sie synonym verwendet. Allerdings verbergen sich dahinter verschiedene Ansätze, die unterschiedliche Probleme lösen.

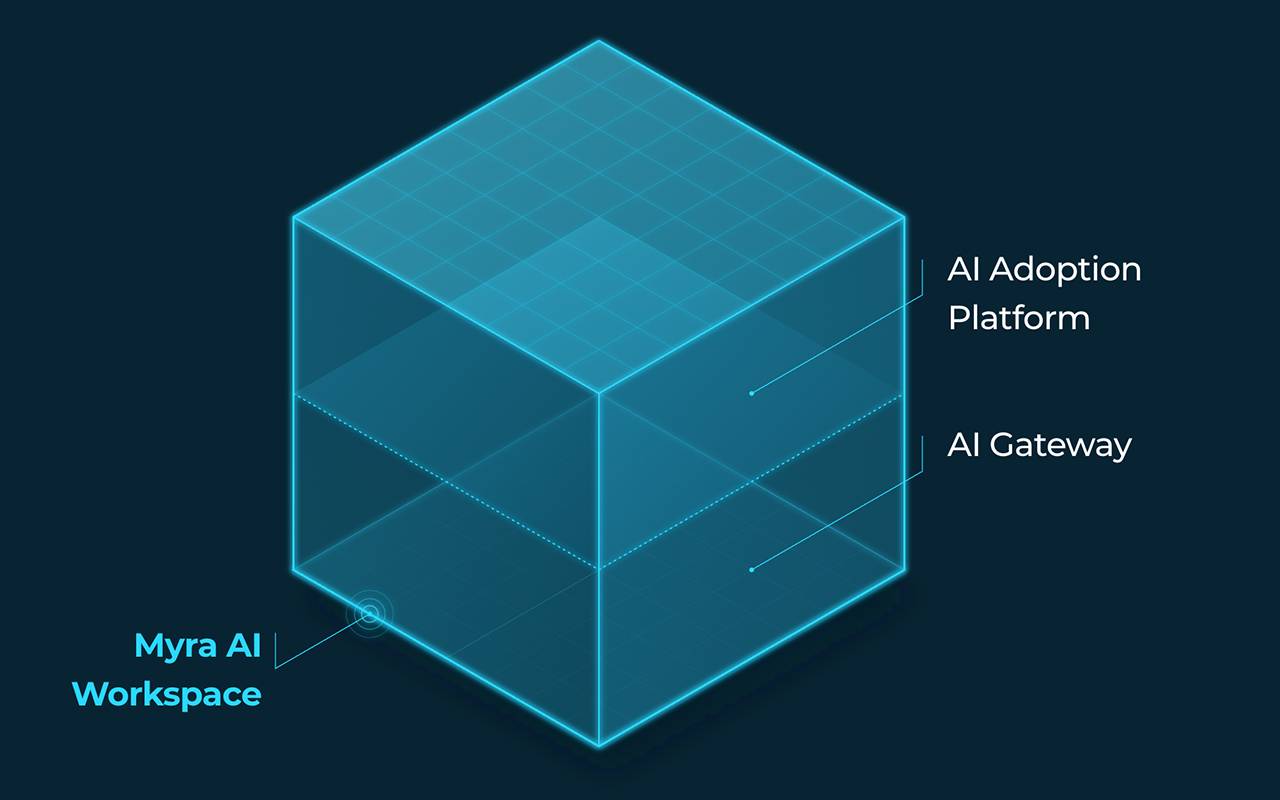
Ein AI Gateway schafft Kontrolle über Modellzugriff, Datenflüsse, Guardrails, Routing, Kosten und Audit-Logs. Eine AI-Adoption-Plattform macht KI für Mitarbeitende produktiv nutzbar durch nicht-technischen Zugang zu mehreren Modellen, vereinfachte Workflows, konfigurierbare Assistenz- und Agentenfunktionen sowie kollaborative Arbeitsbereiche. Wer nur eine Seite abdeckt, löst meist nur einen Teil des Problems.
Gerade regulierte Organisationen mit sensiblen Daten benötigen eine Lösung, die beides kombiniert: eine einfach nutzbare Oberfläche für alle Mitarbeitenden und eine Kontrollschicht, welche die Anforderungen von IT-, Security-, Datenschutz- und Compliance-Verantwortlichen erfüllt. Dieser Artikel ordnet beide Ansätze ein, benennt Vorteile und Grenzen und zeigt, was insbesondere regulierte Organisationen mit sensiblen Daten beim KI-Rollout beachten sollten.
Was ein klassisches AI Gateway leistet
Ein AI Gateway sitzt als zentrale Kontrollschicht zwischen Nutzenden, internen Anwendungen (z. B. Wissensmanagement mit KI-Suche oder Support-Tool mit KI-Antworten) und KI-Anbietern. Jede Chat- und API-Anfrage läuft über diesen Punkt, bevor sie ein Modell erreicht. Dadurch lassen sich Policies, Guardrails, Routing-Regeln, Kostenlimits und Audit-Logs an einer Stelle durchsetzen.
Für technische Teams liegt der Wert vor allem in der Architektur. Statt für jeden Modellanbieter eigene API-Keys, Integrationen und Policies zu pflegen, abstrahiert ein Gateway die Provider-Ebene. Ein zentraler Endpoint kann den Zugriff auf verschiedene Modelle vereinheitlichen. Modellwechsel, Fallbacks oder Routing-Regeln lassen sich so umsetzen, ohne jede Anwendung neu anzupassen.
Klassische Gateway-Produkte ohne eigene Chat-Oberfläche adressieren vor allem Entwickler- und Plattform-Teams. Für API-basierte Anwendungen ist das sinnvoll, für die breite Nutzung und Akzeptanz in allen Abteilungen einer Organisation aber oftmals nicht ausreichend.
Vorteile eines AI Gateway:
Zugriff auf mehrere Modelle über einen Endpoint
zentrale Verwaltung von API-Keys und Provider-Zugängen
Routing, Fallbacks und Rate Limits
konfigurierbare Guardrails für Prompts und Antworten
Audit-Logging für Chat- und API-Anfragen
Kostenzuordnung nach Mandant, Team, Anwendung oder User
skalierbare Infrastruktur statt fragmentierter Einzelintegrationen
Grenzen eines klassischen AI Gateway:
Fokus liegt häufig auf technischen Teams
Fachabteilungen erhalten oft keine eigene Chat-Oberfläche
Risiko von Shadow AI durch persönliche Accounts oder Einzelabos bleibt bestehen
Nutzungsbereitschaft in der Breite hängt von zusätzlichen Frontends oder Eigenentwicklungen ab
Kollaborative Arbeitsfunktionen wie Projekte, Datei-Uploads oder geteilte Konversationen fehlen meist
Produktivitätsgewinne außerhalb technischer Teams werden nur begrenzt adressiert
Was eine reine AI-Adoption-Plattform leistet
Eine AI-Adoption-Plattform setzt bei der produktiven Nutzung durch Mitarbeitende und Fachabteilungen an. Sie macht KI-Funktionen so zugänglich, dass auch nicht-technische Teams mit mehreren Modellen, Vorlagen, Workflows, Datei-Kontexten, geteilten Arbeitsbereichen und einfach konfigurierbaren Agenten- oder Assistenzfunktionen arbeiten können.
Der Mehrwert liegt in der Abstraktion technischer Komplexität und der daraus resultierenden hohen Nutzungsbereitschaft in der Breite. Mitarbeitende müssen nicht wissen, welcher Provider welche API bereitstellt, wie Prompts technisch strukturiert werden oder wie ein Workflow im Hintergrund ausgeführt wird. Fachabteilungen erhalten via Chat-Oberfläche einen produktiven Zugang zu mehreren KI-Modellen, so dass sie für jeden Anwendungsfall das passende Modell wählen können.
Reine Adoption-Plattformen ohne belastbare Kontrollschicht stoßen jedoch ebenfalls an Grenzen: Sie liefern zwar einen nutzungsfreundlichen Multi-Modellzugang, bieten aber in der Regel keine granularen Kontrollmöglichkeiten hinsichtlich Datenresidenz, Auditierbarkeit, Guardrails, Modell-Routing oder Kostenlimits.
Vorteile einer AI-Adoption-Plattform:
nicht-technischer Zugang zu mehreren KI-Modellen via Chat-Oberfläche
produktive KI-Nutzung ohne aufwendige Schulungen
vereinfachte Erstellung von Workflows, Vorlagen und Assistenzfunktionen
Unterstützung kollaborativer Arbeitsweisen über Projekte, Dateien und geteilte Kontexte
ein Vertrag und ein Mandantenmodell statt vieler Insellösungen und Einzelabos
schnellere Umsetzung produktiver KI-Anwendungsfälle über Teams hinweg
Grenzen einer reinen AI-Adoption-Plattform:
Governance hängt stark von der Tiefe der Kontrollschicht ab
Multi-Modell-Zugang bedeutet nicht automatisch kontrolliertes Modell-Routing
Guardrails sind ohne Gateway-Ebene oft weniger flexibel konfigurierbar
Auditierbarkeit kann für regulierte Organisationen nicht ausreichen
Datenresidenz und Datenflüsse sind nicht immer präzise steuerbar
technische Teams erhalten oft weniger Kontrolle über API-Zugriff, Routing und Monitoring
Kostenlimits und Kostenzuordnung bleiben ohne Gateway-Logik häufig unpräzise
Was das für Organisationen mit sensiblen Daten bedeutet
KI-Rollouts scheitern selten an einem einzelnen Faktor. Vier Kräfte wirken gleichzeitig und in verschiedene Richtungen: Produktivität, Kontrolle, Kosten und Compliance. Wird nur eine davon optimiert, geraten die anderen unter Druck.
Ein klassisches Gateway optimiert Kontrolle und Kosten, fördert aber häufig nicht die Produktivität in der Breite. Eine reine Adoption-Plattform optimiert Produktivität, deckt Governance, Auditierbarkeit und Datenflusskontrolle aber nur begrenzt ab, wenn die darunterliegende Kontrollschicht fehlt.
Interne Prüfende, Aufsichts- und Datenschutzbehörden erwarten jedoch belegbare Kontrollen: Welche Daten wurden verarbeitet? Welches Modell wurde genutzt? Welche Guardrails waren aktiv? Wo wurden Prompts, Antworten und Audit-Daten verarbeitet und gespeichert?
Organisationen mit sensiblen Daten brauchen deshalb eine Architektur, die alle Ebenen zusammenführt. Die Mitarbeitenden benötigen einen sicheren, einfachen Zugang zu KI. IT-, Security- und Compliance-Verantwortliche verlangen eine Kontrollschicht, die jede Anfrage sichtbar, steuerbar und nachvollziehbar macht.
Myra vereint AI Adoption und Governance
Genau hier setzt Myra AI Workspace an: Er bündelt eine Chat-Oberfläche, einen zentralen OpenAI-kompatiblen Endpoint, Zugriff auf über 20 führende Modelle, konfigurierbare Guardrails (z. B. PII-Maskierung und Jailbreak-Schutz), einen revisionssicheren Audit-Trail und granulare Kostenkontrolle. Adoption, Governance und Betriebsfähigkeit werden somit in einer Plattform zusammengeführt. Das macht KI für die gesamte Organisation nutzbar, ohne Kontrolle über Datenflüsse, Kosten und Nachweise abzugeben.
Beim AI Workspace laufen Prompts, Antworten, Guardrail-Entscheidungen, Routing-Informationen und Audit-Logs durch die zentrale Kontrollschicht. Für Organisationen mit sensiblen Daten ist deshalb relevant, ob diese Schicht unter europäischem Recht betrieben wird, ob Anfragen und Audit-Daten in der EU bleiben und ob die zugrunde liegende Infrastruktur für regulierte Umgebungen ausgelegt ist.
Als deutsches Unternehmen mit 100 % EU-Gesellschafterstruktur und ohne US-Mutterkonzern unterliegt Myra nicht dem CLOUD Act. Gateway, Guardrail-Sidecars und Audit-Storage laufen auf der eigenen EU-Infrastruktur von Myra, BSI-KRITIS-qualifiziert und nach ISO 27001 auf Basis von BSI IT-Grundschutz, BSI C5 Typ 2, PCI DSS und weiteren Standards zertifiziert. Zu den Organisationen, die auf die Infrastruktur von Myra vertrauen, zählen unter anderem die Deutsche Kreditbank (DKB), 1&1 Versatel, Aleph Alpha, die Münchner Sicherheitskonferenz (MSC) und Edeka.
Testen Sie AI Workspace kostenlos und erfahren Sie, wie einfacher Multi-Modellzugang, Guardrails, Audit-Logging und Kostenkontrolle zusammenspielen. Für produktive KI-Nutzung bei gleichzeitigem Schutz Ihrer sensiblen Daten.
Über den Autor


Björn Greif
Senior Editor
Über den Autor
Björn Greif startete seine Redakteurskarriere 2006 beim IT-Nachrichtenportal ZDNet. 10 Jahre und exakt 12.693 Artikel später engagierte er sich beim deutschen Start-up Cliqz für mehr Privatsphäre und Datenschutz im Web. Vom Datenschutz zur IT-Sicherheit war es dann nur noch ein kleiner Schritt: Seit 2020 schreibt Björn bei Myra über die neusten Trends und Entwicklungen in der Welt der Cybersecurity.