Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.


Das Wichtigste in Kürze
Was eine KI-Plattform leistet: Sie verbindet eine Arbeitsoberfläche für Mitarbeitende (Chat, Projekte, Dokumente) mit einer Kontrollschicht für Richtlinien, Modelle und Budgets.
Woran sich die Auswahl festmacht: Sicherheit und Datenschutz, Betriebsstandort und Jurisdiktion, Modellauswahl, Governance und Rollen, Kosten, Integration und Support.
Zusätzlich wichtig für Organisationen mit sensiblen Daten: Gesellschafterstruktur des Anbieters, Exposition gegenüber dem US CLOUD Act, PII-Maskierung, Audit-Log sowie Zertifizierungen und Testate wie ISO 27001 oder BSI C5.
Was Sie vom Anbieter verlangen sollten: schriftliche Antworten mit Belegen, etwa Auftragsverarbeitungsvertrag, Liste der Unterauftragsverarbeiter, Vertragszusage zum Training und Zertifikate mit Geltungsbereich.
Wie die Einführung gelingt: Bestandsaufnahme, Anforderungen festlegen, Anbieter im Pilot testen, Richtlinien konfigurieren, schrittweise ausrollen.
Was sich vorab klären lässt: Mit der Checkliste bewerten Sie Anbieter einheitlich und dokumentieren die Entscheidung für Einkauf, Datenschutz und Revision.





Die wichtigsten Kriterien für eine KI‑Plattform im Unternehmen
Sicherheit und Datenschutz
Welche Daten erreichen das Modell, und wer kann sie sehen?
PII-Maskierung, Guardrails, Verschlüsselung, Audit-Log, Zertifizierungen, Modelltraining mit Eingaben, Aufbewahrung
Funktionsbeschreibung zur Maskierung oder Pseudonymisierung, AVV mit Liste der Unterauftragsverarbeiter, Vertragsklausel zum Training, Zertifikate oder Testate
Betriebsstandort und Jurisdiktion
Welchem Recht unterliegen Anbieter und Infrastruktur?
Firmensitz, Gesellschafter, CLOUD Act Exposition, Subunternehmer, Datenresidenz, Standort der Modelle
Handelsregisterauszug, Konzernstruktur, Beschreibung von Weiterleitung und Failover
Modellauswahl
Lassen sich Modelle frei wählen und wechseln?
Anzahl und Herkunft der Modelle, Open-Weight-Modelle, BYOK, Lock-in-Risiko, Eingrenzung pro Projekt
Modellliste mit Betreiber je Modell, Einstellungen pro Projekt
Governance und Rollen
Wer darf was, und wie wird das nachgewiesen?
SSO, RBAC, Mandanten, vererbbare Richtlinien, delegierte Administration, Vier-Augen-Freigabe
Rollenübersicht, Dokumentation zum Audit-Log
Kosten
Sind die Kosten planbar und zuordenbar?
Preismodell, Budgets, Kostenzuordnung, Caching, Konsolidierung
Vollständige Preisübersicht inklusive Zusatzpakete
Integration
Wie fügt sich die Plattform in die IT-Landschaft ein?
Schnittstellen, Identitätsanbindung, SIEM, Konnektoren, Oberfläche, Kontenpflege
Schnittstellendokumentation, Antworten im Pflichtenheft
Support und Vertrag
Wer hilft im Betrieb, und was gilt bei Kündigung des Vertrags?
Ansprechpartner, Onboarding, Pilot, Vertragswerk, Exit und Datenexport
Vertragsentwurf mit Reaktionszeiten, Kündigungsfristen und Exit-Regelung
Sicherheit und Datenschutz
Welche Daten erreichen das Modell, und wer kann sie sehen?
Betriebsstandort und Jurisdiktion
Welchem Recht unterliegen Anbieter und Infrastruktur?
Modellauswahl
Lassen sich Modelle frei wählen und wechseln?
Governance und Rollen
Wer darf was, und wie wird das nachgewiesen?
Kosten
Sind die Kosten planbar und zuordenbar?
Integration
Wie fügt sich die Plattform in die IT-Landschaft ein?
Support und Vertrag
Wer hilft im Betrieb, und was gilt bei Kündigung des Vertrags?
Für Verantwortliche für Datenschutz und Informationssicherheit entscheidet sich hier, ob sie einen KI-Rollout überhaupt freigeben. Die Sorge ist konkret: Laut einer Erhebung des Bitkom nennen 58 % der Unternehmen Anforderungen an den Datenschutz und die rechtliche Verwendbarkeit von Daten als Hemmnis für den Einsatz von KI, 45 % befürchten, dass Unternehmensdaten in falsche Hände gelangen. Eine geeignete Plattform setzt Datenschutzprinzipien deshalb technisch durch, statt sie Richtlinien und Schulungen zu überlassen.
Kurz gesagt: Eine sichere KI-Plattform maskiert personenbezogene Daten vor der Übergabe an externe Modelle, leitet vertrauliche Inhalte an Modelle auf kontrollierter Infrastruktur, mindert das Risiko einer Offenlegung von Geschäftsgeheimnissen über konfigurierbare Regeln und dokumentiert die Verarbeitung in einem Audit-Log.
Worauf Sie achten sollten:
Auftragsverarbeitung: Liegt ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO vor, und welche Unterauftragsverarbeiter sind darin genannt?
Training mit Eingaben: Werden Prompts, Dateien oder Antworten zum Trainieren von Modellen verwendet?
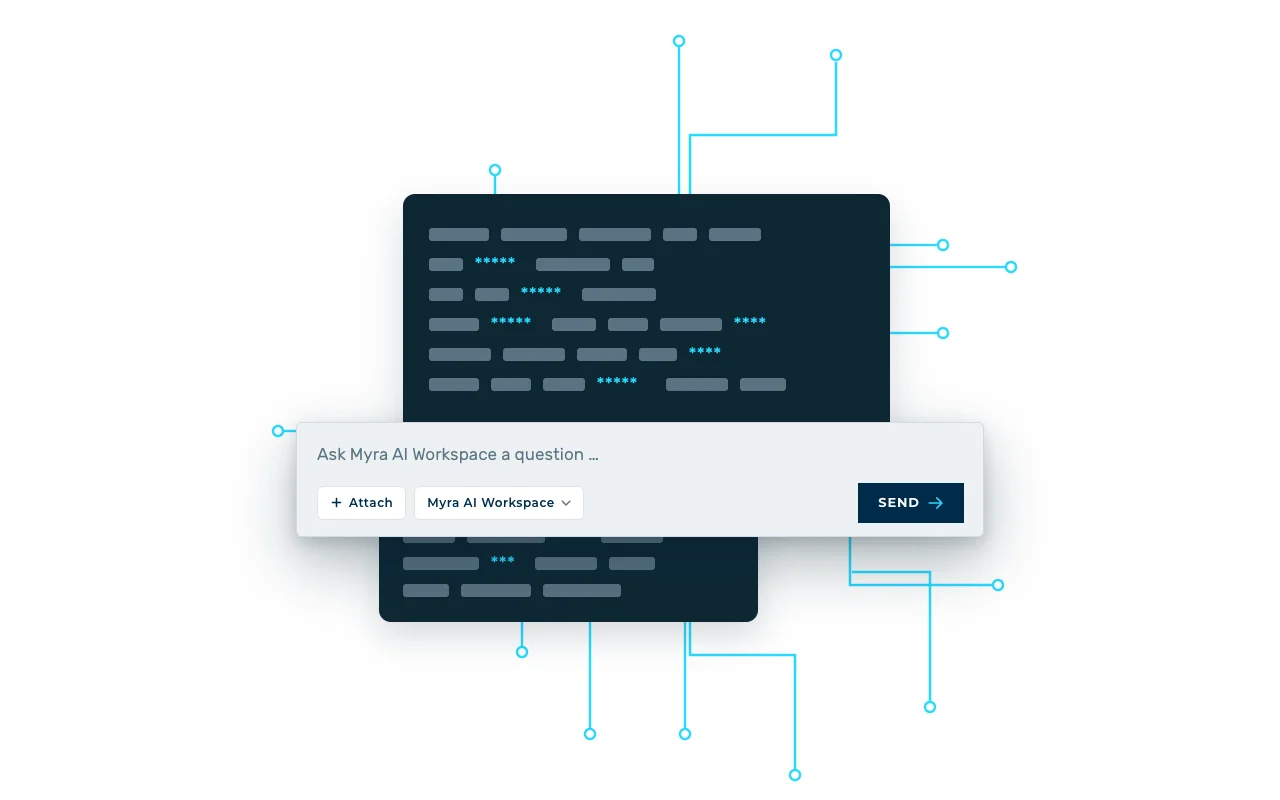
Datenminimierung: Erkennt die Plattform personenbezogene Daten wie Namen, IBANs oder Telefonnummern und ersetzt sie vor der Modellanfrage durch Platzhalter? Das setzt den Grundsatz der Datenminimierung aus Art. 5 DSGVO technisch um. Bei reversibler Tokenisierung erscheinen die Originalwerte in der Antwort wieder.
Schutzstufen nach Datenklasse: Lassen sich besonders vertrauliche Inhalte an Modelle leiten, die auf kontrollierter Infrastruktur laufen, während weniger sensible Anfragen an Frontier-Modelle gehen dürfen? Lassen sich Modelle pro Projekt oder Gruppe beschränken und nicht nur für den gesamten Mandanten?
Schutz von Geschäftsgeheimnissen: Können Regeln etwa interne Projektnamen, Quellcode oder Kundennummern blockieren, bevor sie das Unternehmen verlassen?
Schutz vor Manipulation: Gibt es Guardrails gegen Prompt Injection und Jailbreak-Versuche?
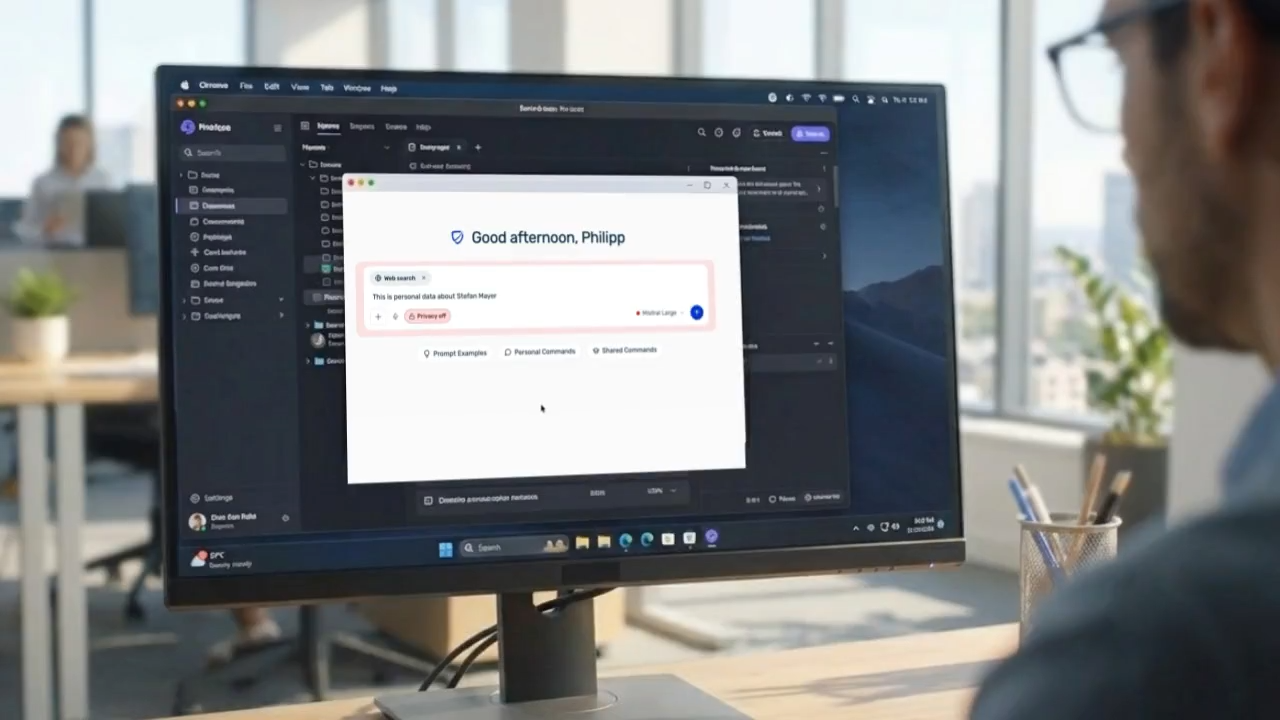
Transparenz für Nutzende: Erkennen auch nicht-technische Mitarbeitende in der Oberfläche, in welchem Schutzmodus sie gerade arbeiten?
Nachvollziehbarkeit: Werden Anfragen mit Modell, Nutzer, Zeitpunkt und angewendeten Regeln protokolliert? Erscheinen Admin-Änderungen und Sicherheitsereignisse in einem manipulationserkennbaren Audit-Log, um Datenschutz-Folgenabschätzungen, Auskunftsersuchen und Audits zu erleichtern?
Speicherung von Eingaben: Wie lange werden Prompts und Antworten gespeichert, und lässt sich die Speicherung verkürzen oder abschalten?
Nachweise des Anbieters: Welche Zertifikate und Testate kann der Anbieter vorweisen, etwa ISO 27001 auf Basis von BSI IT-Grundschutz oder BSI C5 Typ 2?
Bei der Prüfung lohnt es sich, drei Ebenen zu trennen, die in Produktbeschreibungen oft verschwimmen: wo die Anwendung läuft, wo die Modelle laufen und welchem Recht der Anbieter unterliegt.
Ein Rechenzentrum in Frankfurt allein garantiert keinen europäischen Rechtsrahmen. Unterliegt der Anbieter oder seine Muttergesellschaft US-Recht, können US-Behörden über den CLOUD Act auch Zugriff auf Daten verlangen, die in der EU gespeichert sind. Für die Bewertung zählen deshalb Hauptfirmensitz, Gesellschafterstruktur und die Kette der Subunternehmer ebenso wie der Standort der Server.
Hinzu kommt rechtliche Unsicherheit bei Datenübermittlungen in die USA. Das EU-U.S. Data Privacy Framework erleichtert sie seit 2023, ist aber politisch und juristisch umstritten und bereits Gegenstand neuer Klagen. Wer Datenflüsse von Beginn an im EU-Rechtsraum hält, bleibt von einem möglichen Wegfall unabhängig.
Eine europäische Plattform verhindert jedoch nicht automatisch, dass einzelne Anfragen US-Recht unterliegen. Nutzen Sie über die Plattform ein Modell eines US-Anbieters, unterliegt dieser Modellanbieter weiterhin US-Recht. Für sensible Datenklassen zählt deshalb auch, welche Modelle zugelassen sind.
Kurz gesagt: Bei der Jurisdiktion einer KI-Plattform zählen Serverstandort, Firmensitz und Gesellschafterstruktur des Anbieters. Nur wenn alle drei im EU-Rechtsraum liegen und keine US-Muttergesellschaft beteiligt ist, reduziert sich die Exposition des Plattformanbieters gegenüber dem CLOUD Act erheblich. Für Modelle von US-Anbietern, die über die Plattform genutzt werden, gilt aber weiterhin US-Recht.
Worauf Sie achten sollten:
Firmensitz und Eigentümer: Wo hat der Anbieter seinen Sitz, und gibt es Gesellschafter oder Muttergesellschaften außerhalb der EU?
Infrastruktur: Betreibt der Anbieter eigene Infrastruktur, oder mietet er Kapazitäten bei US-Hyperscalern? In welchem Land läuft die Anwendung, und bei welchem Rechenzentrumsbetreiber?
Standort der Modelle: Wo laufen die Modelle, auch bei Lastspitzen oder beim Ausfall eines Anbieters?
Subunternehmer: Welche Unterauftragsverarbeiter sind beteiligt, und wo verarbeiten sie Daten?
Datenresidenz pro Datenklasse: Lässt sich technisch erzwingen, dass bestimmte Anfragen nur von Modellen in der EU verarbeitet werden? Was ist die Voreinstellung?
Transparenz vor dem Senden: Zeigt die Oberfläche an, welche Daten an welchen externen Modellanbieter gehen?
KRITIS- und Sektorvorgaben: Ist der Anbieter mit den Anforderungen regulierter Branchen vertraut, etwa in Bezug auf NIS-2, BAIT/DORA oder Regelungen im Gesundheitswesen?
Kein einzelnes Sprachmodell ist für alle Aufgaben gleichermaßen geeignet. Ein Modell fasst lange Verträge gut zusammen, ein anderes schreibt besseren Code, ein drittes ist günstiger für einfache Anfragen. Gleichzeitig verändert sich der Markt sehr schnell. Eine Plattform, die an einen einzigen Anbieter gebunden ist, macht die Organisation von dessen Preisen, Konditionen und Verfügbarkeit abhängig.
Umgekehrt hilft auch eine unkontrollierte Vielfalt nicht: Viele ungeprüfte Modelle schaffen ein Freigabeproblem für Datenschutz und Informationssicherheit. Den Ausschlag gibt deshalb, ob sich die Auswahl je Datenklasse oder Projekt eingrenzen lässt.
Kurz gesagt: Eine zukunftsfähige KI-Plattform bietet Zugang zu mehreren Modellanbietern, darunter europäische und Open-Weight-Modelle, über eine einheitliche Schnittstelle. So lassen sich Modelle je nach Aufgabe wählen, pro Projekt eingrenzen und einfach wechseln, was das Risiko eines Vendor Lock-in senkt.
Worauf Sie achten sollten:
Breite des Angebots: Wie viele Modelle und Anbieter sind angebunden? Sind europäische Anbieter wie Mistral dabei?
Betrieb der Modelle: Welche Modelle betreibt der Anbieter selbst, und welche reicht er von Dritten durch?
Open-Weight-Modelle: Lassen sich offene Modelle auf vertrauenswürdiger, kontrollierter Infrastruktur nutzen, etwa für hochsensible Daten und Geschäftsgeheimnisse?
Modellwechsel: Gibt es eine OpenAI-kompatible Schnittstelle, sodass Anwendungen beim Wechsel unverändert weiterlaufen?
Neue Modelle: Können Sie neue Modelle nutzen, ohne den Vertrag zu ändern?
Eigene Verträge (BYOK): Können bestehende Verträge mit Modellanbietern über eigene API-Schlüssel eingebunden werden? Wie werden diese Schlüssel gespeichert?
Steuerung durch Administrierende: Können Admins festlegen, welche Modelle für welche Teams und Datenklassen freigegeben sind? Lassen sich einzelne Modelle sperren und Projekte auf bestimmte Modelle beschränken?
Verfügbarkeit: Greifen Fallback-Regeln, wenn ein Anbieter ausfällt?
Governance beantwortet die Frage, wer welche KI-Funktionen mit welchen Daten nutzen darf und wie sich das gegenüber Revision und Aufsicht belegen lässt. Hinzu kommen regulatorische Pflichten: Seit Februar 2025 verlangt der EU AI Act, dass Organisationen für ausreichende KI-Kompetenz ihrer Mitarbeitenden sorgen. Weitere Pflichten greifen gestaffelt bis 2027. Eine Plattform ersetzt diese organisatorischen Maßnahmen nicht, liefert aber die technische Grundlage, um Regeln durchzusetzen und zu dokumentieren.
Kurz gesagt: Governance in einer KI-Plattform bedeutet, Zugriffsrechte, Modellfreigaben, Datenschutzregeln und Budgets zentral festzulegen und für Organisation, Teams und Nutzende getrennt zu steuern. Ein Audit-Log macht jede Entscheidung nachvollziehbar.
Worauf Sie achten sollten:
Identitäten: Lässt sich die Plattform per SSO (SAML oder OpenID Connect) an den Verzeichnisdienst anbinden?
Rollen und Rechte: Gibt es rollenbasierte Zugriffssteuerung (RBAC) mit getrennten Rechten für Administrierende, Datenschutz, Teamleitungen und Nutzende?
Freigaben: Wer gibt Agenten und Workflows frei, und ist eine Vier-Augen-Freigabe für kritische Änderungen möglich?
Organisationsrichtlinie: Lässt sich eine interne KI-Richtlinie hinterlegen, die das System im Chat berücksichtigt?
Ebenen der Steuerung: Lassen sich Richtlinien auf Organisations-, Team- und Nutzerebene festlegen?
Mandantenfähigkeit: Können Tochtergesellschaften, Geschäftsbereiche oder Behördenteile als getrennte Mandanten mit eigenen Modellen, Budgets und Richtlinien verwaltet werden?
Vererbbare Mindeststandards: Gelten zentrale Vorgaben (etwa „PII-Maskierung immer aktiv“) für alle Einheiten, die diese verschärfen, aber nicht unterschreiten können?
Delegierte Administration: Können Fachbereiche ihre Teams selbst verwalten, während Verantwortliche für Informationssicherheit die Hoheit über Guardrails und Modellfreigaben behalten?
Zugriffsbeschränkungen: Lassen sich Zugriffe über IP-Allowlists auf definierte Netze begrenzen?
Audit-Log: Was wird protokolliert, wer kann die Protokolle einsehen und ändern, wie lange werden sie aufbewahrt? Handelt es sich um manipulationserkennbare Audit-Logs?
Hilfen für AI Act und DSGVO: Bietet der Anbieter Vorlagen, Exporte oder Berichte an, die interne Nachweis- und Prüfprozesse unterstützen?
KI-Kosten entstehen an mehreren Stellen gleichzeitig: Plattformgebühren, Lizenzen pro Nutzer, Tokenverbrauch bei den Modellanbietern sowie Aufwand für Einführung und Betrieb. Für Einkauf und Controlling ist weniger der Listenpreis relevant als die Frage, ob sich die Gesamtkosten planen, zuordnen und begrenzen lassen. Klären Sie das Preismodell deshalb vollständig, bevor Sie testen.
Kurz gesagt: Die Kosten einer KI-Plattform setzen sich meist aus Plattformgebühr, Nutzerlizenzen und Tokenverbrauch zusammen. Planbar werden sie durch Budgets auf mehreren Ebenen, eine genaue Kostenzuordnung nach Team und Modell sowie die Konsolidierung bisheriger Einzelabos.
Worauf Sie achten sollten:
Transparenz des Preismodells: Welche Bestandteile werden berechnet? Gibt es Aufschläge auf Tokenpreise, und werden diese offen ausgewiesen?
Sicherheit im Basistarif: Sind Funktionen, die Sie für die Datensicherheit brauchen, etwa SSO, Audit-Funktionen oder lokal betriebene Modelle, im Grundpreis enthalten oder nur als Zusatzpaket erhältlich?
Eigene Schlüssel: Fallen bei BYOK zusätzliche Kosten an?
Budgets: Lassen sich Obergrenzen für Organisation, Teams und einzelne Nutzende setzen? Was passiert bei einem unerwarteten Lastanstieg?
Kostenzuordnung: Zeigt die Plattform, wer wann welches Modell mit welchen Kosten genutzt hat? Ist eine Auswertung nach Kostenstelle für die interne Verrechnung möglich?
Einsparhebel: Gibt es ein Caching identischer Anfragen? Lassen sich günstigere Modelle für einfache Aufgaben automatisch vorgeben?
Konsolidierung: Welche bestehenden Einzelabos und Abteilungslizenzen ersetzt die Plattform?
Versteckte Kosten: Wie hoch sind Integrations-, Schulungs- und Betriebsaufwand? Bei Open-Source-Lösungen entfallen Lizenzkosten, nicht aber die Kosten für Infrastruktur, Updates und Personal.
Eine KI-Plattform wird erst dann zum Standard, wenn sie sich in bestehende Systeme und Arbeitsabläufe einfügt. Für die IT-Leitung zählt der technische Anschluss an Identitätsmanagement, Monitoring und Fachanwendungen. Für die Akzeptanz in den Fachabteilungen zählt, ob die Oberfläche ohne Schulung verständlich ist.
Kurz gesagt: Eine gut integrierbare KI-Plattform bindet sich per SSO an den Verzeichnisdienst an, pflegt Benutzerkonten automatisch, stellt eine OpenAI-kompatible Schnittstelle für eigene Anwendungen bereit, streamt Protokolle an SIEM und Monitoring und bietet eine intuitive Oberfläche, die sich an bekannten Chat-Tools orientiert.
Worauf Sie achten sollten:
Kontenpflege: Werden Benutzerkonten bei Ein- und Austritt automatisch angelegt und gesperrt, etwa per SCIM?
Schnittstelle für eigene Anwendungen: Können interne Tools, Chatbots oder Wissenssuchen die Plattform über eine standardisierte API nutzen?
Monitoring und Sicherheit: Lassen sich Protokolle in Echtzeit an SIEM- und Monitoring-Systeme wie Splunk, Elastic, OpenSearch, Syslog oder Prometheus übergeben?
Konnektoren: Gibt es Anbindungen an Geschäftssysteme, etwa über das Model Context Protocol (MCP)? Unterliegen diese Zugriffe denselben Regeln wie Chat-Anfragen? Lassen sich Wissensquellen wie SharePoint oder Confluence anbinden?
Kollaborationswerkzeuge: Gibt es Schnittstellen zu Microsoft Teams, Slack oder vergleichbaren Werkzeugen?
Oberfläche für Fachabteilungen: Gibt es Chat, geteilte Projekte und Datei-Uploads? Ist die Bedienung an gängige Tools angelehnt, sodass auch wenig erfahrene Nutzende sofort zurechtkommen?
Zusammenarbeit: Können Teams Projekte, Wissensbestände und Unterhaltungen teilen?
Aufwand der Umstellung: Wie viele Anwendungen müssen angepasst werden, und welche Unterstützung bietet der Anbieter dabei?
Im Einkauf wird der Support oft zuletzt geprüft, im Betrieb fällt er als Erstes ins Gewicht. Gerade bei einem jungen Marktsegment lohnt der Blick darauf, wer bei Störungen erreichbar ist, wie transparent der Anbieter seine Produktentwicklung kommuniziert und wie ein Ausstieg funktioniert.
Kurz gesagt: Beim Support einer KI-Plattform zählen erreichbare Ansprechpartner, ein begleitetes Onboarding, die Möglichkeit eines Pilotprojekts, ein schlankes Vertragswerk mit Auftragsverarbeitungsvertrag nach DSGVO, ein festgeschriebenes Verfahren bei Sicherheitsvorfällen sowie geregelte Wege für Datenexport und Ausstieg.
Worauf Sie achten sollten:
Ansprechpartner: Gibt es feste, deutschsprachige Ansprechpartner und definierte Reaktionszeiten?
Onboarding und Pilot: Unterstützt der Anbieter bei Einrichtung und Konfiguration? Ist ein zeitlich begrenzter Pilot mit eigenen Anwendungsfällen möglich?
Vertragswerk: Liegt ein Auftragsverarbeitungsvertrag vor? Wie viele Verträge und Vertragspartner sind insgesamt nötig?
Laufzeit und Kündigung: Welche Vertragslaufzeit und welche Kündigungsfristen gelten?
Sicherheitsvorfälle: Wie und in welcher Frist informiert der Anbieter bei Sicherheitsvorfällen?
Verfügbarkeit der Funktionen: Welche Funktionen sind heute produktiv nutzbar, welche stehen auf der Roadmap?
Ausstieg: Lassen sich Daten, Projekte und Protokolle in gängigen, offenen Formaten exportieren? Wie lange werden Daten nach Vertragsende gespeichert?
Erfahrung mit regulierten Branchen: Kennt der Anbieter die Prüfprozesse von Banken, Versicherungen, Behörden oder Kliniken?
Anforderungen nach Unternehmensgröße
Die sieben Kategorien gelten für alle Organisationen. Die Gewichtung verschiebt sich jedoch mit der Größe.
Welche KI-Plattform eignet sich für kleine und mittlere Unternehmen?
Im Mittelstand verantwortet oft dieselbe Person IT-Betrieb und Informationssicherheit. Eigene Infrastruktur für KI aufzubauen und zu pflegen, bindet Kapazitäten, die an anderer Stelle fehlen. Entsprechend zählen andere Kriterien als im Konzern:
Managed Service statt Eigenbetrieb: Eine betriebene Plattform mit dediziertem Mandanten spart Aufbau und Pflege eigener Infrastruktur.
Startfähige Voreinstellungen: Vorkonfigurierte Datenschutzregeln und Guardrails erlauben einen schnellen Start, ohne jede Regel selbst entwickeln zu müssen.
Oberfläche und Steuerung aus einer Hand: Kein Nebeneinander aus Gateway-Layer und separater Chat-Anwendung.
Wenige Verträge: Ein Anbieter bedeutet einen Auftragsverarbeitungsvertrag, einen festen Ansprechpartner und weniger Abstimmungsaufwand.
Wachstumspfad: Die Plattform sollte mit wenigen Nutzenden starten und später um Teams, Budgets und eigene Anwendungen wachsen können.
Kurz gesagt: Für kleine und mittlere Unternehmen (KMU) eignen sich vor allem KI-Plattformen als Managed Service mit dediziertem Mandanten, vorkonfigurierten Schutzregeln, integrierter Chat-Oberfläche, europäischem Rechtsrahmen und einem einzigen Vertragspartner.
Welche Auswahlkriterien sind für große Organisationen relevant?
Konzerne, Behörden und Unternehmensgruppen arbeiten mit vielen Einheiten, getrennten Verantwortlichkeiten und strengen Betriebsvorgaben. Daraus ergeben sich zusätzliche Anforderungen für eine Enterprise-KI-Plattform:
Mandantenfähigkeit (Multi-Tenancy): Tochtergesellschaften, Geschäftsbereiche oder Behördenteile erhalten getrennte Mandanten mit eigenen Modellen, Budgets und Policies, verwaltet über eine gemeinsame Plattform.
Vererbbare Policies: Konzernweite Mindeststandards (z. B. PII-Maskierung immer aktiv) gelten zentral. Einzelne Einheiten verschärfen sie bei Bedarf, können sie aber nicht unterschreiten.
Delegierte Administration: Fachbereiche verwalten ihre Teams und Budgets selbst, das Security Team behält die Hoheit über Guardrails und Modellfreigaben.
Netzwerk- und Zugriffskontrollen: IP-Allowlists, SSO-Pflicht und feingranulares RBAC begrenzen, wer von wo auf das Gateway zugreifen darf.
SIEM-Integration: Logs werden in Echtzeit an das Security Operations Center gestreamt und dort mit anderen Ereignissen korreliert.
Kostenverrechnung (Chargeback): Auswertungen pro Kostenstelle, Modell und Projekt ermöglichen eine verursachungsgerechte interne Abrechnung.
Hochverfügbarkeit: Fallback-Ketten über mehrere Modellanbieter, Circuit Breaker und Lastverteilung sichern geschäftskritische Anwendungen ab.
Data Residency: Routing-Regeln stellen sicher, dass bestimmte Datenklassen nur von Modellen in definierten Rechtsräumen verarbeitet werden.
Governance für Agenten: Auch Werkzeugaufrufe über das Model Context Protocol (MCP) laufen über das Gateway und unterliegen denselben Regeln wie direkte Chat-Anfragen.
Zwölf zentrale Prüffragen für die Anbieterbewertung
Werden personenbezogene Daten vor der Übergabe an externe Modelle automatisch maskiert?Hat der Anbieter seinen Sitz in der EU, und ist keine US-Muttergesellschaft beteiligt?Läuft die Plattform auf eigener oder auf gemieteter Infrastruktur, und wo?Stehen mehrere Modellanbieter zur Wahl, darunter europäische und Open-Weight-Modelle?Lassen sich Modelle ohne Code-Änderung wechseln und pro Projekt eingrenzen?Können Richtlinien und Budgets für Organisation, Teams und Nutzende getrennt gesetzt werden?Werden Admin-Änderungen und sicherheitsrelevante Ereignisse in einem manipulationserkennbaren Audit-Log dokumentiert, das sich an SIEM-Systeme anbinden lässt?Welche Zertifikate und Testate liegen vor (z. B. ISO 27001, BSI C5 Typ 2)?Ist die Chat-Oberfläche so gestaltet, dass sie auch von Unerfahrenen ohne Schulung nutzbar ist?Sind Pilot, Datenexport und Vertragsende klar geregelt?Liegt ein Auftragsverarbeitungsvertrag mit vollständiger Liste der Unterauftragsverarbeiter vor?Ist vertraglich ausgeschlossen, dass Ihre Eingaben zum Trainieren von Modellen genutzt werden?
Wie Myra AI Workspace die Kriterien umsetzt
Myra AI Workspace richtet sich an Organisationen mit sensiblen Daten, die generative KI mit hohen Anforderungen an Datenschutz und Governance einsetzen möchten. Die folgenden Punkte zeigen beispielhaft, wie Myra AI Workspace die zuvor genannten Auswahlkriterien adressiert. Welche Anforderungen im Einzelfall relevant sind, hängt von Schutzbedarf, Branche und bestehender IT-Landschaft ab.
Sicherheit und Datenschutz
Zwei Schutzstufen: Open-Weight-Modelle auf Myra-eigener EU-Infrastruktur für besonders sensible Daten; automatische PII-Maskierung für die Arbeit mit Frontier-Modellen. Farbliche Kennzeichnung zeigt Nutzenden jederzeit den aktiven Schutzmodus. Konfigurierbare Guardrails inklusive Schutz vor Prompt Injection. Myra verwendet Kundendaten nicht zum Trainieren von KI-Modellen. Die Myra-Infrastruktur ist nach BSI C5 Typ 2 testiert.
Für externe Modelle gelten zusätzlich die Bedingungen der jeweiligen Modellanbieter.
Betriebsstandort und Jurisdiktion
Deutsches Unternehmen mit Hauptsitz in München und 100 % EU-Gesellschafterstruktur, keine CLOUD-Act-Exposition bei von Myra gehosteten Modellen: Gateway, Guardrails und Audit-Speicher laufen auf Myra-eigener Infrastruktur in der EU.
Bei Modellen von US-Anbietern unterliegt der jeweilige Modellanbieter US-Recht
Modellauswahl
Zugriff auf Modelle von über 20 Anbietern über einen OpenAI-kompatiblen Endpunkt, darunter europäische Anbieter wie Mistral. Eigene Schlüssel (BYOK) im AES-256-verschlüsselten Key Vault, automatisches Routing. Zugriffsstufe „Nur lokal“ pro Projekt sperrt Cloud-Modelle sowie Websuche und externe Werkzeuge.
–
Governance und Rollen
Richtlinien und Schutzmodi granular für Organisation, Teams und Nutzende; Mandantenverwaltung, RBAC, IP-Allowlists. Audit-Log deckt Admin-Änderungen und Security Events ab. Vier-Augen-Freigabe für bestimmte Änderungen.
–
Kosten
Myra AI Workspace gibt es ab 13 € pro Nutzer und Monat zzgl. MwSt.; Funktionsumfang und monatliches Nutzungskontingent variieren je nach Paket. Budgets auf drei Ebenen (Organisation, Teams, Nutzende), Kostenzuordnung nach Team, Modell und Nutzer; ein Cache für identische Anfragen senkt die Kosten wiederholter Prompts.
–
Integration
Chat und Projekte über intuitive Oberfläche ohne Schulung nutzbar; MCP-Konnektoren; Log-Streaming an Splunk, Elastic, OpenSearch, Syslog und Prometheus. SSO (OIDC, SAML), Anbindung von SharePoint, MS Teams, Slack, Mattermost und Confluence, Export zum Vertragsende in offenen Formaten.
–
Support und Vertrag
Ein Vertrag statt mehrerer Einzelabos. Für Bestandskunden von Myra: kein neues Beschaffungsverfahren, kein neuer Auftragsverarbeitungsvertrag.
–
Sicherheit und Datenschutz
Zwei Schutzstufen: Open-Weight-Modelle auf Myra-eigener EU-Infrastruktur für besonders sensible Daten; automatische PII-Maskierung für die Arbeit mit Frontier-Modellen. Farbliche Kennzeichnung zeigt Nutzenden jederzeit den aktiven Schutzmodus. Konfigurierbare Guardrails inklusive Schutz vor Prompt Injection. Myra verwendet Kundendaten nicht zum Trainieren von KI-Modellen. Die Myra-Infrastruktur ist nach BSI C5 Typ 2 testiert.
Betriebsstandort und Jurisdiktion
Deutsches Unternehmen mit Hauptsitz in München und 100 % EU-Gesellschafterstruktur, keine CLOUD-Act-Exposition bei von Myra gehosteten Modellen: Gateway, Guardrails und Audit-Speicher laufen auf Myra-eigener Infrastruktur in der EU.
Modellauswahl
Zugriff auf Modelle von über 20 Anbietern über einen OpenAI-kompatiblen Endpunkt, darunter europäische Anbieter wie Mistral. Eigene Schlüssel (BYOK) im AES-256-verschlüsselten Key Vault, automatisches Routing. Zugriffsstufe „Nur lokal“ pro Projekt sperrt Cloud-Modelle sowie Websuche und externe Werkzeuge.
Governance und Rollen
Richtlinien und Schutzmodi granular für Organisation, Teams und Nutzende; Mandantenverwaltung, RBAC, IP-Allowlists. Audit-Log deckt Admin-Änderungen und Security Events ab. Vier-Augen-Freigabe für bestimmte Änderungen.
Kosten
Myra AI Workspace gibt es ab 13 € pro Nutzer und Monat zzgl. MwSt.; Funktionsumfang und monatliches Nutzungskontingent variieren je nach Paket. Budgets auf drei Ebenen (Organisation, Teams, Nutzende), Kostenzuordnung nach Team, Modell und Nutzer; ein Cache für identische Anfragen senkt die Kosten wiederholter Prompts.
Integration
Chat und Projekte über intuitive Oberfläche ohne Schulung nutzbar; MCP-Konnektoren; Log-Streaming an Splunk, Elastic, OpenSearch, Syslog und Prometheus. SSO (OIDC, SAML), Anbindung von SharePoint, MS Teams, Slack, Mattermost und Confluence, Export zum Vertragsende in offenen Formaten.
Support und Vertrag
Ein Vertrag statt mehrerer Einzelabos. Für Bestandskunden von Myra: kein neues Beschaffungsverfahren, kein neuer Auftragsverarbeitungsvertrag.
Häufig gestellte Fragen zu KI‑Plattformen für Unternehmen (FAQ)
Eine KI-Plattform für Unternehmen ist eine Software, die freigegebene KI-Modelle über eine gemeinsame Chat-Oberfläche für alle Mitarbeitenden bereitstellt. Darunter liegt eine Steuerungsschicht, die Regeln für Datenschutz, Zugriffsrechte, Modellwahl und Kosten durchsetzt und die Nutzung protokolliert. So ersetzt sie verstreute Einzeltools und private Zugänge durch einen kontrollierten Standard.