Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.


Auf einen Blick
- 1. Was ist Credential Stuffing?
- 2. Wie läuft ein Credential-Stuffing-Angriff ab?
- 3. Warum setzen Angreifer Bots für Credential Stuffing ein?
- 4. Worin unterscheiden sich Credential Stuffing, Brute Force und Password Spraying?
- 5. Welche Branchen sind von Credential Stuffing betroffen?
- 6. Welche Folgen hat Credential Stuffing für Unternehmen?
- 7. Wie können Unternehmen sich vor Credential Stuffing schützen?
- 8. Credential Stuffing erfordert einen mehrschichtigen Schutzansatz






Worin unterscheiden sich Credential Stuffing, Brute Force und Password Spraying?
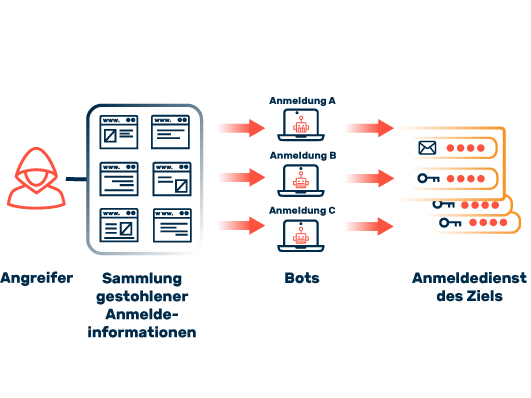
Die drei Angriffsarten werden oft verwechselt, funktionieren aber unterschiedlich:
Basis
Echte geleakte Credentials
Zufällig generierte Passwörter
Liste gängiger Passwörter
Zielkonten
Viele Accounts parallel
Ein oder wenige Accounts
Viele Accounts
Erkennbarkeit
Schwer zu erkennen
Leicht erkennbar
Mittel
Erfolgsquote
Relativ hoch
Niedrig bei starken Passwörtern
Mittel
Voraussetzung
Passwort-Wiederverwendung
Schwache Passwörter
Häufige Standardpasswörter
Basis
Echte geleakte Credentials
Zielkonten
Viele Accounts parallel
Erkennbarkeit
Schwer zu erkennen
Erfolgsquote
Relativ hoch
Voraussetzung
Passwort-Wiederverwendung



Wie können Unternehmen sich vor Credential Stuffing schützen?
Ein effektiver Schutz ist ein mehrschichtiger Ansatz aus technischen und organisatorischen Maßnahmen:
Multi-Faktor-Authentifizierung (MFA): Multi-Faktor-Authentifizierung ist die bei Weitem beste Verteidigung gegen die meisten passwortbezogenen Angriffe. Eine Analyse von Microsoft legt nahe, dass MFA 99,9 % aller Account-Kompromittierungen verhindert hätte.
Bot Management: Da diese Angriffe typischerweise automatisiert ablaufen, ist eine Bot-Management-Technologie oft die beste Verteidigung. Moderne Systeme nutzen Verhaltensanalyse, Machine Learning und Device Fingerprinting.
CAPTCHA und adaptive Challenges: Adaptive CAPTCHAs, die nur unter verdächtigen Bedingungen (z. B. ungewöhnlichen Login-Standorten oder schnellen Login-Versuchen) ausgelöst werden, können die Sicherheit weiter verbessern, ohne die Nutzererfahrung zu beeinträchtigen.
Device Fingerprinting: Mithilfe von JavaScript lassen sich Informationen über Nutzergeräte sammeln und für jede Session ein „Fingerprint“ erstellen – bestehend aus Parametern wie Betriebssystem, Sprache, Browser, Zeitzone oder User Agent.
IP- und Traffic-Analyse: Die Korrelation von Authentifizierungs-Traffic mit Proxy- und IP-Intelligence sowie bekannten Hosting-Provider-IP-Bereichen hilft, hochverteilte Credential-Stuffing-Angriffe zu identifizieren.
Passwort-Hygiene erzwingen: Bei der Passwortvergabe automatisierte Abgleiche mit bekannten geleakten Passwörtern (z. B. via Have I Been Pwned) einführen, starke Passwortrichtlinien vorgeben und den EInsatz von Passwort-Managern und Passkeys forcieren.
Web Application Firewall & Bewertung: Eine moderne WAF erkennt verdächtige Muster im Authentifizierungs-Traffic und blockiert automatisierte Zugriffe, bevor sie die Login-Maske erreichen.


Sie wollen mehr über unsere Lösungen, Anwendungsbeispiele und Best Practices zur Angriffsabwehr erfahren? In unserem Downloadbereich finden Sie Product Sheets, Fact Sheets, Whitepaper und Case Studies.
FAQ zu Credential Stuffing
Beim Credential Stuffing sind sowohl Nutzername als auch Passwort bereits bekannt – es wird lediglich getestet, wo diese noch funktionieren. Beim Credential Cracking ist nur der Nutzername bekannt, das Passwort wird mit Wörterbüchern oder Brute Force erraten.
Über den Autor


Stefan Bordel
Senior Editor
Über den Autor
Stefan Bordel ist seit 2020 als Editor und Technischer Redakteur bei Myra Security tätig. Er verantwortet die strategische Entwicklung und redaktionelle Betreuung sämtlicher Content-Formate – von Website-Inhalten und Fachpublikationen über Whitepaper bis hin zu Social-Media-Kommunikation und technischer Dokumentation. In dieser Position verbindet er fundierte Expertise aus dem IT-Journalismus mit tiefgreifendem technischem Verständnis im Bereich Cybersecurity. Als langjähriger Linux-Enthusiast beobachtet er die Entwicklungen der IT-Branche sowohl privat als auch beruflich aus nächster Nähe.