Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.


Auf einen Blick
- 1. CDN: eine Definition
- 2. Wie funktioniert ein CDN?
- 3. Wann lohnt sich ein CDN?
- 4. Welche Vorteile bietet ein CDN?
- 5. CDN und IT-Sicherheit
- 6. CDN und Compliance: DSGVO, NIS-2, DORA, KRITIS
- 7. CDN-Architektur im Detail
- 8. CDN und dynamische Inhalte
- 9. Branchen-Anwendungen
- 10. Abgrenzungen: CDN vs. Edge, Reverse Proxy, WAAP, Multi-CDN
- 11. CDN für Ihre Anwendung: Nächste Schritte




Wann lohnt sich ein CDN?
Faustformel: Sobald Performance, Verfügbarkeit oder Compliance über reines „muss laufen" hinausgehen, lohnt sich ein CDN. Die folgenden Signale sind klare Indikatoren:
Internationale oder bundesweite Zielgruppe – auch innerhalb Deutschlands sind ohne CDN je nach Routing-Pfad 50–150 ms zusätzliche Latenz möglich.
Lastspitzen sind erwartbar oder bereits aufgetreten – Kampagnen, Produktlaunches, virale Inhalte, Black Friday, Behörden-Stichtage.
Hoher Anteil an Mediendateien – Videos, Bilder, große PDFs.
SEO-relevante Domain – Core Web Vitals (LCP, INP) wirken auf das Google-Ranking.
Regulierte Branche – KRITIS-Sektoren, Banken, Versicherungen, öffentliche Verwaltung.
Bestehende DDoS- oder Bot-Risiken – CDNs absorbieren Volumenangriffe an der Edge.
Wann lohnt sich ein CDN eher nicht?
Bei rein regionalen Intranets ohne Internet-Last, bei rein dynamischen, personalisierten APIs ohne Cache-Potenzial sowie bei Single-Page-Apps mit sehr kleinem Asset-Footprint, die bereits aus performantem Hosting ausgeliefert werden.
Welche Vorteile bietet ein CDN?
4.1 Schnellere Ladezeiten
In typischen B2C- und B2B-Setups verbessert ein gut konfiguriertes CDN die Time to First Byte (TTFB) um 30–70 % für Nutzer außerhalb der Origin-Region. Der Largest Contentful Paint (LCP) – einer der drei Core Web Vitals – verbessert sich häufig um 20–40 %, vor allem durch beschleunigte Auslieferung großer Bilder und Schriftarten.
4.2 Geringere Origin-Last und Bandbreitenkosten
Bei statischen Inhalten reduzieren CDNs den Origin-Traffic typischerweise um 70–95 %. Beispielrechnung für eine mittelgroße Website mit 50 TB Monatstraffic: Bei 90 % Cache-Hit-Ratio fließen nur noch 5 TB durch das eigene Hosting. Das senkt sowohl Bandbreitenkosten als auch CPU-Last und reduziert die nötige Server-Dimensionierung.
4.3 Verfügbarkeit auch unter Last
Plötzliche Lastspitzen – etwa nach einer TV-Erwähnung, bei einem Behörden-Stichtag oder während eines DDoS-Angriffs – werden an der Edge abgefangen, statt das Origin in die Knie zu zwingen. Premium-CDNs erreichen SLAs von bis zu 99,999 % Verfügbarkeit (≈ 5 Minuten Ausfall pro Jahr).
4.4 SEO und Conversion
Google bestätigt seit Jahren, dass Page Experience ein Ranking-Faktor ist. Studien wie der „Milliseconds Make Millions"-Bericht von Deloitte (2020) zeigen, dass bereits 0,1 Sekunden Ladezeit-Verbesserung die Mobile-Conversion-Rate im Retail um durchschnittlich 8,4 % anheben können.
4.5 Skalierbarkeit ohne Investition in eigene Infrastruktur
Wer ein eigenes globales Netz aufbauen wollte, müsste in Hardware, Peering-Verträge und Standortbetrieb investieren. Ein CDN-Service bietet diese Kapazität als OPEX – flexibel, sofort verfügbar, ohne CAPEX-Risiko.
4.6 Kompression und Format-Optimierung
Moderne CDNs liefern Inhalte automatisch komprimiert (Brotli, gzip) und konvertieren Bilder bei Bedarf in moderne Formate wie WebP oder AVIF. Das spart Bandbreite zusätzlich und beschleunigt die Auslieferung – besonders auf mobilen Geräten mit schwacher Verbindung.
CDN und IT-Sicherheit
Ein CDN ist heute selten ein reines Performance-Werkzeug – es ist die vorderste Verteidigungslinie der Web-Infrastruktur. Die wichtigsten sicherheitsrelevanten Funktionen:
5.1 DDoS-Mitigation
Distributed-Denial-of-Service-Angriffe werden an der Edge absorbiert, bevor sie das Origin erreichen. Die globale Kapazität moderner CDNs liegt im mehrstelligen Tbit/s-Bereich und übersteigt jeden bisher gemessenen Angriff.
Mehr über DDoS-Angriffe erfahren
5.2 Web Application Firewall (WAF)
Eine in den CDN-Layer integrierte WAF blockiert OWASP-Top-10-Risiken (SQL-Injection, XSS, RCE) bereits am Edge. Vorteil gegenüber einer On-Premises-WAF: Sie schützt das Origin auch dann, wenn dieses gar nicht mehr direkt erreichbar wäre.
5.3 Bot-Management
CDN-integriertes Bot-Management unterscheidet zwischen guten Bots (Suchmaschinen, Monitoring) und schädlichen (Credential Stuffing, Content Scraping, Inventory Hoarding). Moderne Lösungen kombinieren Verhaltensanalyse, Device-Fingerprinting und ML-basierte Risk-Scores.
Mehr über Bot Management erfahren
5.4 TLS-Terminierung, Origin-Absicherung und Zero Trust
Die TLS-Terminierung am Edge ist ein sicherheitskritischer Prozess. Deshalb sollten sowohl Client-zu-Edge- als auch Edge-zu-Origin-Verbindungen per TLS abgesichert sein; zum Origin idealerweise mit strikter Zertifikatsprüfung und bei Bedarf mTLS. Kurze Zertifikatslaufzeiten, automatische Rotation, gehärtete TLS-Parameter und HSTS ergänzen die Absicherung.
5.5 Rate Limiting und GEO-IP-Blocking
Auf Edge-Ebene lassen sich Anfragen pro IP, pro Token oder pro Endpunkt limitieren – wirksam gegen API-Missbrauch. GEO-IP-Blocking blockiert Anfragen aus bestimmten Regionen, was für regulierte Branchen oder Sanktionslisten relevant ist.
CDN und Compliance: DSGVO, NIS-2, DORA, KRITIS
Für Unternehmen im DACH-Raum – und hier insbesondere für Banken, Versicherungen, KRITIS-Betreiber und öffentliche Verwaltung – ist Compliance häufig ein entscheidender Faktor bei der CDN-Auswahl.
6.1 DSGVO und Datenresidenz
Sobald personenbezogene Daten (auch IP-Adressen) durch CDN-Server fließen, greift die DSGVO. Drei Ebenen sind relevant:
Auftragsverarbeitung (Art. 28 DSGVO): Es muss ein AVV mit dem CDN-Anbieter geschlossen werden.
Drittlandtransfer (Art. 44 ff. DSGVO): Werden Daten in Länder außerhalb der EU/des EWR übertragen, sind seit dem Schrems-II-Urteil (EuGH C-311/18) und ergänzt durch den EU-US Data Privacy Framework (2023) zusätzliche Garantien nötig. Anbieter, die ausschließlich in der EU oder in Deutschland verarbeiten, vermeiden diese Komplexität.
TLS-Termination: Der CDN-Anbieter sieht den Klartext der ausgelieferten Inhalte. Vertraulichkeit, Integrität und Mandantentrennung müssen vertraglich und technisch sichergestellt sein.
6.2 NIS-2
Die EU-Richtlinie NIS-2 (Richtlinie (EU) 2022/2555) erweitert den Kreis regilierter Unternehmen erheblich – auf etwa 30.000 zusätzliche Organisationen allein in Deutschland, darunter mittelständische Unternehmen aus 18 Sektoren. Die deutsche Umsetzung erfolgt durch das NIS-2-Umsetzungsgesetz (NIS2UmsuCG). Anforderungen umfassen Risikomanagement, Lieferketten-Sicherheit und Vorfallsmeldepflichten – ein CDN mit nachweisbarer Sicherheitsarchitektur erleichtert die Erfüllung erheblich.
6.3 DORA (Finanzsektor)
Der Digital Operational Resilience Act (Verordnung (EU) 2022/2554) gilt seit dem 17. Januar 2025 und betrifft praktisch alle Finanzunternehmen sowie deren kritische IKT-Drittdienstleister – ausdrücklich inklusive CDN- und Cloud-Provider. Banken und Versicherungen müssen ihre IKT-Dienstleister registrieren, vertraglich definierte Mindeststandards einhalten und Konzentrationsrisiken vermeiden. Praktische Konsequenz: Der CDN-Anbieter ist weit mehr als Service-Dienstleister – es müssen in Abstimmung definierte Audit-Vorgaben, SLAs und Exit-Strategien vereinbart werden.
6.4 KRITIS und Bundes-IT
Betreiber kritischer Infrastrukturen unterliegen dem BSI-Gesetz und müssen Stand der Technik nachweisen (BSI § 8a). Für die Bundesverwaltung gilt zusätzlich die Verpflichtung zu deutscher oder europäischer Cloud-Souveränität. Hier sind CDN-Anbieter mit deutschem Sitz, ausschließlicher Verarbeitung in Deutschland und entsprechenden Testaten klar im Vorteil.
6.5 Relevante Testate und Zertifizierungen
BSI C5
Cloud-Computing-Compliance-Kriterienkatalog
Standard für Bundesverwaltung und KRITIS
ISO 27001
Informationssicherheits-Managementsystem
Branchenübergreifend
PCI DSS
Zahlungskartendaten
E-Commerce, Banken
IDW PS 951
Internes Kontrollsystems (IKS)
Banken, Versicherungen, Fonds
BSI C5
Cloud-Computing-Compliance-Kriterienkatalog
ISO 27001
Informationssicherheits-Managementsystem
PCI DSS
Zahlungskartendaten
IDW PS 951
Internes Kontrollsystems (IKS)
CDN-Architektur im Detail
Für Leser, die die technische Funktionsweise tiefer verstehen möchten – etwa zur Architekturbewertung oder Anbieterauswahl – erläutert dieser Abschnitt die wichtigsten Konzepte.
7.1 Anycast vs. Geo-DNS: Wie der nächste Server gewählt wird
CDNs nutzen zwei verbreitete Verfahren, um die Anfrage eines Nutzers an den richtigen Edge-Server zu leiten:
Anycast: Alle Edge-Standorte kündigen dieselbe IP-Adresse über BGP an. Das Internet-Routing wählt automatisch den topologisch – nicht zwingend geografisch – nächsten Knoten. Vorteile: schnelles Failover bei Ausfall einzelner Standorte, keine Abhängigkeit von DNS-TTLs.
Geo-DNS: Der DNS-Server beantwortet Anfragen abhängig von der IP-Geolocation des Resolvers mit unterschiedlichen Edge-IPs. Einfacher zu betreiben, aber weniger präzise – insbesondere wenn der DNS-Resolver nicht in der Nähe des tatsächlichen Nutzers steht.
Moderne Premium-CDNs setzen meist auf Anycast, oft kombiniert mit zusätzlichen Steuerungsmechanismen wie Real-User-Measurement-Daten.
7.2 Cache-Hierarchie: Edge, Mid-Tier und Origin Shield
Hochleistungsfähige CDNs arbeiten nicht einschichtig, sondern in Stufen. Mit gut konfigurierter Hierarchie erreichen CDNs Origin-Offload-Raten von 80–95 % – nur 5–20 % aller Anfragen erreichen überhaupt den Ursprungsserver. Das senkt Bandbreitenkosten und schützt das Origin auch unter Spitzenlast.
Edge
Direkte Auslieferung an den Nutzer
70-90 %
Mid-tier / Regional Cache
Bündelt Anfragen mehrerer Edges
zusätzlich 5-15 %
Origin Shield
Letzte Cache-Schicht vor dem Origin
weitere 1-5 %
Origin
Authoritative Quelle der Inhalte
–
Edge
Direkte Auslieferung an den Nutzer
Mid-tier / Regional Cache
Bündelt Anfragen mehrerer Edges
Origin Shield
Letzte Cache-Schicht vor dem Origin
Origin
Authoritative Quelle der Inhalte
7.3 Was bei einer Anfrage technisch passiert
Eine HTTP-Anfrage über ein CDN durchläuft mehrere Stationen:
DNS-Auflösung: Der Browser fragt den Domainnamen ab und erhält die IP des nächsten Edge-Servers (per Anycast oder Geo-DNS).
TCP/TLS-Handshake: Aufgebaut zum Edge statt zum weit entfernten Origin – das allein spart oft 100 ms oder mehr.
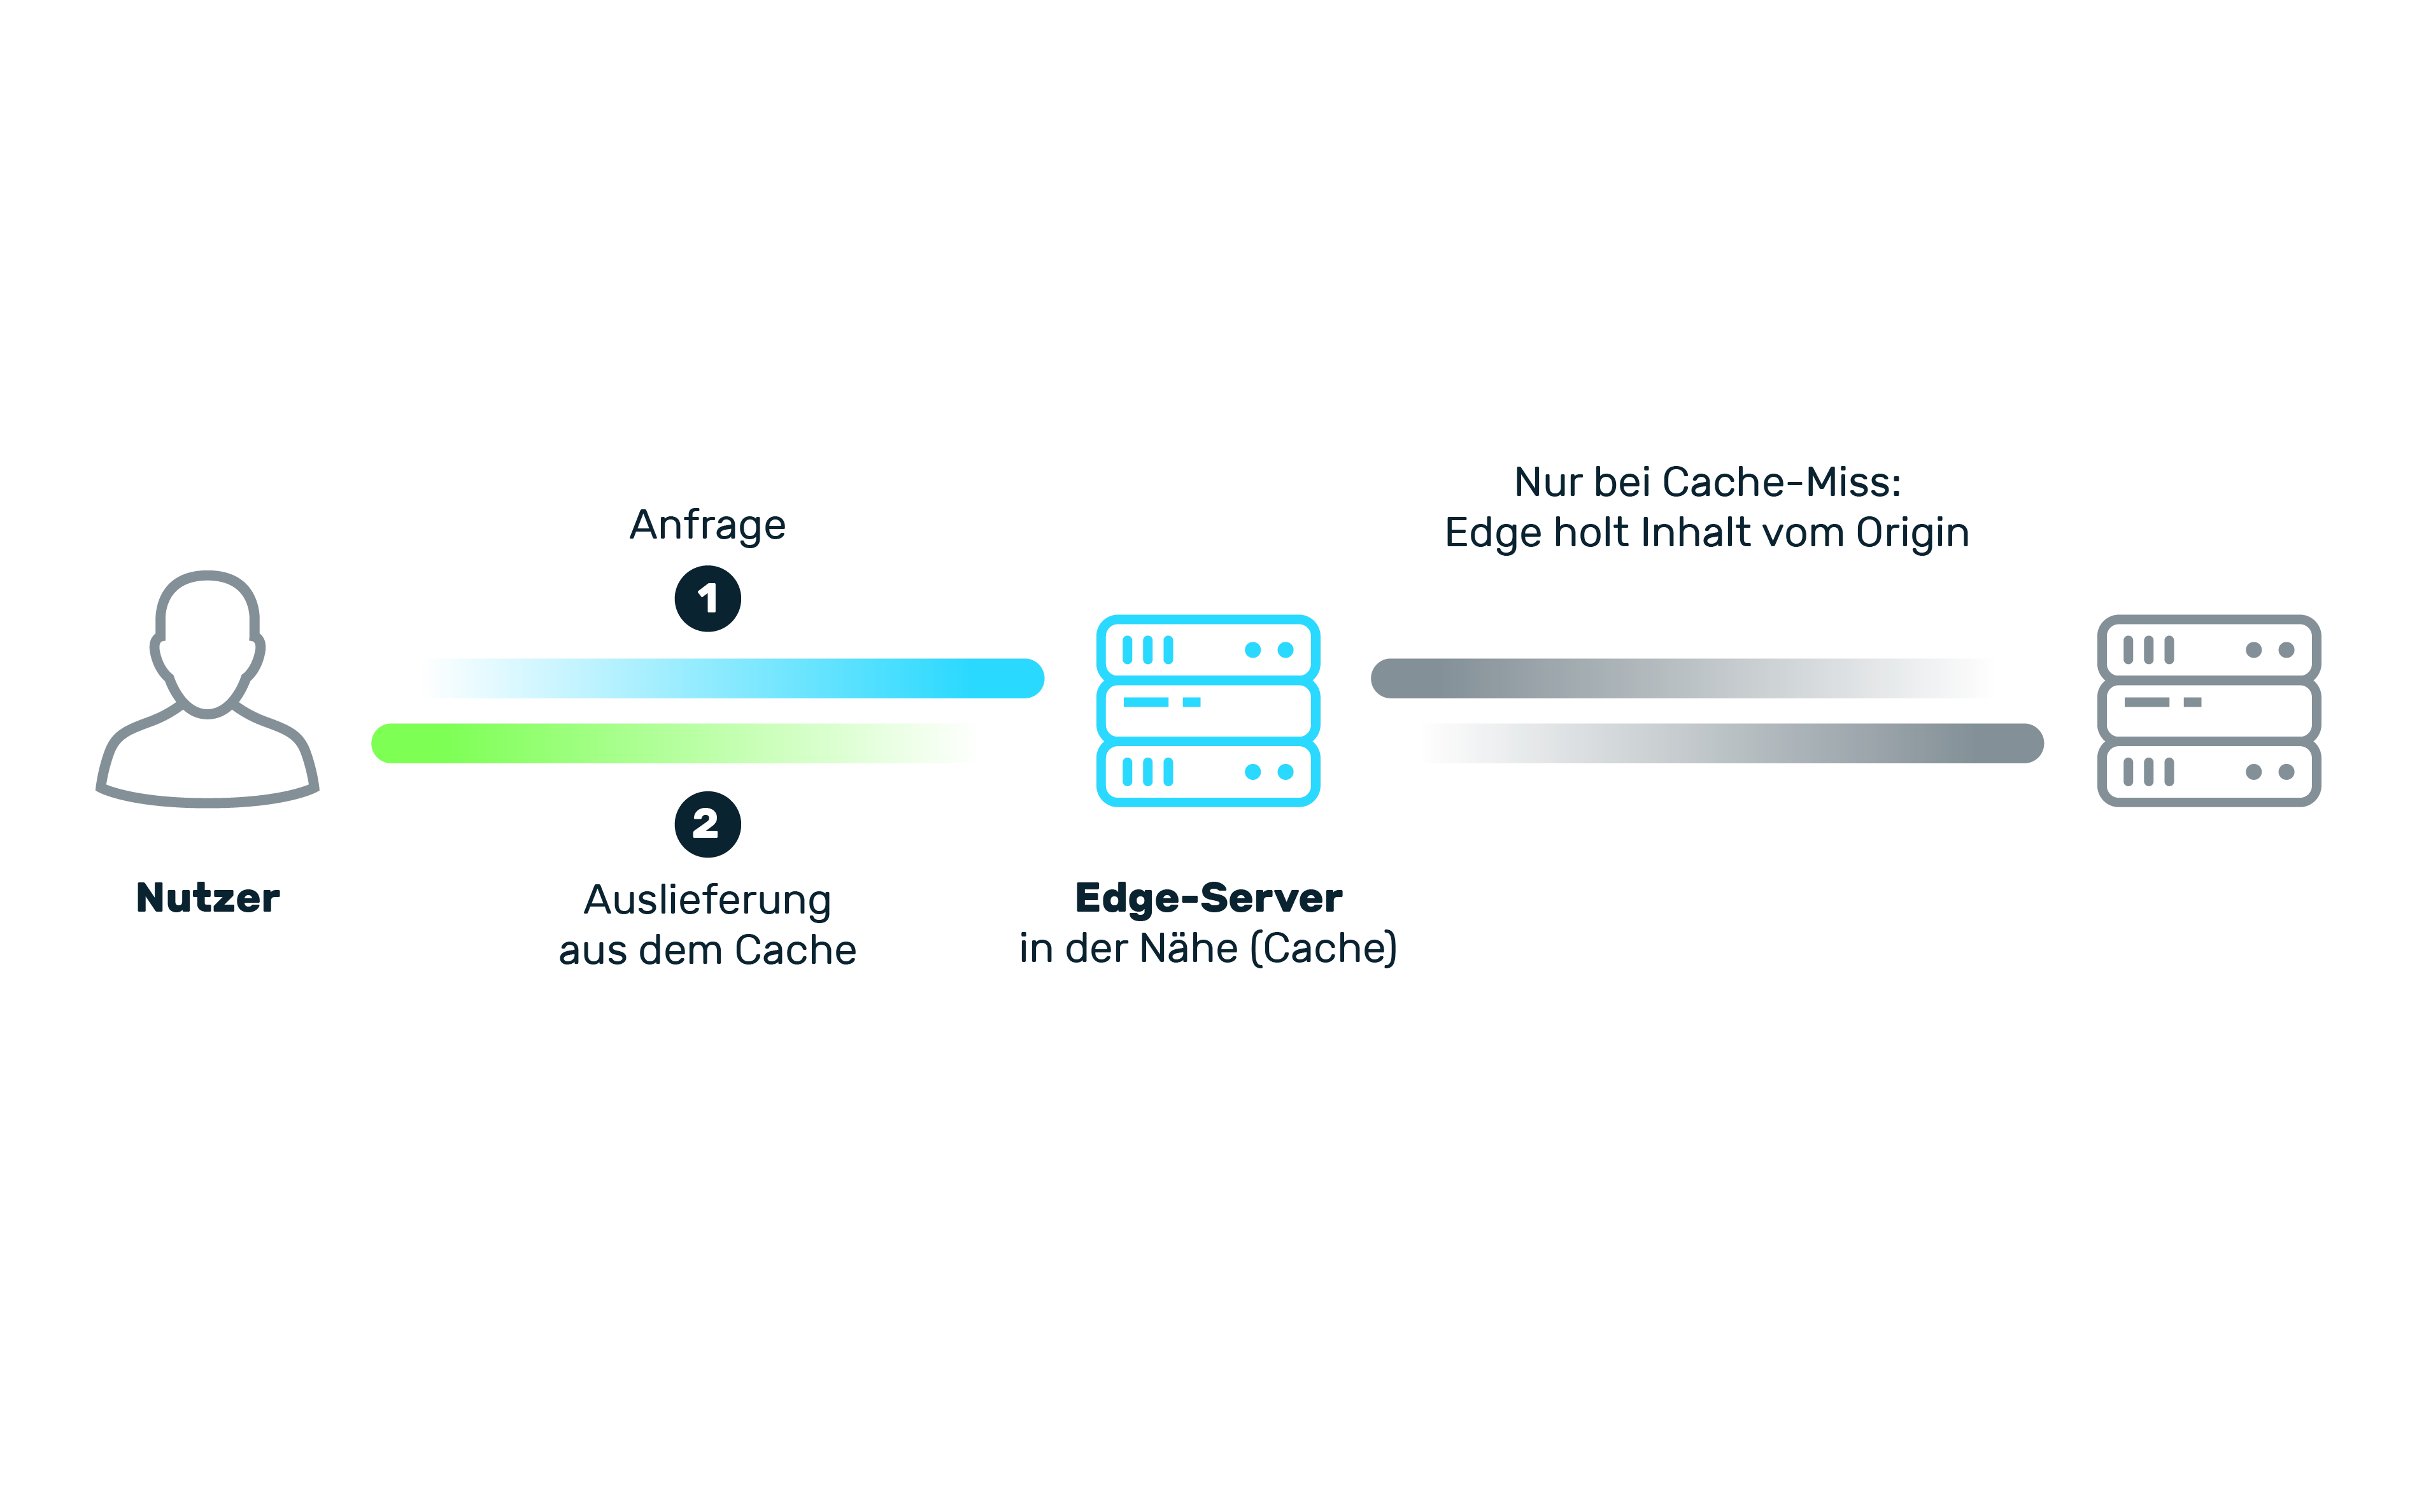
Cache-Lookup: Der Edge prüft, ob der angeforderte Inhalt frisch im Cache liegt.
Cache Hit: Sofortige Auslieferung aus dem Edge. Origin wird nicht kontaktiert.
Cache Miss: Edge fragt den Mid-Tier oder direkt das Origin an, speichert das Ergebnis und liefert es aus.
Antwort an den Nutzer: In Europa sind bei gut platzierten CDNs Antwortzeiten unter 50 ms realistisch.
7.4 RAM- vs. SSD-Caching
Premium-CDNs setzen auf reines RAM-Caching: Heiße Inhalte werden direkt aus dem Hauptspeicher ausgeliefert, mit Latenzen im Mikrosekundenbereich. SSD-basierte Caches sind günstiger, aber spürbar langsamer. Bei der Anbieterauswahl lohnt es, diesen Unterschied gezielt zu erfragen – er macht sich vor allem bei sehr aktiven Caches und Spitzenlasten bemerkbar.
7.5 TLS-Termination und durchgehende Verschlüsselung
Damit ein CDN HTTPS-Inhalte cachen und ausliefern kann, muss es die TLS-Verschlüsselung am Edge auflösen. Das ist ein Sicherheitspunkt mit Compliance-Implikationen. Best Practices:
Full Strict / mTLS zwischen CDN und Origin – die Verbindung ist durchgehend verschlüsselt und beidseitig authentifiziert.
Kurze Zertifikatslaufzeiten und automatische Rotation.
HSTS-Preloading, um Downgrade-Angriffe auszuschließen.


Branchen-Anwendungen
09.1 Banken/Versicherungen
Online-Banking, Schaden-Portale und Antragsstrecken müssen 24/7 verfügbar, schnell und DORA-konform sein. Ein CDN mit integriertem DDoS-Schutz und WAF schützt die Anwendungen, während Datenresidenz in Deutschland aufsichtsrechtliche Risiken minimiert.
09.2 Öffentlicher Sektor
Behörden müssen ihre Informationspflicht auch bei extremen Lastspitzen erfüllen – etwa bei Wahlen, Steuerstichtagen oder Krisenkommunikation. Ein CDN entlastet die oft schmal dimensionierte Backend-Infrastruktur.
09.3 Healthcare
Patientenportale, Online-Terminvergabe und Telemedizin-Plattformen verarbeiten besonders sensible Gesundheitsdaten nach Art. 9 DSGVO und unterliegen häufig KRITIS-Anforderungen. Ein CDN mit deutscher Datenresidenz, integrierter Sicherheit und nachweisbarer Compliance schützt diese Anwendungen vor Angriffen und sichert die Verfügbarkeit auch bei Lastspitzen – etwa bei Impfkampagnen, Krisenkommunikation oder Stichtags-Antragsstrecken.
09.4 E-Commerce
Konversionsraten reagieren empfindlich auf Ladezeiten. Hinzu kommt der Schutz vor Scraper-Bots, die Produktdaten abgreifen, sowie vor Inventory-Hoarding-Bots bei limitierten Drops.
09.5 Streaming und Gaming
Hier ist das CDN nicht Beiwerk, sondern Geschäftsgrundlage. Adaptive Bitraten, schnelles Manifest-Routing und niedrige Glas-zu-Glas-Latenz bestimmen die Nutzererfahrung.
09.6 Software-Anbieter
Patches, Installer und große Updates müssen weltweit zuverlässig ankommen. Ein CDN reduziert den Druck auf Build-Server und sorgt für berechenbare Rollouts.
Abgrenzungen: CDN vs. Edge, Reverse Proxy, WAAP, Multi-CDN
10.1 CDN vs. Edge Computing
Ein CDN liefert vorgefertigte Inhalte aus. Edge Computing führt Anwendungslogik in der Nähe des Nutzers aus – etwa Authentifizierung, A/B-Testing, Geo-basierte Personalisierung. Die meisten modernen CDNs bieten beides; der Begriff „Edge" beschreibt heute ein Spektrum, kein Entweder-oder.
10.2 CDN vs. Reverse Proxy
Ein Reverse Proxy ist ein einzelner Server vor dem Origin – meist im selben Rechenzentrum. Ein CDN ist ein global verteiltes Netz aus Reverse-Proxy-ähnlichen Edges. Architektonisch verwandt, in Skalierung und Geografie aber grundverschieden.
10.3 CDN vs. Cloud-Hosting
Cloud-Hosting stellt Server und Plattformen bereit (IaaS/PaaS), auf denen das Origin läuft. Ein CDN liegt davor und entlastet diese Server. Beides ergänzt sich – ersetzt sich nicht.
10.4 CDN vs. WAAP
Web Application and API Protection (WAAP) ist die nach Gartner gebräuchliche Bündelung aus WAF, Bot-Management, DDoS-Schutz und API-Security. Viele CDN-Anbieter sind heute zugleich WAAP-Anbieter – die Trennung ist eher historisch als technisch.
10.5 Single-CDN vs. Multi-CDN
Multi-CDN bezeichnet den parallelen Einsatz mehrerer CDN-Anbieter, mit dynamischem Traffic-Steering. Vorteile: Redundanz, regionale Optimierung, Verhandlungsspielraum. Nachteile: deutlich höhere Komplexität, Vertrags- und Compliance-Aufwand, schwierigere Cache-Konsistenz. Multi-CDN lohnt typischerweise erst ab Petabyte-Volumen oder bei sehr hohen Verfügbarkeitsanforderungen.


CDN – Häufig gestellte Fragen (FAQ)
Ein CDN ist ein weltweites Netz aus Servern, das Kopien Ihrer Website-Inhalte näher beim Nutzer bereithält. Statt jede Anfrage über tausende Kilometer zum eigenen Server zu schicken, antwortet ein lokaler CDN-Server – das macht die Website schneller und entlastet die eigene Infrastruktur.
Sie wollen mehr über unsere Lösungen, Anwendungsbeispiele und Best Practices zur Angriffsabwehr erfahren? In unserem Downloadbereich finden Sie Product Sheets, Fact Sheets, Whitepaper und Case Studies.
Über den Autor


Stefan Bordel
Senior Editor
Über den Autor
Stefan Bordel ist seit 2020 als Editor und Technischer Redakteur bei Myra Security tätig. Er verantwortet die strategische Entwicklung und redaktionelle Betreuung sämtlicher Content-Formate – von Website-Inhalten und Fachpublikationen über Whitepaper bis hin zu Social-Media-Kommunikation und technischer Dokumentation. In dieser Position verbindet er fundierte Expertise aus dem IT-Journalismus mit tiefgreifendem technischem Verständnis im Bereich Cybersecurity. Als langjähriger Linux-Enthusiast beobachtet er die Entwicklungen der IT-Branche sowohl privat als auch beruflich aus nächster Nähe.