Neu: AI Workspace – Sichere KI für Organisationen mit sensiblen Daten. Jetzt mehr erfahren.
News & Insights


Trending Topics Cybersicherheit – September 2026
Während sich die Berichte um ausgebrochene KI-Agenten häufen, nutzen Cyberkriminelle die Technologie bereits für breit angelegte Angriffskampagnen. Parallel drängen striktere regulatorische Vorgaben im Rahmen von CRA und NIS-2 Organisationen dazu, sich resilienter auf den Angriffsfall vorzubereiten.


Kein Budget ohne Kontrolle: Wie Unternehmen ihre KI-Ausgaben steuerbar machen
KI-Kosten werden in vielen Unternehmen erst sichtbar, wenn sie bereits entstanden sind. Das eigentliche Problem ist dabei nicht allein die Höhe der Kosten. Es fehlt vor allem die Antwort auf drei Fragen: Wer verursacht sie, welchen Wert schaffen sie und wie lassen sie sich steuern?


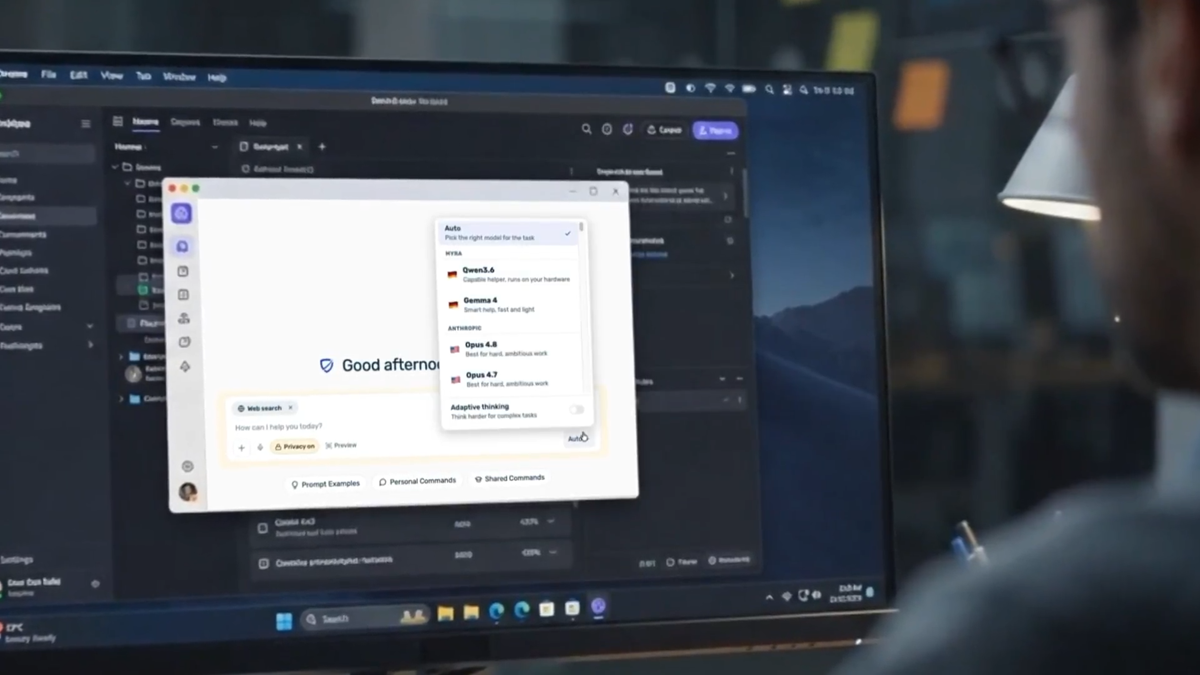
Was ist das beste KI-Modell? Es kommt auf die Aufgabe an
Unternehmen stehen unter Druck, generative KI schnell und unternehmensweit einzuführen – am liebsten mit einer einzigen, einfachen Entscheidung für „das eine" Modell. Doch genau diese Vereinfachung übersieht, wie verschieden KI-Aufgaben im Arbeitsalltag tatsächlich sind und wie unterschiedlich Modelle darauf antworten.

Schatten-KI überflüssig machen statt verbieten
KI-Tools haben sich vielerorts bereits im beruflichen Alltag etabliert, jedoch oft ohne das Wissen der IT-Abteilung oder der Geschäftsführung. Über 40 Prozent der Mitarbeitenden nutzen private KI-Zugänge für berufliche Aufgaben. Denn wo Organisationen keine praktikable, freigegebene Alternative bereitstellen, suchen sich Teams ihre eigenen Wege, um produktiver zu arbeiten.

Datenabfluss bei KI-Nutzung verhindern: Wie Sie sensible Daten vor der Übermittlung schützen
Was als Prompt formuliert oder daran angehängt wird, landet in der Regel bei einem externen Anbieter, dessen Umgang mit den Informationen kaum nachvollziehbar ist. Wer diesen Kontrollverlust stoppen will, muss genau an der Stelle ansetzen, an der Daten die Organisation verlassen.

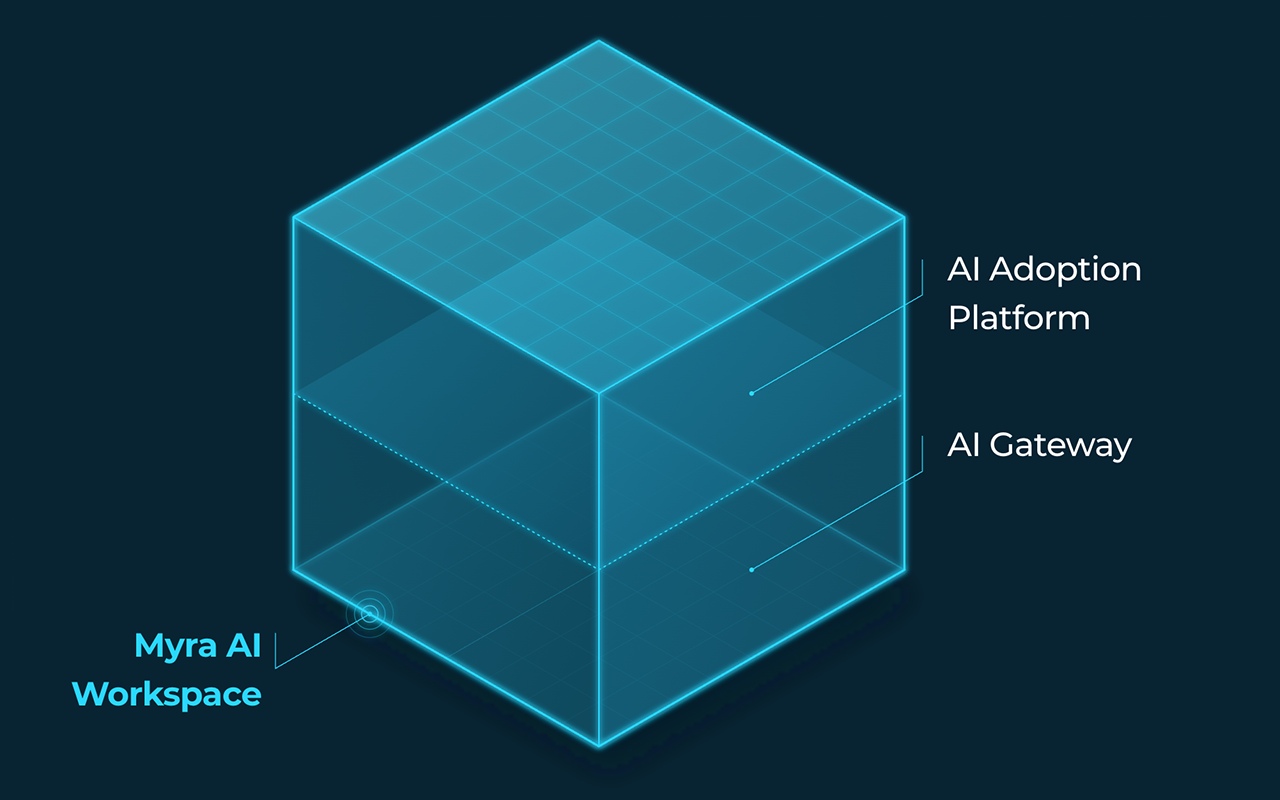
AI Gateway oder AI-Adoption-Plattform: Was Organisationen mit sensiblen Daten wirklich brauchen
Zwei Begriffe kursieren im Markt für unternehmensweite KI: „AI Gateway“ und „AI-Adoption-Plattform“. Oft werden sie synonym verwendet. Allerdings verbergen sich dahinter verschiedene Ansätze, die unterschiedliche Probleme lösen.


Trending Topics Cybersicherheit – Juli 2026
Der Juli stand im Zeichen von KI-Risiken und Governance-Fragen: KI-Systeme von Anthropic und OpenAI drangen eigenständig in fremde Unternehmensnetze ein, die EU bereitet Notfallmaßnahmen für den Fall vor, dass fortschrittliche KI-Technologie durch Drittstaaten gesperrt wird, und das BSI legt mit der Prüfarchitektur „A5" erstmals konkrete Anforderungen für vertrauenswürdige KI-Systeme fest.


Trending Topics Cybersicherheit – Juni 2026
Die Five-Eyes-Allianz und das BSI sind sich einig: Der Zeithorizont für neue KI-gestützte Angriffsfähigkeiten bemisst sich in Monaten, nicht Jahren. Indessen wurden 74.000 Firewalls weltweit kompromittiert, Anthropic musste auf US-Anordnung seine KI-Modelle binnen 90 Minuten abschalten und rund 10.500 NIS-2-pflichtige Unternehmen in Deutschland haben die Registrierungsfrist verstreichen lassen.


Trending Topics Cybersicherheit – Mai 2026
KI beschleunigt Angriffe und verschärft den Handlungsdruck in der Cybersicherheit. Aktuelle Warnungen der BaFin zu KI-gestützten Exploits, neue BKA-Zahlen zu Rekordwerten bei Cybercrime sowie mehr DDoS-Hacktivismus und gezielte Ransomware-Attacken zeigen: Die Bedrohungslage spitzt sich weiter zu, gerade für Finanzsektor und Mittelstand.


Trending Topics Cybersicherheit – April 2026
KI verändert die Cybersicherheitslage grundlegend: Behörden wie das BSI und das Pentagon warnen vor KI-beschleunigten Angriffsmethoden, während gleichzeitig KI-gestützte Abwehr und Schwachstellenbeseitigung neue Schutzpotenziale eröffnen.


BSI C3A: Der neue Maßstab für Cloud-Souveränität
Das BSI hat mit der Veröffentlichung der „Criteria enabling Cloud Computing Autonomy“ (C3A) am 27. April 2026 erstmals einen Bewertungsrahmen für digitale Souveränität im Cloud-Bereich aufgezeigt. Das bisher politische Schlagwort bekommt damit konkrete Kriterien und eine klare Messlatte für Anbieter.


IT-Sicherheitsgesetz: Regeln und Pflichten aus dem IT-SiG 2.0
Das IT-Sicherheitsgesetz verpflichtet KRITIS-Betreiber, Unternehmen im besonderen öffentlichen Interesse und die Bundesverwaltung zu verbindlichen IT-Sicherheitsstandards. Mit dem IT-SiG 2.0 und der NIS-2-Umsetzung wurden Bußgelder verschärft, der Kreis regulierter Organisationen erweitert und BSI-Befugnisse deutlich ausgeweitet.

Trending Topics Cybersicherheit – März 2026
Zuletzt haben mehrere Cyberangriffe auf Einrichtungen im Gesundheitswesen die angespannte Bedrohungslage für kritische Infrastrukturen offengelegt. Indessen zeigen aktuelle BSI-Untersuchungen kritische Schwachstellen in Praxisverwaltungssystemen – mitten im Kernbereich sensibler Patientendaten.


Trending Topics Cybersicherheit – Februar 2026
Der Angriff auf die Deutsche Bahn im Februar hat gezeigt, wie weitreichend die Folgen von Verfügbarkeitsausfällen bei kritischer Infrastruktur sind – für Unternehmen und Gesellschaft gleichermaßen. Parallel dazu gewinnt das Thema Post-Quanten-Kryptografie an Dringlichkeit. Klassische Verschlüsselungsverfahren sind langfristig nicht zukunftssicher.


Trending Topics Cybersicherheit – Januar 2026
Kaum ein Sektor steht so im Fadenkreuz von Cyberkriminellen wie die Finanzbranche. Entsprechend stuft die BaFin Cyberangriffe als ein zentrales Fokusrisiko für das Jahr 2026 ein. Zugleich gibt die G7 einen Fahrplan vor, mit dem Banken ihre Schutzmechanismen rechtzeitig auf die Bedrohung durch Quantenangriffe ausrichten können.
Trending Topics Cybersicherheit – Dezember 2025
Mit NIS‑2 ins neue Jahr: Im Dezember ist nun auch in Deutschland der Startschuss für die neuen NIS-2-Sicherheitsvorgaben gefallen. Parallel dazu unterstreichen einmal mehr schwere Fälle von Cyberattacken die Dringlichkeit höherer Sicherheitsstandards.


2026: Drei Cyberrisiken, die Europa im Blick behalten sollte
2026 wird Europas digitale Resilienz gleich mehrfach auf die Probe gestellt: geopolitischer Druck auf digitale Souveränität, gezielte Einflussnahme auf Wahlen und neue Angriffsflächen durch agentische KI. Der Artikel zeigt, warum Abhängigkeiten von außereuropäischen Tech-Plattformen zum strategischen Risiko werden und wie Cyberangriffe, Desinformation und KI-Exploits zusammenwirken. Welche drei Cyberrisiken jetzt besonders kritisch sind – und was Entscheider daraus ableiten sollten.
Trending Topics Cybersicherheit – November 2025
Im November stehen insbesondere der neue BSI-Lagebericht, die wachsenden Risiken in digitalen Lieferketten und die Frage nach Europas digitaler Souveränität im Mittelpunkt der Berichterstattung.


Trending Topics Cybersicherheit – Oktober 2025
Im Oktober führten großflächige Ausfälle bei AWS und Microsoft weltweit zu stundenlangen Unterbrechungen bei Online-Diensten. Die Ausfälle zeigten die massive Abhängigkeit europäischer Unternehmen und Behörden von US-Cloud-Anbietern auf. Indessen verdeutlichen gezielte Cyberattacken auf staatliche und militärische Institutionen die anhaltend kritische Bedrohungslage.
Trending Topics Cybersicherheit – September 2025
Die Kosten für Cybervorfälle belasten die deutsche Wirtschaft massiv – die Schäden werden erstmals auf mehr als 200 Milliarden Euro geschätzt. Unterdessen entwickelt sich die große Abhängigkeit Europas von US-Digitaldiensten immer mehr zu einem eklatanten Risiko: Fachleute berichten von mehreren Szenarien, die einen abrupten Kollaps der digitalen Lieferketten provozieren könnten.


Trending Topics Cybersicherheit – August 2025
Im August 2025 zeigten Cybervorfälle in Schweden und Deutschland die Verwundbarkeit digitaler Infrastrukturen öffentlicher Einrichtungen auf. Durch einen Angriff auf einen zentralen IT-Dienstleister wurden hunderte schwedische Behörden, Schulen und Universitäten von ihren Digitalprozessen abgeschnitten. Indessen sorgten gezielte DDoS-Angriffe in Deutschland für Ausfälle von Städteportalen und kommunalen Onlinediensten.

Trending Topics Cybersicherheit – Juli 2025
Europas digitale Souveränität steht auf dem Prüfstand: Fachleute sehen die größten Risiken in der wachsenden Abhängigkeit von US-Technologie und der akuten Gefahr, dass US-Behörden auf europäische Daten zugreifen können – ein klarer Verstoß gegen die DSGVO. Indessen machen die jüngsten DDoS-Angriffe der Gruppe NoName057(16) und die durch den Bundesrechnungshof aufgezeigten Schwachstellen in der Bundes-IT deutlich, wie groß der Handlungsbedarf zur Absicherung kritischer Institutionen ist.


Unsere Daten sind ein Koffer – doch wer hat den Schlüssel?
Wie TSA-zertifizierte Koffer lassen sich auch SSL/TLS-verschlüsselte Daten temporär mit einem Generalschlüssel öffnen. Doch was, wenn Anbieter aus den USA den Schlüssel halten? Ein Beitrag über digitale Souveränität und die Frage, wem wir in unsicheren Zeiten vertrauen sollten.
Trending Topics Cybersicherheit – Juni 2025
Cyberangriffe auf Gesundheitswesen, Behörden und Kommunikationsdienste zeigen die wachsende Verwundbarkeit kritischer Infrastrukturen und die Dringlichkeit digitaler Souveränität. Das aktuelle BKA-Lagebild und neue EU-Initiativen unterstreichen indessen: Sicherheit und Resilienz müssen jetzt Priorität haben.


Trending Topics Cybersicherheit – Mai 2025
Weckruf für mehr digitale Souveränität: Während sich die globale Cyberbedrohungslage aufgrund geopolitischer Entwicklungen weiter zuspitzt, mahnen Fachleute zum Einsatz souveräner Lösungen in der digitalen Lieferkette, um Verfügbarkeit sicherzustellen und Abhängigkeiten zu reduzieren.


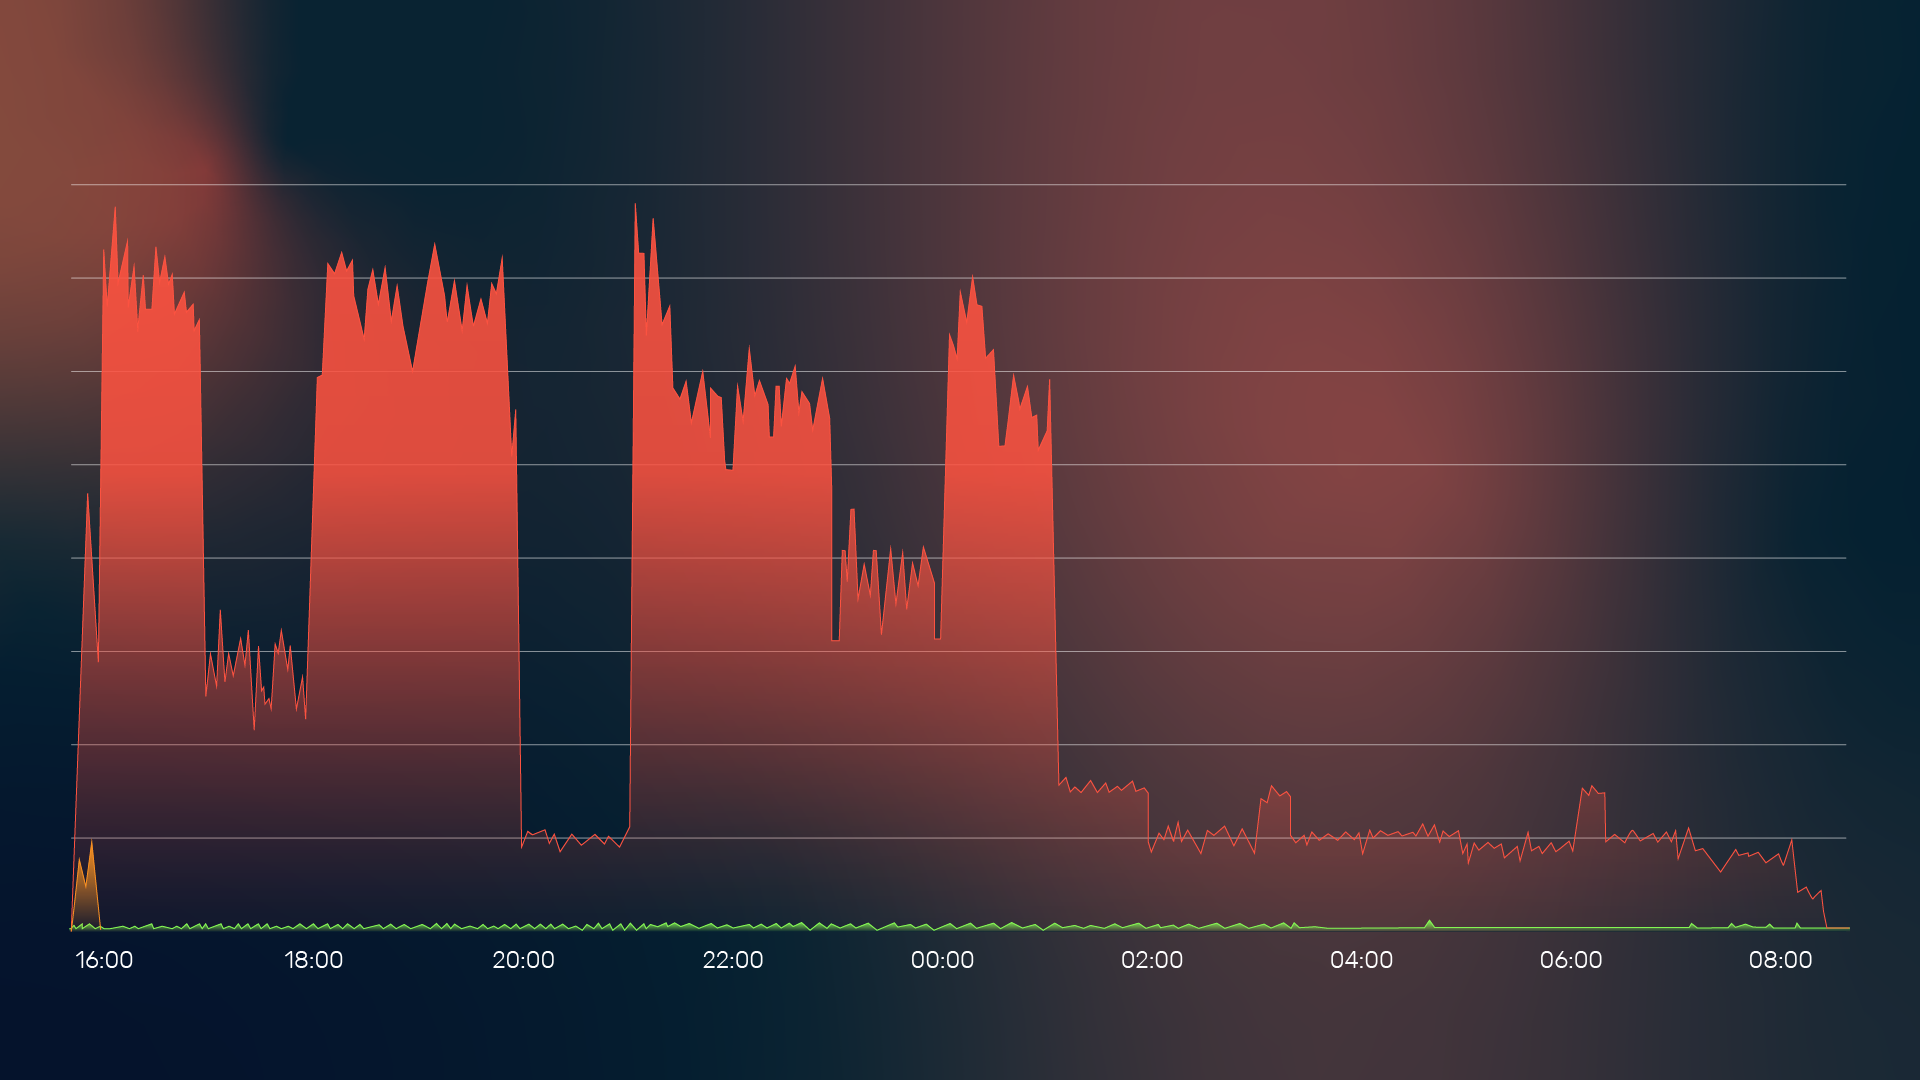
Myra schützt deutsche Kreditinstitute vor massiver DDoS-Angriffswelle
Nach den Angriffen auf deutsche Stadtportale richteten Cyberkriminelle ihre DDoS-Attacken gezielt auf Banken und Finanzdienstleister. Myra verteidigte davon betroffene Kunden. Selbst komplexe Angriffsvektoren wie Slowloris konnten frühzeitig erkannt und abgewehrt werden.

Trending Topics Cybersicherheit – April 2025
Eine massive DDoS-Angriffswelle auf deutsche Behörden und Unternehmen hat Ende April erneut die wachsende Bedeutung einer proaktiven Cyberabwehr unterstrichen. Im Myra Minds Podcast erläutert Prof. Dr. Dennis-Kenji Kipker die Bedeutung digitaler Souveränität in der IT-Sicherheit vor dem Hintergrund von Compliance-Risiken. Unterdessen haben Ermittlungsbehörden mit der Abschaltung zentraler Malware-Plattformen wichtige Erfolge im Kampf gegen Cyberkriminalität erzielt.

Trending Topics Cybersicherheit – März 2025
Das Vertrauen in die USA als verlässlicher Partner bröckelt zunehmend. Europäische Wirtschaftsverbände und Datenschutzbehörden warnen gleichermaßen vor den Risiken, die ein plötzlicher Wegfall des EU-US Data Privacy Framework (DPF) bedeuten könnte.

Trending Topics Cybersicherheit – Februar 2025
Im Februar nahmen Cyberakteure Behörden und Unternehmen in Bayern ins Visier. Rund um die Münchner Sicherheitskonferenz kam es zu zahlreichen Ausfällen durch orchestrierte DDoS-Attacken.

Trending Topics Cybersicherheit – Januar 2025
Die digitale Welt steht vor großen Herausforderungen: Der Myra Cybersecurity Report 2025 zeichnet ein dynamisches Bild der aktuellen Bedrohungslage, während Verzögerungen bei der NIS-2-Umsetzung und politische Entwicklungen in den USA die Cybersicherheit und den Datenschutz weiter gefährden.

Trending Topics Cybersicherheit – Dezember 2024
Während komplexe und koordinierte Angriffe auf Wirtschaft und öffentliche Verwaltung zum Jahresende wieder zugenommen haben, melden Ermittlungsbehörden Erfolge bei der gezielten Bekämpfung cyberkrimineller Akteure.


Cyberrisiken bei der Bundestagswahl: vier Schlüsselfragen zur Sicherheit
Im Kontext der vorgezogenen Bundestagswahl 2025 drohen gezielte Angriffe auf politische Parteien, Wahlbehörden und andere Akteure. Christof Klaus, Director Global Network Defense bei Myra Security, erläutert im Interview die potenziellen Cybergefahren sowie Best Practices für eine effektive Abwehr.
Trending Topics Cybersicherheit – November 2024
Während die Zahl der Cyberangriffe in Deutschland dramatisch ansteigt, gelingen nationalen wie internationalen Ermittlungsbehörden erfolgreiche Schläge gegen cyberkriminelle Netzwerke. Doch können diese Erfolge die wachsende digitale Gefahr eindämmen, die sich in Zeiten politischer Umbrüche entfaltet?
Trending Topics Cybersicherheit – Oktober 2024
Während sich die Cybersicherheitslage im Schlussquartal weiter zuspitzt, investieren mehr und mehr deutsche Unternehmen in umfassende Schutzmaßnahmen. Gleichzeitig zeigt sich einmal mehr, dass Cyberangriffe eine existenzielle Gefahr für Organisationen darstellen.


Verschärfte DDoS-Bedrohungslage fordert strategische Antworten
Die Cybersicherheitslage hat sich in den vergangenen Monaten dramatisch verschärft. Im Update für Q3 2024 erfahren Sie mehr über die aktuellen Entwicklungen, basierend auf Daten des Myra Security Operations Center. Insbesondere die Zunahme von DDoS-Attacken auf öffentliche Einrichtungen unterstreicht die Dringlichkeit holistischer Schutzmaßnahmen.


Trending Topics Cybersicherheit – September 2024
Im September sah sich Europa, insbesondere Österreich, mit einer Welle von Cyberangriffen konfrontiert. Gleichzeitig zeigen aktuelle Berichte einen besorgniserregenden Anstieg der Schäden durch organisierte Cyberkriminalität.

Myra verteidigt Behörde in Österreich
Inmitten einer anhaltenden Angriffswelle auf Behörden in Österreich, vor der auch das CERT.at warnte, schützte Myra eine zentrale Landesbehörde vor einem massiven DDoS-Angriff.

Trending Topics Cybersicherheit – August 2024
Die Bedrohungslage für die deutsche Wirtschaft verschärft sich massiv, mit steigenden Schäden durch Cyberkriminalität. Dafür verantwortlich ist unter anderem der erhebliche Anstieg schädlicher Datenströme, die sich in Form von DDoS-Angriffen, Attacken auf Schwachstellen in Online-Anwendungen und bot-basierten Angriffen zeigen.

Trending Topics Cybersicherheit – Juli 2024
Der Crowdstrike-Vorfall hat aufgezeigt, wie wichtig redundante Prozesse in der IT-Infrastruktur sind, um Ausfälle und Datenverluste zu minimieren. Indessen macht die NIS-2-Umsetzung in Deutschland Fortschritte, aber die fristgerechte Umsetzung bis Oktober 2024 ist weiter fraglich.

Trending Topics Cybersicherheit – Juni 2024
Der Crowdstrike-Vorfall hat aufgezeigt, wie wichtig redundante Prozesse in der IT-Infrastruktur sind, um Ausfälle und Datenverluste zu minimieren. Indessen macht die NIS-2-Umsetzung in Deutschland Fortschritte, aber die fristgerechte Umsetzung bis Oktober 2024 ist weiter fraglich.

Trending Topics Cybersicherheit – Mai 2024
Die Cybersicherheitslage für öffentliche Einrichtungen ist alarmierend. Die Zahl der Vorfälle wächst zusehends und die Täter werden immer professioneller, während viele Organisationen nicht ausreichend vorbereitet sind.

Trending Topics Cybersicherheit – April 2024
Zero-Day Exploits auf dem Vormarsch: Die Bedrohung durch gezielte Angriffe auf neu entdeckte Sicherheitslücken, für die noch keine Patches bestehen, nimmt rapide zu. Verantwortlich für die verschärfte Bedrohungslage sind vor allem zwei Entwicklungen.

Trending Topics Cybersicherheit – März 2024
Der öffentliche Sektor ist durch Cyberkriminalität gefährdet wie nie. Eine Welle massiver DDoS-Attacken traf im März öffentliche Organisationen in Frankreich. Insgesamt spitzt sich die Bedrohungslage durch Überlastungsangriffe zu, wie eine aktuelle IT-Sicherheitsumfrage zeigt.

Massive DDoS-Angriffswelle trifft Frankreichs Verwaltung
Cyberkriminelle haben mit einer massiven DDoS-Angriffswelle weite Teile der französischen Verwaltung getroffen. Myra-Sicherheitsexpertin Rebecca Roche erläutert im Interview, wie sich Verwaltungsbehörden vor solchen Angriffen schützen können und was im Notfall zu tun ist.

Trending Topics Cybersicherheit – Februar 2024
Europa steht im Fokus der Cyberkriminalität. In Deutschland sprengen die Ausgaben für IT-Sicherheit erstmals die Marke von 10 Milliarden Euro. Trotz erfolgreichen Razzien von Ermittlungsbehörden erscheinen Cybergruppierungen kurz darauf wieder auf der Bildfläche.

Trending Topics Cybersicherheit – Januar 2024
Laut dem neuesten Allianz Risk Barometer stellen Cybervorfälle das Top-Geschäftsrisiko für Unternehmen in Deutschland und weltweit dar. Die deutsche Finanzaufsicht BaFin teilt diese Einschätzung: Sie stuft Cyberattacken als eines der aktuellen Hauptrisiken für den Finanzsektor ein.
Trending Topics Cybersicherheit – Dezember 2023
Laut der europäischen Cybersicherheitsagentur ENISA stellen DDoS-Attacken weiterhin eine ernstzunehmende Bedrohung dar. Die öffentliche Verwaltung ist am stärksten betroffen. Mehr als die Hälfte aller Angriffe führt zu einem vollständigen Ausfall des Ziels.
Trending Topics Cybersicherheit – November 2023
Die Cybersicherheitslage in Deutschland ist nach Einschätzung des Bundesamts für Sicherheit in der Informationstechnik (BSI) weiterhin angespannt bis besorgniserregend. Im November äußerte sich das in zahlreichen Erpressungs- und DDoS-Attacken.
Trending Topics Cybersicherheit – Oktober 2023
Die neue Angriffsmethode Rapid Request bedroht über eine Lücke im Netzwerkprotokoll HTTP/2 zahllose Webserver weltweit. Unterdessen kommen immer öfter Städte und Kommunen ins Visier von Cyberkriminellen. DDoS-Attacken und Verschlüsselungstrojaner legen zentrale Fachverfahren lahm und kappen die Kommunikationskanäle zu Bürgerinnen und Bürgern.
Trending Topics Cybersicherheit – September 2023
Durch Datendiebstahl, Spionage und Sabotage entsteht der deutschen Wirtschaft laut dem Digitalverband Bitkom ein jährlicher Schaden von 206 Milliarden Euro. Unterdessen waren im September neben Erpressungsangriffen erneut zahlreiche politisch motivierte DDoS-Attacken zu beobachten.
Trending Topics Cybersicherheit – August 2023
Künstliche Intelligenz und kriminelle Energie: Immer öfter missbrauchen Cyberkriminelle die Leistungsfähigkeit intelligenter Systeme für ihre Angriffe. Forscherteams beschäftigen sich daher zunehmend mit der Frage, welche Angriffsszenarien die neuen Technologien ermöglichen.

Cyber Resilience Act macht Security by Design zur Pflicht
Mit dem CRA werden für Digitalprodukte in Europa erstmals konkrete Cybersicherheitsanforderungen und Supportvorgaben definiert. Die EU-Kommission will damit den Schutz von Verbrauchern und Unternehmen gleichermaßen stärken.
Web Application Security Report H1 2023
Defcon DDoS: Behörden in Alarmbereitschaft – Im ersten Halbjahr 2023 verzeichnete das Security Operations Center (SOC) von Myra einen Anstieg schädlicher Requests um 186 Prozent gegenüber dem Vorjahr. Die meisten Attacken zielten auf Organisationen der öffentlichen Verwaltung ab. Diese und weitere Informationen lesen Sie in unserem Halbjahresbericht H1 2023.
Trending Topics Cybersicherheit – Juli 2023
Das BSI hat eine neue Führungsspitze und soll erweiterte Kompetenzen zur Kontrolle von NIS-2-regulierten Unternehmen erhalten. Indessen ist ein neues Datenschutzabkommen zwischen der EU und den USA in Kraft getreten, das vom Start weg scharf kritisiert wird.
Trending Topics Cybersicherheit – Juni 2023
Cyberattacken sind für alle Organisationen ein Thema – egal ob groß oder klein. Diese Tatsache wurde im Juni durch eine Reihe von Cyberattacken belegt, die sowohl die Systeme internationaler Hyperscaler als auch kommunaler IT-Provider ausfallen ließen.

So vermeiden Sie Downtime: die 9 häufigsten Ursachen identifizieren und beheben
Optimale Verfügbarkeit und Performance sind die Grundvoraussetzung für erfolgreiche Webseiten. Im Gegensatz dazu sorgen Ausfälle von Online-Diensten für massive Schäden. Im Myra Fact Sheet zur Downtime-Minimierung erfahren IT-Verantwortliche, wie sie ihr Unternehmen vor solchen Schäden schützen.
Trending Topics Cybersicherheit – Mai 2023
Im Mai kam es erneut zu zahlreichen Cyberangriffen auf Unternehmen und Behörden. Zugleich gingen Strafverfolgungsbehörden aber auch erfolgreich gegen kriminelle Aktivitäten im Netz vor.

NIS-2: Was Unternehmen jetzt wissen müssen
NIS-2 macht IT-Sicherheit endgültig zur Chefsache. Für Unternehmen in Deutschland bedeutet die neue EU-Richtlinie: verschärfte Vorgaben, größerer Geltungsbereich und kritischere Konsequenzen.

Success Story: Downtime-Minimierung für das Bundesministerium für Gesundheit
Das Bundesministerium für Gesundheit hatte aufgrund von teils unerwarteten Traffic-Spitzen und DDoS-Angriffen mit Ausfällen seiner Website zu kämpfen. Dank der DSGVO-konformen Schutz- und Performance-Lösungen von Myra konnte das Ministerium die Downtime minimieren.

Threat Assessment: Jetzt Angriffsrisiko einschätzen und geeignete Schutzlösungen identifizieren
Bewerten Sie Ihre individuelle Bedrohungslage und Ihr aktuelles Schutzniveau, um Ihre Anwendungs- und Netzwerksicherheit gezielt zu optimieren – schnell und einfach mit der Myra Threat Assessment Card.

SSL/TLS-Terminierung: Compliance und Vertrauen im Fokus
Schutz- und CDN-Dienstleister müssen verschlüsselten Traffic decodieren, um Angriffe zu erkennen und Webseiteninhalte zu beschleunigen. Daher ist die Wahl eines vertrauenswürdigen Dienstleisters entscheidend.
Trending Topics Cybersicherheit – April 2023
Angriffe auf deutsche Behörden-Webseiten haben nach wie vor Hochkonjunktur. Das BSI stuft die Attacken auf Kommunen sogar als kritischer ein als die auf den Bund.

Neuer DDoS-Angriffsvektor: SLP-Schwachstelle ermöglicht Verstärkungsangriffe mit Faktor 2.200
Es dürfte nicht lange dauern, bis Cyberkriminelle eine der über 50.000 im Internet sichtbaren anfälligen SLP-Instanzen für volumetrische Angriffe missbrauchen. Myra-Kunden können jedoch beruhigt sein.

Anhaltend kritische DDoS-Bedrohungslage: zunehmend Behörden unter Beschuss
Keine Entlastung zum Jahresbeginn: Die Zahl der Attacken auf Webseiten, Internetportale und Schnittstellen bewegt sich im ersten Quartal 2023 auf dem hohen Niveau des Vorjahres.
Trending Topics Cybersicherheit – März 2023
Behörden und das Gesundheitswesen sind häufig Ziele von Cyberkriminellen. Diese Sektoren sind besonders anfällig für Erpressungsmethoden, da dort äußerst sensible Informationen verarbeitet werden. Die Skrupellosigkeit der Angreifer kennt keine Grenzen.
Trending Topics Cybersicherheit – Februar 2023
Das BSI hat eine neue Führungsspitze und vor Cyberattacken sind selbst die NATO oder das FBI nicht gefeit.
Trending Topics Cybersicherheit – Januar 2023
Trotz der akuten Bedrohungslage unterschätzen noch immer viele Unternehmen die massiven Folgen von Cyberattacken – mit gravierenden Folgen.

Success Story: Myra sichert die Cloud Communication Services von NFON
Elementar & hochkomplex: Wie NFON die IP-Telefonie mit den zertifizierten Myra-Services vor Cyberkriminellen schützt.

Success Story: Collaboration-Plattform Stackfield setzt auf Managed Security Services von Myra
Die Suche nach einem DSGVO-konformen, präventiven DDoS-Schutz für sämtliche Anwendungen der Collaboration-Plattform führte Stackfield zu Myra.

Angreifer nutzen Zero-Day-Schwachstelle in Atlassian Confluence für Remote Code Execution
Über eine Zero-Day-Schwachstelle in Confluence Server und Data Center schleusen Angreifer Schadcode auf verwundbare Systeme – es drohen massive Schäden. Erfahren Sie hier, wie Myra vor der neuen Bedrohung schützt.

Success Story: Compliance-konforme IT-Sicherheit für den Finanzsektor
BaFin-konforme IT-Sicherheit: Erfahren Sie in unserer Success Story, warum Finoa bei der Auslagerung digitaler Schutzlösungen auf Myra Security setzt.

Angreifer nutzen Spring4Shell-Exploit für Remote-Code-Execution
Über die Sicherheitslücke Spring4Shell schleusen Angreifer Schadcode auf verwundbare Server – es drohen massive Schäden. Erfahren Sie hier, wie Myra vor der neuen Bedrohung schützt.

BaFin-Fokusrisiken 2022: Aufsicht will verstärkt dedizierte IT-Prüfungen vornehmen
Für die Finanzindustrie stellen Cybervorfälle eine wachsende Bedrohung dar. Auf diese Entwicklung reagiert die BaFin mit verschärften IT-Kontrollen und Durchsetzungsmaßnahmen.


DDoS-Erpressung abwehren: Success Story mit mailbox.org
Der E-Mail-Dienst mailbox.org geriet im Herbst vergangenen Jahres ins Visier von DDoS-Erpressern. Mithilfe von Myra Security konnte der Betreiber Heinlein Hosting die Verfügbarkeit des Services ohne Schutzgeldzahlung sichern.

Aufsichtsbehörden forcieren Datenschutzkontrollen im öffentlichen Sektor
EU-Aufsichtsbehörden haben eine umfassende Untersuchung der Cloud-Nutzung im öffentlichen Sektor angestoßen. Zielsetzung: Datenschutzverstöße aufdecken und beheben.

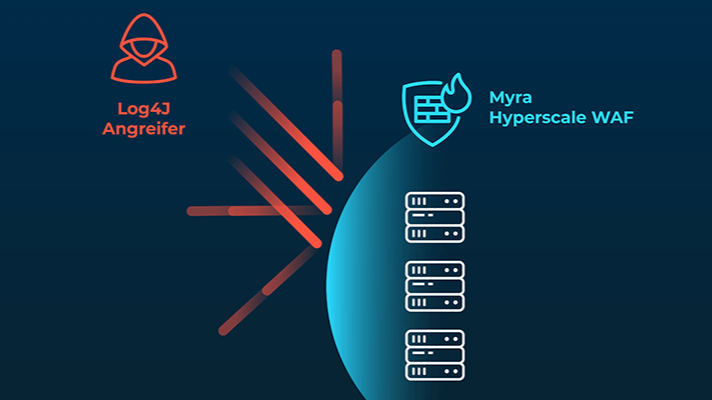
Log4J-Sicherheitslücke: Alarmstufe Rot für das Internet
Die kritische Sicherheitslücke „Log4Shell“ in der Java-Bibliothek Log4J erlaubt es Angreifern, Schadcode auf Webservern einzuschleusen und damit massive Schäden anzurichten. Erfahren Sie alles, was Sie über die Schwachstelle wissen müssen und wie Sie sich schützen können.

Cybervorfälle sind das größte Risiko für Unternehmen
Die Allianz wertet Cybervorfälle durch Angriffe oder technische Ausfälle als das bedeutendste Risiko für Unternehmen im Jahr 2022.

Operative Resilienz: BaFin rückt Cybersicherheit stärker in den Fokus
Die BaFin hat sich zum Ziel gesetzt, die operative Resilienz der Finanzindustrie zu stärken. Ein wichtiger Bestandteil davon ist die digitale Absicherung von Banken, Versicherungen und angeschlossenen Dienstleistern.

Datenschutzaufsicht geht gegen unzulässigen Einsatz von US-Cloud-Dienstleistern vor
Wie Firmen am besten reagieren, wenn sie Post von der Datenschutzaufsicht erhalten oder Zweifel haben, ob sie durch den Einsatz von US-Cloud-Dienstleistern Datenschutzverstöße begehen, verrät KPMG-Rechtsexperte Sebastian Hoegl im Interview.

Skalpell statt Schrotflinte: DDoS-Erpressung mit zunehmender Präzision
Die Erpresser zielen zunehmend auf zahlungskräftige Unternehmen aus kritischen Sektoren wie Finance und Healthcare. Präventiver Schutz für das operative Geschäft ist daher entscheidend.

223 Milliarden Euro Schaden durch Cyberangriffe – warum die Dunkelziffer viel höher ist
Wenn kritische Infrastrukturen angegriffen werden, sind die tatsächlichen Schäden noch weit größer. Deshalb ist der Schutz von KRITIS-Einrichtungen für unser aller Wohlergehen elementar.


BaFin novelliert MaRisk und BAIT: Höhere Compliance-Hürden für Banken
Angesichts der fortschreitenden Digitalisierung rückt Cybersicherheit noch stärker in den Aufsichtsfokus. Institute müssen sich etwa auf neue bzw. konkretisierte Vorschriften zu Auslagerungen, Notfallmanagement und Wirksamkeitskontrollen einstellen.

Die Lektionen aus dem Cyber-Katastrophenfall in Anhalt-Bitterfeld
Für maximale Sicherheit sollten vorhandene Schutzmaßnahmen fortlaufend überprüft und angepasst werden. Spezialisierte Dienstleister können dabei unterstützen.

Digitale Banküberfälle: Bonnie und Clyde wären heute Hacker
Bankräuber sind heutzutage nicht mehr mit Revolver und Sturmhaube ausgestattet – oft genügen schon ein Laptop und ausreichend kriminelle Energie.

IT-Sicherheit schafft die Vertrauensbasis für E-Health-Lösungen
Im Gesundheitswesen kommen vermehrt digitale Lösungen in Verwaltung, Diagnostik und Behandlung zum Einsatz. Dabei haben Sicherheit und Datenschutz höchste Priorität, um die gesellschaftliche Akzeptanz für E-Health zu fördern.

Finanzaufsicht intensiviert Kontrollen zu IT- und Cybersicherheit
Cyberrisiken rücken angesichts der fortschreitenden Digitalisierung noch stärker in den Fokus der BaFin. Besonderes Augenmerk legt die Aufsichtsbehörde auf Auslagerungen von IT-Dienstleistungen.

Cyberversicherungen: DDoS und Erpressung verursachen die teuersten Schäden
Während externe Angriffe den Großteil des Schadenvolumens ausmachen, sind interne Vorfälle der häufigste Auslöser für Cyberschäden – jedoch mit geringeren finanziellen Auswirkungen.

Cyber Warfare: US-Militär gelingt Schlag gegen Trickbot-Botnetz
Das US Cyber Command hat das mutmaßlich von russischen Cyberkriminellen gesteuerte Botnetz vorübergehend gestört, um eine Beeinflussung der US-Präsidentschaftswahlen zu verhindern.

BSI-Bericht: „Gefährdungslage im KRITIS-Bereich weiterhin auf hohem Niveau“
KRITIS-Betreiber sehen sich sektorübergreifend vor allem DDoS- und Ransomware-Angriffen ausgesetzt. Komplexe DDoS-Attacken auf Banken verursachten Störungen im Zahlungsverkehr.

Von Cybersicherheit in KRITIS hängen Leben ab
Eine Ransomware-Attacke legte zentrale Systeme des Uniklinikums Düsseldorf lahm. Aufgrund des eingeschränkten Betriebs kam es zu großen Einschränkungen bei der Patientenversorgung – mit tragischen Folgen.

BaFin fordert höhere Hürden für IT-Auslagerung
Raimund Röseler, BaFin Exekutivdirektor für Bankenaufsicht, spricht sich für IT-Outsourcing an qualifizierte Dienstleister aus. Allerdings fordert er direkte Kontrollrechte gegenüber den Dienstleistern. Banken müssen ihre IT-Partner mit Bedacht auswählen.

Krankenhaus-Zukunftsgesetz: Bundesregierung legt Fokus auf IT-Sicherheit
Bundesgesundheitsminister Jens Spahn will das Milliarden-schwere Förderungspaket für das Gesundheitswesen an Investitionen für die IT-Sicherheit koppeln.

Cloud Computing auf der Überholspur
Das Thema Cloud Computing ist für deutsche Unternehmen bedeutend wie nie zuvor. Über Dreiviertel aller Firmen setzten im vergangenen Jahr auf Rechenleistung aus der Cloud - Tendenz weiter steigend.

Digitalisierung im Gesundheitswesen gefragt wie nie
Internationale Studien belegen, dass Patienten zunehmend digitale Behandlungsmethoden wie die Telemedizin, Gesundheits-Apps oder KI-gestützte Diagnose-Programme fordern. Basis für eine erfolgreiche Digitalisierung im Gesundheitswesen bilden jedoch IT-Sicherheit, Datenschutz und Compliance.

IT-Sicherheitsgesetz: Großes Update im Anmarsch
Der Gesetzentwurf für das überarbeitete IT-Sicherheitsgesetz 2.0 sieht eine Transformation des BSI zur schlagkräftigen Cybersicherheits-Behörde vor. Außerdem kommen auf KRITIS-Betreiber neue Verordnungen zu.

Credential Stuffing: Goldgrube für Cyberkriminelle
Der systematische Missbrauch von Zugangsdaten im Internet zählt zu den meist genutzten Angriffswerkzeugen von Cyberkriminellen. Online-Betrüger haben es vor allem auf lukrative Zugänge für Banking oder Payment abgesehen.

Schutz von Patientendaten hat Priorität
Digital vorrätige Gesundheitsdaten machen medizinische Behandlungen effizienter und ökonomischer. Weshalb bei allen Vorzügen die Datenhoheit dennoch oberste Priorität haben muss, erfahren Sie hier.

Appell zu digitaler Besonnenheit
Homeoffice, Schulschließungen und Krisenkommunikation: Corona stellt die Verlässlichkeit der globalen Internet-Infrastruktur auf die Probe. Jetzt ist besonnene Nutzung gefordert, um kritische Prozesse zu schützen.

New Work: So geht mobiles Arbeiten sicher
Arbeiten abseits vom Office: Ist der temporäre Arbeitsplatz unterwegs oder zuhause auch den Sicherheitsanforderungen unserer Zeit gewachsen?

Cyberwar bedroht private IT-Infrastruktur
Cybersecurity Insights: Weshalb bei der digitalen Kriegsführung privat-wirtschaftliche Infrastrukturen auf dem Spiel stehen, wurde auf der Münchner Sicherheitskonferenz aufschlussreich belegt.

IT-Strategietage: Was zählt in der Cybersicherheit?
Banken und Kritische Infrastrukturen haben spezielle Anforderungen an IT-Sicherheitsanbieter – lesen Sie in unserem Nachbericht, was die Experten auf den IT-Strategietagen dazu sagen.


Happy Birthday DE-CIX!
Der weltweit größte Internetknoten DE-CIX in Frankfurt feiert seinen 25. Geburtstag. Die Erfolgsstory begann 1995 mit dem Zusammenschluss dreier Netzbetreiber.

Datenschutz ist Pflicht
Datenschutz ist für viele Firmen ein heikles Thema. Wer den hohen Anforderungen der DSGVO gerecht werden will, muss viel Zeit und Geld aufbringen. Der große Aufwand für mehr Datenschutz lohnt sich jedoch gleich mehrfach.

Cyberattacken auf die Finanzbranche | Auf der Abschussliste
Zum wiederholten Male haben Cyberkriminelle deutsche Kreditinstitute ins Visier genommen, keine Bank scheint vor den Attacken der Hacker sicher zu sein.